Dans notre engagement continu pour assurer la sécurité des données, et alors que la directive NIS2 renforce les exigences de cybersécurité pour de nombreuses organisations, chaque aspect revêt une importance cruciale.
Principe fondamental de la réglementation sur la protection des données à caractère personnel, la protection dite adéquate se déroule en deux phases.
D’une part, il s’agit de mettre en place un socle de sécurité répondant aux risques les plus courants, souvent assimilé à une hygiène informatique.
D’autre part, il est primordial d’entreprendre une analyse des risques pour les individus d’un traitement donné, afin d’évaluer les mesures de sécurité nécessaires.
MDP Data Protection vous accompagne dans la sécurisation de vos API en respectant les bonnes pratiques et recommandations de la CNIL
Dans un guide composé de 25 fiches, la CNIL (Commission Nationale de l’Informatique et des Libertés) explore les divers aspects et niveaux de sécurisation, et notamment, celles des API ! Pour approfondir ce sujet, consultez notre article sur les e-mails comme données personnelles. Découvrez également notre article sur Logiciel RGPD et congrégations religieuses. Ressource complémentaire recommandée : outils informatiques et communication.
Les subtilités de la sécurisation des échanges via les interfaces de programmation applicative (API)
Une API, de quoi parle-t-on ?
Illustration d’une API intégrée dans un système connecté
Une Interface de Programmation Applicative (API) est un ensemble de règles, protocoles et outils permettant à différents logiciels de communiquer entre eux. En d’autres termes, une API est une interface qui facilite l’interaction entre un programme informatique et un autre programme ou service en utilisant des requêtes prédéfinies et des formats de données spécifiques. Elles sont centrales dans le secteur du développement logiciel puisque permettant l’intégration de différentes applications, services, et le partage, l’échange de données. Ce thème est détaillé dans bonnes pratiques pour la conformité RGPD. Ressource complémentaire recommandée : obligations RGPD. Découvrez également notre article sur Donateurs et RGPD.
Pourquoi sécuriser les API est crucial ?
Point de passage et cible privilégiée pour les cyber-attaques, l’utilisation des API nécessite une attention particulière en matière de sécurité. Inscrire ses API dans la politique de sécurisation de son système d’information, assurer une sécurisation adaptée, pour garantir la confidentialité et l’intégrité des données échangées, tout en maintenant la confiance des utilisateurs. Retrouvez aussi Marketing digital et RGPD sur notre site.
Il s’agit alors que l’API devienne un outil pour contribuer à fiabiliser, minimiser et sécuriser les échanges de données.
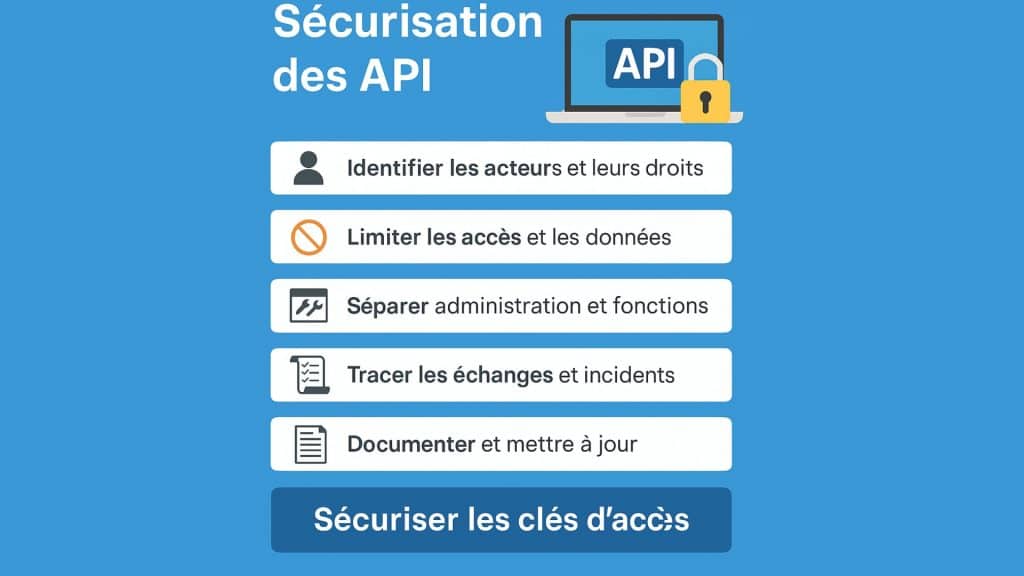
Sécurisation des API : les recommandations essentielle
Concrètement, qu’est-ce que ça donne ?
De manière générale, la cybersécurité reste une approche pro-activité. Pour sécuriser efficacement les données partagées via une API, plusieurs mesures préventives recommandées par la CNIL :
1. Dis-moi qui tu es, je te dirais ce qu’il te faut.
Avant toute chose, il est essentiel d’identifier clairement les acteurs impliqués et leur rôle fonctionnel pour organiser strictement leurs rôles et leurs droits.
2. Minimisation tu feras.
Dans la continuité du point précédent, il faut non seulement limiter les personnes qui ont accès aux données, mais aussi, limiter les données elles-mêmes au strict nécessaire. Un strict nécessaire qui se définit suivant les finalités. Autrement dit, pour aller au supermarché au coin, est ce que j’ai besoin faire tout un détour, passer par le périph ?
3. J’administre ou j’utilise ?
Il faut strictement séparer les appels aux fonctions courantes de l’API et celles de son administration. Pour ce dernier point, une authentification robuste apparaît nécessaire.
4. Big Brother version douce.
Disposer des journaux pertinents et être en capacité de tracer les échanges, mais aussi (et surtout..) assurer une réponse à incident. Une réponse à incident, c’est être capable de réagir efficacement en cas d’une utilisation détournée de l’API, d’accès illégitime aux données, etc.
5. Parce qu’on est tous des écrivains…
Maintenir à jour la documentation. Elle inclue le format des requêtes et des données concernées.
Et parce qu’on oublie souvent …
Les mises à jour de ferai.
Autrement, il ne faut pas conserver actives les anciennes versions d’une API qui ne répondent plus aux normes de sécurité.
La sécurisation des clefs d’accès j’entreprendrai.
Autrement dit, je ne négligerai jamais la sécurisation des clés d’accès aux API.
Retrouvez tous les détails dans notre article dédié au inscrire ses API dans la politique de sécurisation.
FAQ – Sécurisation des API et RGPD
Une API interne, non accessible au public, doit-elle aussi être sécurisée selon le RGPD ?
Oui. Le RGPD s’applique dès qu’une API traite des données personnelles, qu’elle soit exposée publiquement ou réservée à un usage interne. Une API interne mal sécurisée reste une porte d’entrée vers des données personnelles et engage la responsabilité de l’organisation en cas d’incident.
Faut-il inscrire les API dans le registre des traitements ?
Si une API traite des données personnelles, les flux qu’elle génère doivent être documentés dans le registre des traitements, au même titre que tout autre traitement : finalité, données concernées, destinataires et mesures de sécurité associées.
Quelles sanctions en cas de faille de sécurité sur une API traitant des données personnelles ?
Une faille sur une API peut être qualifiée de violation de données au sens du RGPD, avec l’obligation de notification à la CNIL sous 72 heures si elle présente un risque pour les personnes concernées. Les sanctions peuvent atteindre 20 millions d’euros ou 4% du chiffre d’affaires mondial annuel.
Comment sécuriser les clés d’accès API sans freiner les équipes techniques ?
La rotation régulière des clés, leur stockage dans un coffre-fort numérique (secret manager) plutôt qu’en clair dans le code, et une durée de vie limitée par usage permettent de sécuriser l’accès sans ralentir le développement. L’authentification forte reste indispensable pour les fonctions d’administration.
NIS2 change-t-il les obligations de sécurisation des API ?
Pour les entités concernées par NIS2, oui : la directive impose une gestion des risques cyber plus formalisée, incluant la sécurisation des chaînes d’approvisionnement numériques, les API faisant partie intégrante de ces échanges inter-systèmes.
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.