
L’essor rapide des technologies de l’Intelligence Artificielle (IA) a transformé de nombreux aspects de notre vie quotidienne. Face à cette évolution, l’Union Européenne (UE) a mis en place des régulations pour encadrer et sécuriser l’utilisation des systèmes d’IA. Deux cadres législatifs essentiels ont été établis pour répondre à ces enjeux : le AI Act et la Directive sur la responsabilité en matière d’IA.
MDP Data Protection vous accompagne dans la mise en conformité de vos systèmes d’IA, en alliant rigueur réglementaire et innovation responsable
L’AI Act : Un cadre uniforme pour l’Intelligence Artificielle
Le AI Act représente une avancée significative dans la réglementation des systèmes d’intelligence artificielle. Ce texte législatif vise à créer un cadre uniforme pour le développement, le déploiement et l’utilisation des IA au sein de l’Union Européenne. Pour approfondir ce sujet, consultez notre article sur se conformer à l’AI Act efficacement.
- Objectif principal : garantir la sécurité et la fiabilité des systèmes d’IA tout en renforçant la confiance des utilisateurs
- Classification des systèmes : les systèmes d’IA sont classés en fonction de leur niveau de risque. Les systèmes à haut risque, comme ceux utilisés dans les domaines de la santé ou de la justice, sont soumis à des exigences rigoureuses en matière de transparence, de sécurité et de responsabilité.
Directive sur la Responsabilité en matière d’IA, une protection des victimes
La Directive sur la Responsabilité en matière d’IA se concentre sur la protection des personnes affectées par des dommages causés par des systèmes d’IA. Elle établit des règles claires pour faciliter la réparation des préjudices et garantir l’accès à la justice pour les victimes. Plus de détails dans notre guide sur les enjeux de l’AI Act pour les organismes.
- Objectif principal : offrir une protection accrue aux victimes en établissant des règles uniformes pour l’accès à l’information et en simplifiant la charge de la preuve.
- Règles uniformes : la directive permet aux victimes de mieux comprendre et contester les impacts négatifs des systèmes d’IA. Elle fixe des conditions pour l’accès à l’information et la collecte de preuves nécessaires pour obtenir réparation.

AI Act et directive responsabilité : deux piliers d’un cadre réglementaire cohérent pour l’IA en Europe
Complémentarité des régulations
Ces deux régulations se complètent pour offrir un cadre exhaustif et équilibré pour les systèmes d’IA en Europe. Le AI Act établit les normes et exigences pour le développement et l’utilisation des IA, tandis que la directive sur la responsabilité assure que les victimes de dommages puissent obtenir réparation. Sujet connexe à explorer : la tension entre l’AI Act et le RGPD.
FAQ – AI Act et Directive sur la responsabilité en matière d’IA
Qu’est-ce qu’un système d’IA « à haut risque » au sens de l’AI Act ?
Ce sont les systèmes utilisés dans des domaines sensibles comme la santé ou la justice, où une erreur ou un biais peut avoir des conséquences graves sur les personnes. L’AI Act leur impose des exigences renforcées de transparence, de sécurité et de traçabilité, contrairement aux systèmes à risque faible ou minimal.
Quelle est la différence entre l’AI Act et la Directive sur la responsabilité en matière d’IA ?
L’AI Act agit en amont : il fixe les règles que les systèmes d’IA doivent respecter avant et pendant leur déploiement. La directive sur la responsabilité agit en aval : elle facilite la réparation lorsqu’un dommage a déjà été causé par un système d’IA, notamment en allégeant la charge de la preuve pour les victimes.
Une entreprise qui utilise l’IA sans en développer est-elle concernée ?
Oui. Les obligations de l’AI Act visent aussi bien les développeurs de systèmes d’IA que les organisations qui les déploient ou les utilisent dans leurs processus métier, avec des niveaux de responsabilité qui varient selon le rôle occupé.
Pourquoi ces deux textes sont-ils complémentaires plutôt que redondants ?
Parce qu’ils ne couvrent pas la même phase du cycle de vie de l’IA : l’un prévient les risques à la source, l’autre garantit qu’une réparation reste possible si un préjudice survient malgré tout. Ensemble, ils couvrent la totalité du parcours, de la conception à l’éventuel contentieux.
Les échéances d’application ont-elles évolué depuis la publication de ces textes ?
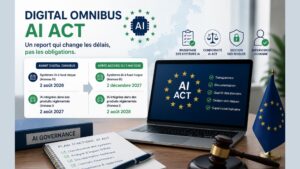
Oui, certaines échéances pour les systèmes à haut risque ont été décalées via le Digital Omnibus. Pour le détail actualisé, votre article dédié sur le Digital Omnibus AI Act fait le point.
En résumé : AI Act et Directive sur la Responsabilité en matière d’IA
En adoptant ces régulations, l’Union Européenne vise à créer un environnement où l’IA peut se développer en toute sécurité et de manière responsable, tout en protégeant les droits des individus et en renforçant la confiance du public.
Besoin d’aide pour évaluer votre conformité ?
SimplyRGPD un logiciel RGPD performant intégrant des solutions pour toutes les obligations légales RGPD, NIS2, IA Act. MDP Data Protection vous accompagne à chaque étape, de l’idée à la gouvernance.
Contactez les experts de MDP Data Protection pour structurer vos pratiques, anticiper les évolutions réglementaires et bâtir une confiance durable.
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.