MDP Data Protection vous aide à intégrer le Cyber Resilience Act dans vos relations avec vos fournisseurs de logiciels
Le Cyber Resilience Act ne vous impose rien directement si vous n’éditez pas de logiciel — mais il change ce que vous pouvez exiger de vos fournisseurs. Depuis 2026, tout éditeur qui vous vend un logiciel ou un objet connecté est soumis à des obligations précises de sécurité et de support. Voici ce que ces obligations vous permettent désormais de demander, et comment les faire valoir dans vos contrats.
👉 Pour comprendre ce que le règlement impose exactement à vos fournisseurs, consultez nos articles Cyber Resilience Act : définition, objectifs et calendrier et les obligations de signalement depuis le 11 septembre 2026.
Le Cyber Resilience Act ne s’adresse pas à vous, mais il structure votre relation fournisseur
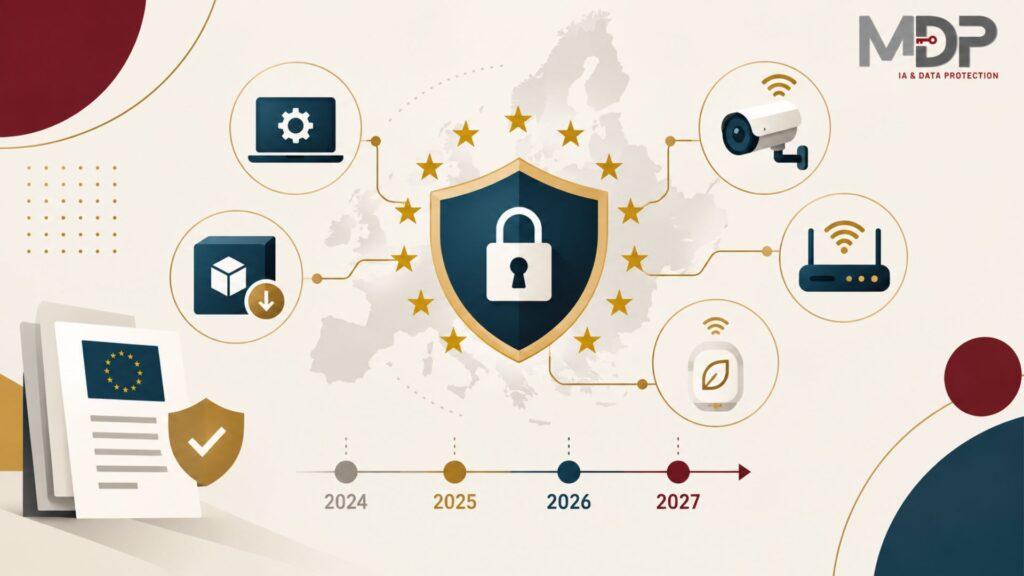
Le règlement vise les fabricants, importateurs et distributeurs de produits numériques, pas leurs clients. Si vous achetez un logiciel métier, une application ou un équipement connecté, vous n’avez aucune obligation directe au titre du CRA. En revanche, l’entreprise qui vous le vend en a désormais, et ces obligations deviennent des points d’appui concrets pour vos propres exigences contractuelles.
Ce que vos fournisseurs devront désormais garantir
Une fois le règlement pleinement applicable, plusieurs engagements deviennent obligatoires pour tout éditeur ou fabricant :
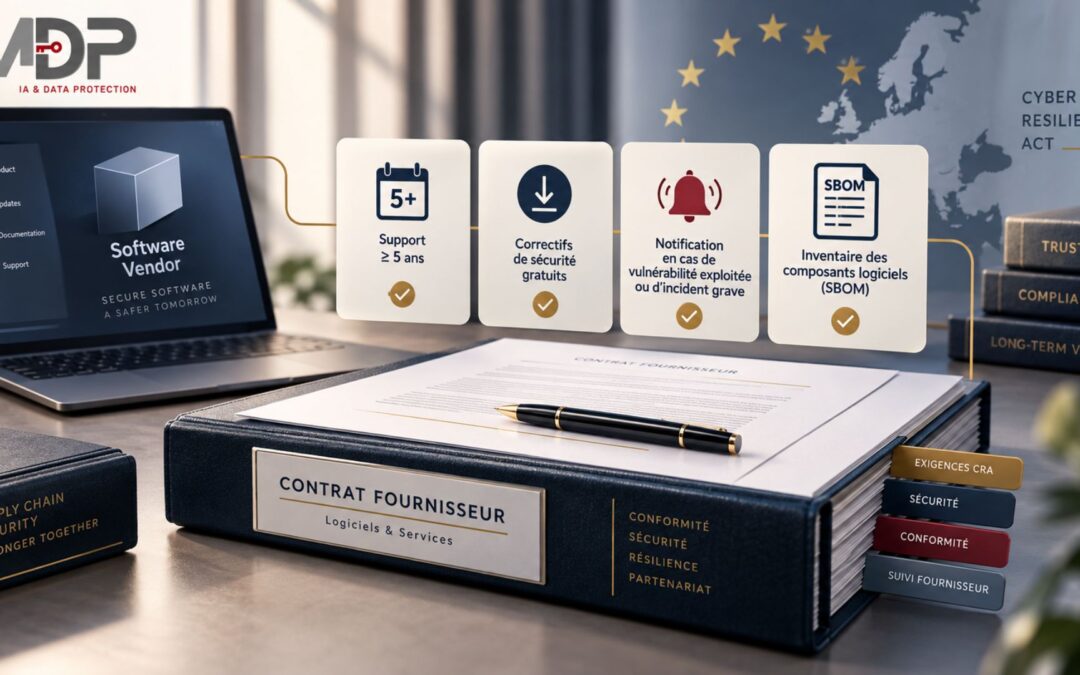
- Une durée de support minimale de cinq ans (ou la durée de vie prévue du produit si elle est plus courte), avec une date de fin connue dès l’achat ;
- Des correctifs de sécurité gratuits pendant toute cette période de support ;
- Une information en cas de vulnérabilité activement exploitée ou d’incident grave affectant le produit ;
- Une nomenclature de leurs composants logiciels (SBOM), tenue à jour, permettant de savoir rapidement si une faille publiée sur un composant tiers vous concerne.
Ces obligations sont fixées par le règlement, elles ne dépendent pas de la bonne volonté du fournisseur ni de ce qui est écrit dans votre contrat actuel. Mais rien ne vous empêche de les y inscrire explicitement dès maintenant, pendant que vous avez encore un levier de négociation, plutôt que de découvrir un défaut de conformité au moment où un problème survient.
Pourquoi certains de vos fournisseurs ne seront pas prêts
Un éditeur qui ne tient pas ses obligations de support ou de signalement ne s’expose pas seulement à une sanction de son côté : il peut vous laisser avec un produit qui ne pourra plus être maintenu, ou dont les vulnérabilités resteront non corrigées. C’est avant tout un sujet de continuité d’activité pour vous, avant d’être un sujet de conformité pour lui.
Deux chantiers à planifier, sans urgence mais sans les repousser indéfiniment
La revue des clauses de vos contrats logiciels
Priorisez les contrats qui arrivent à échéance : c’est à ce moment que vous avez le plus de poids pour faire ajouter une clause de durée de support garantie, un délai d’information en cas de faille exploitée, la gratuité des correctifs de sécurité, et la fourniture de l’inventaire des composants.
Une grille d’évaluation de vos fournisseurs
Tous vos fournisseurs ne présentent pas le même niveau de risque. Commencez par les plus critiques, ceux dont l’indisponibilité ou la compromission aurait l’impact le plus lourd sur votre activité, plutôt que de vouloir tout auditer en même temps.
S’appuyer sur votre cartographie des sous-traitants existante
Si vous tenez déjà une cartographie de vos sous-traitants au titre du RGPD, ces deux chantiers ne partent pas de zéro : les mêmes fournisseurs, les mêmes contrats et souvent les mêmes interlocuteurs sont concernés. La revue des clauses CRA peut s’articuler directement avec cette cartographie plutôt que constituer un exercice séparé.
Et si mon fournisseur propose un service en ligne plutôt qu’un logiciel installé ?
Un service purement en ligne (SaaS accessible par navigateur, sans composant installé chez vous) sort en général du champ du CRA et relève plutôt de la directive NIS2, qui impose à l’organisation qui l’exploite ses propres obligations de sécurité et de notification.
👉 Voir notre article sur les obligations NIS2. Dans les deux cas, le réflexe contractuel reste le même : documenter ce que vous êtes en droit d’attendre, et vérifier que votre fournisseur peut en justifier.
FAQ – Vos exigences envers vos fournisseurs de logiciels
Le Cyber Resilience Act m’oblige-t-il directement si je ne suis pas éditeur de logiciel ?
Non. Les obligations du règlement pèsent sur le fabricant, l’importateur ou le distributeur du produit — pas sur l’entreprise qui l’utilise. Vous n’avez pas de démarche de mise en conformité CRA à mener pour vous-même.
Puis-je exiger une clause de durée de support minimale dans un contrat déjà signé ?
Un contrat en cours ne peut pas être modifié unilatéralement. Le bon moment pour intégrer ces clauses est le renouvellement ou la négociation d’un avenant — c’est là que vous conservez un véritable levier de négociation.
Que se passe-t-il si mon fournisseur ne peut pas fournir de nomenclature de composants (SBOM) ?
C’est un signal à prendre au sérieux : l’incapacité à produire cet inventaire traduit souvent une gestion peu mature de la sécurité de la chaîne d’approvisionnement logicielle, et donc une difficulté à réagir vite en cas de vulnérabilité découverte sur un composant tiers.
Un fournisseur situé hors de l’Union européenne est-il concerné par le Cyber Resilience Act ?
Oui, dès lors qu’il met son produit à disposition sur le marché européen. Un fabricant établi hors de l’Union doit désigner un mandataire européen chargé d’assurer certaines de ses obligations, ce qui ne dispense pas de vérifier ce point avec lui.
Comment prioriser mes fournisseurs pour la revue de clauses ?
Croisez deux critères : la criticité du produit pour votre activité, et la proximité de l’échéance contractuelle. Un fournisseur critique dont le contrat se renouvelle bientôt est la priorité la plus évidente.
Vos contrats fournisseurs intègrent-ils déjà ces clauses ? Parlons-en
En résumé
- Le Cyber Resilience Act s’adresse directement aux éditeurs et fabricants, pas à leurs clients.
- Il leur impose une durée de support minimale de cinq ans, la fourniture gratuite de correctifs de sécurité, une information en cas de vulnérabilité exploitée, et une nomenclature de leurs composants logiciels.
- Ces obligations deviennent pleinement contraignantes en décembre 2027, mais elles sont déjà connues.
- Elles peuvent s’intégrer dès maintenant dans les clauses des contrats renouvelés avec vos fournisseurs de logiciels.
Sources
- Règlement (UE) 2024/2847, article 13 § 8 et annexe I — EUR-Lex
- ANSSI — Cadre réglementaire du CRA
- MDP Data Protection – Cyber Resilience Act : définition, objectifs et calendrier
- MDP Data Protection – Cyber Resilience Act : les obligations de signalement depuis le 11 septembre 2026
- MDP Data Protection – NIS2 et cybersécurité : obligations et actions clés
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.