MDP Data Protection accompagne les congrégations et les diocèses dans la sensibilisation à la cybersécurité de leurs équipes, pour des exercices pédagogiques et conformes au RGPD
Une campagne de phishing pour le clergé est un exercice de simulation qui envoie de faux messages piégés aux prêtres, religieux et équipes pour leur apprendre à les repérer. Pour rester loyale et conforme, elle doit être annoncée, proportionnée et pédagogique : pas de sanction individuelle, pas de collecte d’identifiants. Bien menée, elle aide à limiter le risque d’un vrai piratage de messagerie.
Pourquoi le clergé est une cible du phishing
Le phishing (ou hameçonnage) consiste à envoyer un faux message pour pousser son destinataire à cliquer, à transmettre une information ou à effectuer un paiement. Les prêtres et les religieux présentent plusieurs caractéristiques qui en font des cibles attractives : une adresse e-mail souvent publiée sur le site de la paroisse ou du diocèse, de nombreuses sollicitations légitimes (dons, intentions de messe, demandes de familles), une culture de l’accueil et de la réponse rapide, et un travail souvent mené sans service informatique à proximité.
Des diocèses à l’étranger ont déjà alerté sur ce type d’attaque. En janvier 2024, le diocèse d’Exeter (Royaume-Uni) a averti ses paroisses de faux e-mails présentés comme venant de l’évêque ou du curé local, destinés à obtenir l’achat de cartes cadeaux. Dans un cas, un bénévole a dépensé 3 600 £ en bons d’achat en croyant répondre à une demande urgente de son curé. Le diocèse rappelle aussi que le personnel du diocèse d’York avait reçu l’année précédente de faux e-mails au nom de l’archevêque.
Au-delà de la perte financière, une messagerie compromise peut donner accès à des listes de paroissiens, à des échanges pastoraux ou à des informations de santé. C’est alors une violation de données, qui peut devoir être notifiée à la CNIL.
👉 Pour approfondir : Outils informatiques et communication : comment sécuriser bénévoles et paroisses en 2026 ?
Ce que permet, et ne permet pas, une simulation de phishing
Un exercice de formation, pas un piège
Le guide de la CNIL sur la sécurité des données personnelles place la sensibilisation des utilisateurs parmi les mesures de base. La simulation en est un outil : elle met chacun en situation, puis lui explique immédiatement les indices qui auraient dû l’alerter. Son but est d’apprendre, pas de démasquer.
Le cadre juridique : ce qui est établi et ce qui relève de l’interprétation
Nous n’avons pas identifié de texte, de décision de justice ni de position de la CNIL qui porte spécifiquement sur les simulations de phishing. Ce sont donc les règles générales qui s’appliquent, et leur transposition à ces exercices reste une interprétation prudente. Trois repères :
- Le RGPD. Les résultats d’une simulation (qui a ouvert, cliqué, signalé) sont des données personnelles. Ils doivent être traités de façon loyale et transparente, limités à ce qui est nécessaire et conservés peu de temps. La structure doit pouvoir justifier la finalité du traitement, généralement la sécurité de son système d’information.
- Le Code du travail pour les salariés. Selon l’article L. 1222-4, aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n’a pas été porté préalablement à sa connaissance. Si la structure est dotée d’un comité social et économique, l’article L. 2312-38 prévoit qu’il est informé et consulté sur les moyens ou techniques permettant un contrôle de l’activité des salariés : il est prudent de l’informer d’une campagne de simulation.
- Les prêtres, religieux et bénévoles. Ils ne sont en principe pas liés à leur diocèse ou à leur congrégation par un contrat de travail, ce qui ne dispense pas la structure de les informer : l’exigence de transparence du RGPD s’applique à toutes les personnes dont les données sont traitées.
Ce qu’il ne faut pas faire
Les points suivants sont des bonnes pratiques de loyauté, et non des obligations issues d’un texte spécifique :
- Enregistrer les mots de passe saisis sur la fausse page. Mesurer le clic ou la saisie suffit, sans stocker le contenu.
- Diffuser la liste de ceux qui ont cliqué, y compris à la hiérarchie.
- Utiliser le résultat pour sanctionner ou évaluer une personne.
- Usurper le nom d’une personne réelle (évêque, supérieur, économe) sans son accord.
- Jouer sur des sujets douloureux : décès d’un confrère, maladie, difficultés personnelles.
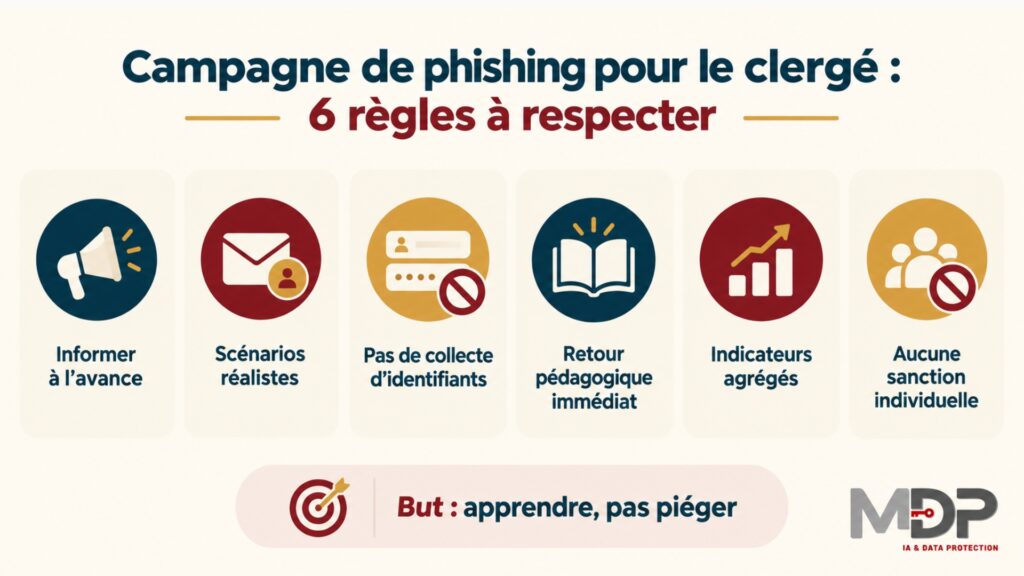
Organiser la campagne en six étapes
- Obtenir la validation de la gouvernance. Le responsable de traitement (association diocésaine, congrégation ou autre structure) valide par écrit le périmètre, la durée, les scénarios et la finalité.
- Informer à l’avance. Annoncer qu’une ou plusieurs simulations peuvent avoir lieu dans l’année, sans donner la date ni le contenu pour ne pas fausser l’exercice. Informer le CSE s’il en existe un.
- Choisir un périmètre et un calendrier raisonnables. Commencer par une communauté ou un doyenné pilote, avec deux ou trois envois espacés, en évitant les périodes de forte charge pastorale (Semaine sainte, Noël, retraites).
- Concevoir des scénarios réalistes et respectueux. Fausse demande de mise à jour du mot de passe de la messagerie, faux message d’un « service comptabilité », fausse facture d’un prestataire, faux colis à récupérer, fausse demande d’intention de messe. Utiliser des fonctions génériques plutôt que des noms de personnes.
- Prévoir un retour pédagogique immédiat. Après un clic, une page explique les indices à repérer. Mettre à disposition un moyen simple de signaler un message suspect et valoriser le signalement plutôt que reprocher le clic.
- Mesurer sans pister. Suivre des indicateurs agrégés (part de messages ouverts, de clics, de signalements) sans nom, les conserver peu de temps et présenter le bilan à la gouvernance.
💬 Conseil pratique : si vous passez par une plateforme de simulation, elle agit comme sous-traitant. Avant tout lancement, vérifiez un contrat conforme à l’article 28 du RGPD, un hébergement dont la localisation est connue (de préférence dans l’Union européenne) et une durée de conservation courte des résultats.
👉 Pour approfondir : Responsable de traitement ou sous-traitant : comment savoir qui vous êtes ?
Après la campagne : que faire des résultats
Le bilan sert à adapter la sensibilisation, pas à désigner des responsables. Un débrief collectif, une fiche de réflexes d’une page et une séance de rappel permettent de transformer les résultats en actions.
La simulation ne remplace pas les mesures techniques : double authentification sur la messagerie, mises à jour, filtrage des messages, sauvegardes. Elle les complète.
Enfin, un vrai clic en conditions réelles est un incident. Il faut savoir à qui le signaler et qui décide de notifier la CNIL, si possible dans les 72 heures lorsque l’incident présente un risque pour les personnes.
👉 Pour approfondir : Sensibilisation RGPD du clergé : ce que prêtres et religieux doivent savoir en 2026
FAQ – Campagne de phishing pour le clergé
Faut-il prévenir les prêtres et religieux avant une campagne de phishing ?
Oui, sur le principe. L’exigence de loyauté et de transparence du RGPD invite à annoncer qu’une ou plusieurs simulations peuvent avoir lieu, sans en donner la date ni le contenu pour ne pas fausser l’exercice. Pour les salariés, l’article L. 1222-4 du Code du travail impose que le dispositif ait été porté préalablement à leur connaissance.
Une campagne de phishing simulée est-elle légale ?
Nous n’avons identifié aucun texte qui l’interdise, ni aucune position de la CNIL qui la vise spécifiquement. Elle doit respecter les règles générales : finalité de sécurité, information préalable, données limitées au nécessaire et conservées peu de temps. Ce cadre relève d’une interprétation prudente et doit être validé pour chaque structure.
Peut-on connaître le nom de ceux qui ont cliqué ?
Les outils le permettent souvent, mais il est recommandé de ne suivre que des indicateurs agrégés. L’objectif est pédagogique : une liste nominative, surtout si elle remonte à la hiérarchie, détourne l’exercice de sa finalité et pose un problème de loyauté. Si un suivi individuel est envisagé, il doit être annoncé et justifié à l’avance.
Faut-il consulter le CSE ?
Seulement si la structure emploie des salariés et dispose d’un CSE. L’article L. 2312-38 du Code du travail prévoit sa consultation sur les moyens ou techniques de contrôle de l’activité des salariés. Savoir si une simulation en relève est une question d’interprétation : il est prudent d’informer le CSE. Les prêtres et religieux, en principe sans contrat de travail, ne sont pas concernés par cette règle.
Peut-on utiliser le nom de l’évêque ou du supérieur dans un faux message ?
Mieux vaut l’éviter sans son accord explicite. Utiliser des fonctions génériques (« secrétariat », « service comptabilité ») permet de simuler une attaque réaliste sans mettre en cause une personne réelle ni brouiller la confiance interne.
À quelle fréquence organiser une campagne ?
Aucune fréquence n’est imposée. Un rythme réaliste est d’une ou deux campagnes par an, avec des envois espacés, complétées par de courts rappels. Évitez les périodes de forte charge pastorale, comme la Semaine sainte ou Noël.