MDP Data Protection aide les organisations à clarifier leur rôle et à sécuriser leurs contrats de sous-traitance RGPD
Responsable de traitement ou sous-traitant : cette distinction du RGPD n’est pas qu’une question de vocabulaire. Elle détermine qui doit rédiger le registre, qui répond à une demande d’accès, qui signe quel contrat, et qui risque une sanction en premier en cas de manquement. Beaucoup d’organisations se croient sous-traitantes alors qu’elles sont responsables de traitement, ou l’inverse. Voici comment trancher, avec des exemples concrets.
Les deux définitions du RGPD
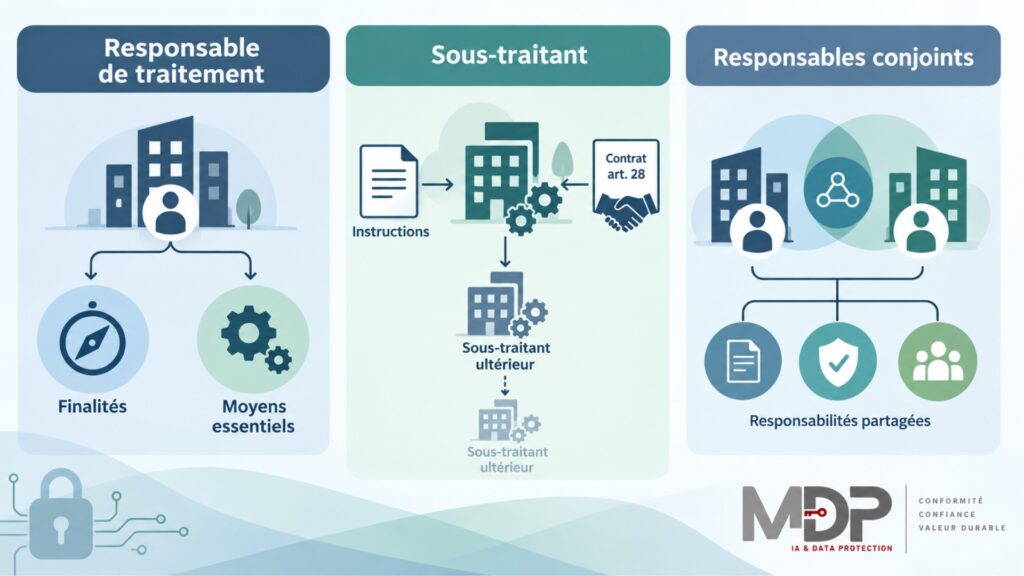
L’article 4, paragraphe 7, du RGPD définit le responsable de traitement comme la personne, l’autorité publique, le service ou l’organisme qui détermine, seul ou conjointement avec d’autres, les finalités et les moyens du traitement. L’article 4, paragraphe 8, définit le sous-traitant comme celui qui traite des données à caractère personnel pour le compte du responsable de traitement, sur ses instructions.
Le test pratique : qui décide du pourquoi et du comment ?
En pratique, une seule question suffit dans la grande majorité des cas : qui décide pourquoi ces données sont traitées, et selon quelle logique ? Le responsable de traitement décide de la finalité (pourquoi) et des moyens essentiels (la logique du traitement, les catégories de données collectées, la durée de conservation). Le sous-traitant peut décider des moyens non essentiels, le choix d’un langage de programmation, d’un hébergeur technique, d’une méthode de sauvegarde, sans que cela change sa qualification, tant qu’il agit sur instruction pour la finalité définie par le responsable.
Un signal qui ne trompe pas : si le prestataire réutilise les données à ses propres fins, améliorer son propre produit, entraîner ses propres modèles, les revendre, il n’est plus un simple sous-traitant pour cet usage. Il devient responsable de traitement, au moins pour cette finalité qui lui est propre.
Exemples concrets : un éditeur de logiciel de gestion scolaire qui héberge les dossiers d’élèves pour le compte d’un établissement est sous-traitant ; l’établissement, qui décide quelles données collecter et pourquoi, est responsable de traitement. Une société de paie qui traite les bulletins de salaire pour le compte d’une association est sous-traitante ; l’association reste responsable de traitement.
Le cas des responsables conjoints du traitement
L’article 26 du RGPD prévoit une troisième situation : lorsque deux organisations ou plus déterminent ensemble les finalités et les moyens d’un traitement, elles sont responsables conjointes. C’est un cas fréquent pour un diocèse et ses paroisses qui partagent une base de données de fidèles mutualisée, ou pour un CFA et une entreprise d’accueil qui définissent conjointement le suivi d’un apprenti sur une plateforme commune. Dans cette configuration, un accord doit répartir de façon transparente les obligations respectives, notamment celle de répondre aux demandes des personnes concernées et de les informer.
Ce que le contrat de sous-traitance doit obligatoirement prévoir (article 28)
Dès qu’un sous-traitant intervient, un contrat, ou un autre acte juridique contraignant, est obligatoire. L’article 28 du RGPD impose qu’il prévoie notamment que le sous-traitant :
- ne traite les données que sur instruction documentée du responsable, y compris pour les transferts hors Union européenne ;
- garantit que les personnes autorisées à traiter les données sont soumises à une obligation de confidentialité ;
- met en œuvre les mesures de sécurité prévues à l’article 32 ;
- respecte des conditions strictes avant de recourir à un sous-traitant ultérieur ;
- aide le responsable à répondre aux demandes d’exercice des droits des personnes concernées ;
- aide le responsable à respecter ses obligations de sécurité, de notification des violations et, le cas échéant, de réalisation d’une AIPD ;
- supprime ou restitue toutes les données au terme de la prestation, au choix du responsable ;
- met à disposition du responsable toute information nécessaire pour démontrer sa conformité, et permet la réalisation d’audits.
👉 Sur l’AIPD mentionnée dans ce contrat, voir notre article AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ?.
Sous-traitant ultérieur : les règles à respecter
Un sous-traitant ne peut engager un sous-traitant ultérieur (par exemple un hébergeur cloud) qu’avec l’autorisation écrite préalable du responsable de traitement, spécifique à ce sous-traitant, ou générale avec un droit d’opposition à toute modification. Le sous-traitant doit alors faire peser sur le sous-traitant ultérieur les mêmes obligations contractuelles que celles qui lui sont imposées.
Que se passe-t-il si un sous-traitant dépasse son rôle ?
Si un sous-traitant détermine ses propres finalités ou moyens en méconnaissance des instructions reçues, le RGPD le considère comme responsable de traitement pour ce traitement précis, avec toutes les obligations et l’exposition qui en découlent, indépendamment de ce que prévoyait le contrat initial.
Les sanctions encourues
Le non-respect des obligations propres au sous-traitant (article 28) expose à une sanction pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le même palier que celui applicable en l’absence d’AIPD requise. Le responsable de traitement reste par ailleurs exposé pour ses propres manquements, notamment s’il a choisi un sous-traitant ne présentant pas de garanties suffisantes.
Ce que ça change selon votre secteur
Cette qualification structure de nombreuses obligations déjà abordées ailleurs sur ce site : la traçabilité de la sous-traitance exigée par l’indicateur 27 du référentiel Qualiopi, détaillée dans notre article Nouveau référentiel Qualiopi 2026 ; la relation entre un établissement médico-social et ses éditeurs de logiciels métier, abordée dans notre guide RGPD, cybersécurité et IA dans le médico-social ; ou encore le statut d’un fournisseur d’outil de retranscription IA en RH, traité dans notre article Retranscription IA en entreprise : base légale RGPD et conformité RH.
Checklist : déterminer votre rôle en 4 questions
- ☐ Qui décide de la finalité du traitement, pourquoi ces données sont-elles collectées ?
- ☐ Qui décide des moyens essentiels, quelles catégories de données, quelle durée de conservation ?
- ☐ Le prestataire réutilise-t-il les données à ses propres fins, au-delà de votre instruction ?
- ☐ Un contrat conforme à l’article 28 est-il en place avec chaque sous-traitant identifié ?
FAQ – Responsable de traitement et sous-traitant
Un sous-traitant peut-il être sanctionné directement par la CNIL ?
Oui. Depuis le RGPD, le sous-traitant a ses propres obligations légales (notamment celles de l’article 28) et peut être sanctionné directement, indépendamment du responsable de traitement.
Faut-il un contrat même avec un sous-traitant de confiance ou historique ?
Oui, sans exception. Le contrat de sous-traitance conforme à l’article 28 est une obligation légale, quelle que soit l’ancienneté ou la confiance dans la relation.
Qu’est-ce qu’un responsable conjoint du traitement ?
C’est la situation où deux organisations ou plus déterminent ensemble les finalités et les moyens d’un même traitement. Un accord doit alors répartir clairement leurs obligations respectives, notamment envers les personnes concernées.
Que risque-t-on en l’absence de contrat de sous-traitance ?
Une sanction pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, pour le responsable comme pour le sous-traitant selon les manquements identifiés.
En résumé
- Le responsable de traitement décide des finalités et des moyens essentiels d’un traitement ; le sous-traitant agit pour son compte, sur instruction.
- Un prestataire qui réutilise les données à ses propres fins cesse d’être un simple sous-traitant pour cet usage.
- Deux organisations qui décident ensemble d’un traitement sont responsables conjointes, avec un accord de répartition des obligations.
- Un contrat conforme à l’article 28 du RGPD est obligatoire avec chaque sous-traitant, quelle que soit l’ancienneté de la relation.
- Un sous-traitant qui dépasse les instructions reçues peut être requalifié en responsable de traitement pour ce traitement.
- Les manquements aux obligations de sous-traitance sont sanctionnés jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial.
Sources
- EUR-Lex — Règlement (UE) 2016/679 (RGPD), articles 4, 26 et 28
- CNIL — Responsable de traitement
- MDP Data Protection — AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ?
- MDP Data Protection — Conformité RGPD, cybersécurité et IA dans le médico-social
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.