MDP Data Protection aide les organismes de formation et CFA à anticiper le nouveau référentiel Qualiopi et sa dimension RGPD
Nouveau référentiel Qualiopi 2026 : le décret du 1er août fait passer le référentiel national qualité de 32 à 33 indicateurs, avec une entrée en vigueur au 1er novembre. Sans toucher aux sept critères historiques, il renforce plusieurs exigences déjà liées à la protection des données et à la traçabilité des traitements. Voici ce qui change concrètement pour votre organisme.
Ce que dit le décret n° 2026-728
Publié au Journal officiel le 4 août 2026, le décret n° 2026-728 du 1er août 2026 actualise le Référentiel national qualité (RNQ) mentionné à l’article L. 6316-3 du code du travail, le socle réglementaire sur lequel repose la certification Qualiopi depuis sa création en 2019. Il remplace l’annexe fixant les indicateurs d’appréciation des sept critères de qualité des actions de formation professionnelle.
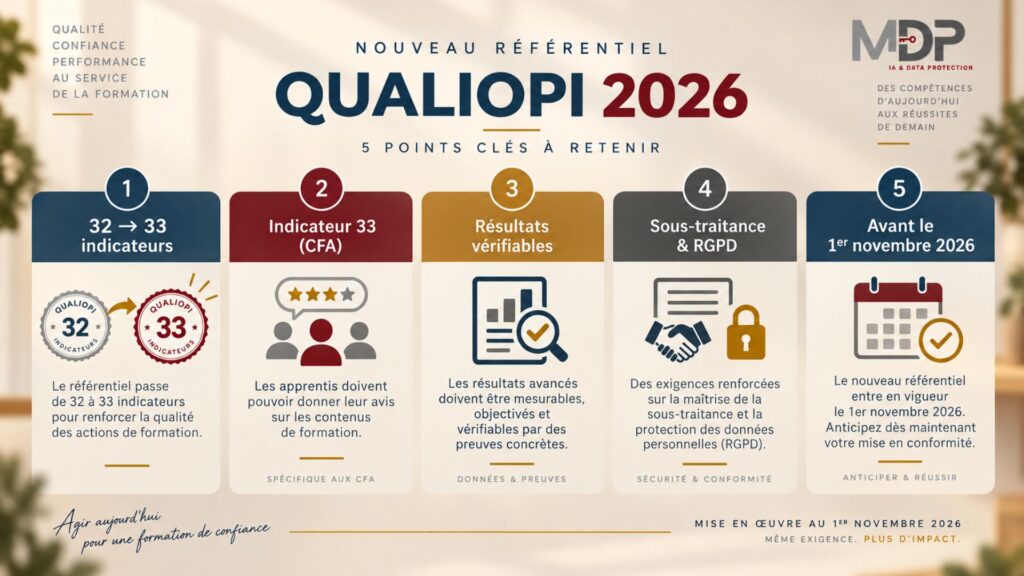
C’est la première évolution du référentiel depuis le décret fondateur du 6 juin 2019. Les sept critères restent inchangés dans leur intitulé et leur logique générale : information du public, conception des prestations, moyens pédagogiques, qualification des intervenants, suivi des bénéficiaires, prise en compte des réclamations, veille. Ce qui évolue, c’est leur niveau d’exigence : le référentiel passe de 32 à 33 indicateurs, treize indicateurs existants sont modifiés, dont onze renforcés sur le fond. Le nouveau référentiel s’applique à compter du 1er novembre 2026 ; jusqu’au 31 octobre, les 32 indicateurs actuels restent la référence applicable aux audits.
Les indicateurs renforcés à connaître
| Indicateur | Ce qui change | Ce que ça implique |
|---|---|---|
| 1 (information du public) | L’information sur les prestations et leurs résultats doit être « accessible, détaillée et vérifiable » | Chaque taux de réussite ou de satisfaction affiché doit pouvoir être justifié par une preuve documentée |
| 7 (capacité à préparer la certification visée) | L’habilitation à préparer une certification cesse d’être implicite | L’organisme doit démontrer explicitement sur quel périmètre il est habilité par le certificateur |
| 12 (prévention et traitement des situations) | Renforcement des exigences sur la prévention et le traitement des violences, du harcèlement et des discriminations | Formalisation d’une procédure de signalement et de traitement des incidents |
| 19 (formation à distance) | L’effectivité du suivi des modules à distance doit être démontrable ; un référent pédagogique est désigné au-delà d’un seuil d’intervenants | Traçabilité renforcée de l’activité des apprenants en e-learning |
| 27 (sous-traitance et portage salarial) | La conformité des sous-traitants et la traçabilité des contrôles effectués doivent être documentées | Contractualisation formelle et suivi documenté de chaque sous-traitant pédagogique |
Les seuils exacts applicables aux indicateurs 19 et 20 restent à préciser par arrêté à la date de rédaction de cet article — un point à surveiller avant le 1er novembre.
Le nouvel indicateur 33 : une exigence propre aux CFA
Le décret crée un indicateur totalement nouveau, le 33e, qui ne remplace ni ne renumérote aucun indicateur existant. Il est spécifique aux centres de formation d’apprentis : l’organisme doit mettre en place un dispositif d’évaluation des contenus et des enseignements par les apprentis eux-mêmes, distinct du recueil général de satisfaction, dont les résultats sont partagés avec les équipes pédagogiques et donnent lieu à une démarche d’amélioration continue mesurée dans le temps. Concrètement, un CFA devra donc désormais collecter, documenter et exploiter un retour structuré des apprentis sur le contenu pédagogique lui-même, et pas seulement sur leur satisfaction générale.
Pourquoi cette évolution concerne directement votre conformité RGPD
Plusieurs des indicateurs renforcés ne sont pas de simples exigences qualité : ils recoupent des obligations RGPD déjà en vigueur, ce qui en fait un point de vigilance double pour votre organisme.
L’indicateur 27, sur la traçabilité de la sous-traitance, rejoint directement l’article 28 du RGPD : un organisme de formation qui a recours à des formateurs indépendants, à des plateformes e-learning tierces ou à des prestataires de portage salarial doit déjà disposer d’un contrat de sous-traitance RGPD encadrant le traitement des données des apprenants — le nouvel indicateur 27 exige la même traçabilité côté qualité. Documenter l’un peut désormais servir de preuve pour l’autre.
Le nouvel indicateur 33 crée, de fait, un nouveau traitement de données personnelles : les évaluations individuelles des apprentis sur les contenus pédagogiques, partagées avec les équipes pédagogiques. Ce traitement doit être intégré à votre registre des traitements, avec une base légale, une durée de conservation définie et une information claire des apprentis sur l’usage qui sera fait de leurs retours.
👉 Si vous vous appuyez sur des outils d’intelligence artificielle pour analyser ces retours ou construire vos contenus pédagogiques, l’exigence de traçabilité de Qualiopi rejoint également vos obligations AI Act : voir notre article IA Act et formation professionnelle : guide pratique pour la conformité.
Ce qu’il faut faire avant le 1er novembre 2026
- Auditer vos preuves de résultats (taux de réussite, de satisfaction, d’insertion) affichées publiquement : chacune doit être documentée et vérifiable au sens du nouvel indicateur 1.
- Vérifier vos contrats avec les sous-traitants pédagogiques (formateurs indépendants, plateformes, portage salarial) : ils doivent couvrir à la fois la traçabilité qualité (indicateur 27) et les clauses RGPD de sous-traitance (article 28).
- Si vous êtes CFA, concevoir le dispositif d’évaluation des enseignements par les apprentis exigé par l’indicateur 33, en l’intégrant à votre registre des traitements RGPD dès sa conception.
- Suivre la publication de l’arrêté fixant les seuils applicables aux indicateurs 19 et 20 (formation à distance), attendu avant l’entrée en vigueur du 1er novembre.
FAQ – Nouveau référentiel Qualiopi 2026
Le nouveau référentiel Qualiopi s’applique-t-il dès maintenant ?
Non. Le décret n° 2026-728 est publié depuis le 4 août 2026, mais le nouveau référentiel à 33 indicateurs n’entre en vigueur que le 1er novembre 2026. Jusqu’à cette date, les audits continuent de se dérouler sur la base des 32 indicateurs actuels.
Faut-il refaire un audit de certification à cause de ce changement ?
Non, ce décret ne déclenche pas d’audit anticipé. Les audits (initial, de surveillance à 18 mois, de renouvellement à 3 ans) suivent leur calendrier habituel ; c’est simplement le référentiel utilisé lors du prochain audit qui change à partir du 1er novembre 2026.
L’indicateur 33 concerne-t-il tous les organismes de formation ?
Non, il est spécifique aux centres de formation d’apprentis (CFA). Un organisme de formation classique reste soumis à un périmètre d’indicateurs plus restreint, qui ne couvre pas nécessairement ce nouvel indicateur dédié à l’apprentissage.
Le nombre de critères Qualiopi change-t-il aussi ?
Non. Les sept critères historiques du référentiel (information du public, conception des prestations, moyens pédagogiques, qualification des intervenants, suivi des bénéficiaires, réclamations, veille) restent inchangés dans leur intitulé et leur logique. Seul le nombre d’indicateurs qui les déclinent évolue, de 32 à 33.
Le renforcement de l’indicateur sous-traitance a-t-il un lien avec le RGPD ?
Oui, directement. L’indicateur 27 exige de documenter la conformité de vos sous-traitants pédagogiques et la traçabilité des contrôles effectués — une exigence qui recoupe l’obligation de contrat de sous-traitance prévue par l’article 28 du RGPD dès lors que ce sous-traitant traite des données d’apprenants.
En résumé
- Le décret n° 2026-728 du 1er août 2026 fait passer le référentiel Qualiopi de 32 à 33 indicateurs, sans modifier les sept critères historiques.
- Le nouveau référentiel s’applique à compter du 1er novembre 2026 ; treize indicateurs existants sont modifiés, dont onze renforcés sur le fond.
- Un nouvel indicateur 33, spécifique aux CFA, impose un dispositif d’évaluation des enseignements par les apprentis, distinct de la satisfaction générale.
- Plusieurs indicateurs renforcés (information vérifiable, sous-traitance, formation à distance) recoupent directement des obligations RGPD déjà en vigueur.
- Anticiper ce changement suppose d’auditer vos preuves de résultats, vos contrats de sous-traitance et, pour les CFA, de concevoir le nouveau dispositif d’évaluation en intégrant sa dimension RGPD dès le départ.
Sources
- Légifrance – Décret n° 2026-728 du 1er août 2026 relatif au référentiel national sur la qualité des actions concourant au développement des compétences
- MDP Data Protection – Qualiopi et RGPD : obligations et bonnes pratiques pour les organismes de formation
- MDP Data Protection – IA Act et formation professionnelle : guide pratique pour la conformité
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.