MDP Data Protection aide les éditeurs d’applications et les équipes marketing à sécuriser leurs traitements de géolocalisation face au marché des courtiers de données
Géolocalisation mobile et courtiers de données : la CNIL a rappelé le 7 juillet 2026 qu’une base de données croisant identifiants publicitaires et trajectoires précises, collectée via des applications de mobilité, de jeux ou de rencontres, puis revendue à des courtiers, viole le RGPD dès lors que la permission technique iOS ou Android n’a pas été doublée d’un consentement valable. Ce que cette publication change pour votre application ou votre stratégie marketing.
Le marché caché révélé par la presse
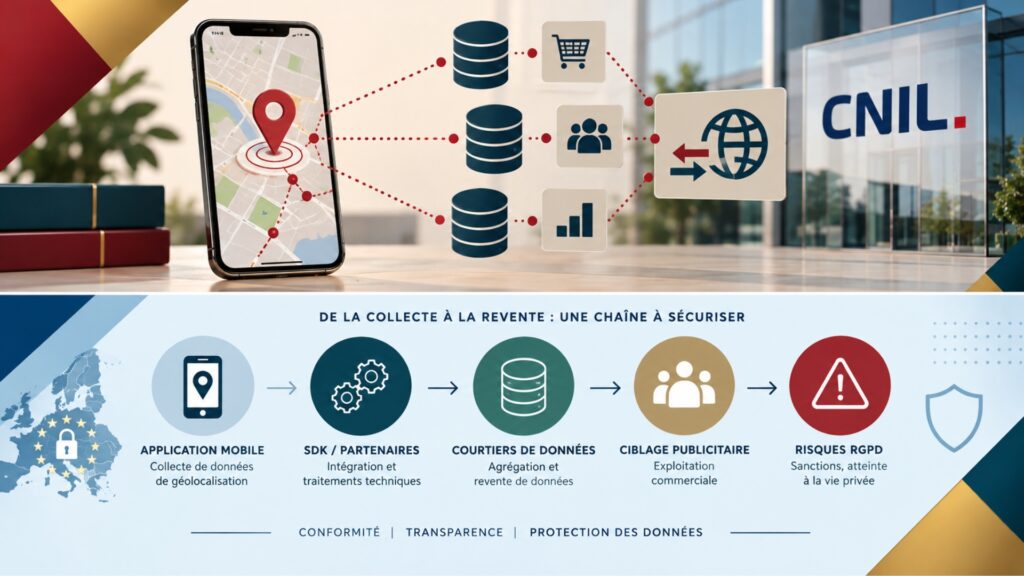
Plusieurs enquêtes journalistiques ont mis au jour l’existence de bases de données regroupant des millions d’identifiants publicitaires associés à des historiques de déplacement précis, collectés via des applications très utilisées au quotidien? mobilité, jeux, rencontres? puis revendues par des courtiers spécialisés. La CNIL a réagi le 7 juillet 2026 en rappelant le cadre juridique applicable à l’ensemble de la chaîne : éditeurs d’applications comme partenaires publicitaires.
Point de doctrine central : une donnée de géolocalisation constitue une donnée personnelle dès qu’elle permet d’identifier, directement ou indirectement, une personne? y compris lorsqu’elle est présentée comme « anonyme » ou simplement rattachée à un identifiant technique.
Une permission technique n’est pas un consentement RGPD
C’est le point le plus souvent mal compris par les éditeurs : l’autorisation de géolocalisation accordée via les paramètres système iOS ou Android ne vaut pas, à elle seule, consentement au sens de l’article 82 de la loi Informatique et Libertés. Pour un usage publicitaire ou un partage avec des tiers, il faut recueillir les deux, la permission technique et le consentement RGPD, et être en mesure de démontrer les deux séparément en cas de contrôle.
Toute la chaîne est concernée, pas seulement l’éditeur
La publication de la CNIL vise l’ensemble des acteurs de l’écosystème mobile : l’éditeur de l’application, mais aussi les développeurs, les fournisseurs de SDK publicitaires intégrés, et les partenaires qui exploitent ensuite les données. Un éditeur reste responsable de traitement même lorsque la collecte ou la revente est techniquement opérée par un SDK tiers intégré à son application.
Cette publication s’inscrit dans le prolongement de la recommandation applications mobiles de la CNIL, dont la version actuellement en vigueur est la délibération n° 2025-024 du 27 mars 2025, qui a abrogé et remplacé la délibération n° 2024-061 du 18 juillet 2024. Cette recommandation détaille notamment les critères de sélection d’un SDK et les obligations contractuelles à prévoir lorsque le fournisseur du SDK traite des données pour son propre compte.
👉 Sur la traçabilité du consentement dans une logique plus large de marketing digital, voir notre article Preuve du consentement RGPD : comment les acteurs du marketing doivent se préparer en 2026.
Ce que la CNIL contrôlera en 2026
La CNIL indique que ces contrôles se poursuivront dans les prochaines années : elle consacrera environ la moitié de ses contrôles et actions répressives à la sécurité des données, en visant notamment les acteurs traitant massivement des données de localisation.
À ne pas confondre : véhicules connectés et géolocalisation des salariés
Cette publication concerne spécifiquement les applications mobiles grand public et le marché des courtiers de données, un périmètre distinct de deux sujets déjà traités sur ce site.
- Pour la géolocalisation des véhicules connectés (flottes, loueurs, constructeurs), voir notre article Véhicules connectés : ce que les entreprises doivent savoir sur les données de localisation.
- Pour la géolocalisation des salariés par leur employeur, voir la section dédiée de notre article RGPD et ressources humaines : obligations, droits et bonnes pratiques.
Ce qu’il faut vérifier si vous éditez ou intégrez une application
- Ne jamais assimiler la permission système à un consentement RGPD : recueillez les deux séparément et documentez-les distinctement.
- Auditer les SDK publicitaires intégrés à votre application et vérifier contractuellement ce qu’ils font des données de géolocalisation collectées.
- Vérifier la base légale de chaque partage de données de géolocalisation avec un partenaire publicitaire ou un courtier de données.
- Documenter la preuve du consentement : horodatage, canal, formulation exacte, finalités couvertes.
- Ne pas se fier à une présentation « anonymisée » des données : si la réidentification reste possible, le RGPD s’applique pleinement.
FAQ – Géolocalisation mobile et courtiers de données
Une donnée de géolocalisation « anonymisée » échappe-t-elle au RGPD ?
Non, si la réidentification de la personne reste possible par des moyens raisonnables. La CNIL rappelle qu’une donnée de géolocalisation rattachée à un identifiant publicitaire, même présentée comme anonyme, reste une donnée personnelle dès lors qu’elle permet d’identifier, directement ou indirectement, une personne.
La permission de géolocalisation accordée dans les paramètres du téléphone suffit-elle ?
Non. Cette permission technique, gérée par le système d’exploitation, ne vaut pas consentement au sens de l’article 82 de la loi Informatique et Libertés pour un usage publicitaire ou un partage avec des tiers. Les deux doivent être recueillis et documentés séparément.
Suis-je responsable si c’est un SDK tiers qui collecte et revend les données ?
Oui, potentiellement. En tant qu’éditeur de l’application, vous restez responsable de traitement, y compris pour les données collectées par un SDK que vous avez choisi d’intégrer. La recommandation CNIL sur les applications mobiles impose de sélectionner ses SDK selon des critères précis et de prévoir contractuellement les traitements réalisés pour le compte du fournisseur du SDK.
Quelle est la référence CNIL actuellement en vigueur pour les applications mobiles ?
La délibération n° 2025-024 du 27 mars 2025, qui a abrogé et remplacé la délibération n° 2024-061 du 18 juillet 2024. C’est ce texte qu’il faut citer et appliquer, la version de 2024 n’étant plus en vigueur.
En résumé
- La CNIL a rappelé le 7 juillet 2026 le cadre juridique applicable au marché des courtiers en données de géolocalisation mobile, révélé par plusieurs enquêtes de presse.
- Une donnée de géolocalisation reste une donnée personnelle même présentée comme anonyme, dès lors que la réidentification reste possible.
- Une permission technique iOS ou Android ne vaut pas consentement RGPD pour un usage publicitaire ou un partage avec des tiers : il faut recueillir et documenter les deux séparément.
- Toute la chaîne est concernée : éditeur, développeur, fournisseurs de SDK et partenaires publicitaires.
- La référence en vigueur reste la délibération n° 2025-024 du 27 mars 2025 sur les applications mobiles.
- Ce sujet est distinct de la géolocalisation des véhicules connectés et de celle des salariés, traitées dans d’autres articles du site.
Sources
- CNIL – Publication du 7 juillet 2026 sur la géolocalisation dans les applications mobiles
- Légifrance – Délibération n° 2025-024 du 27 mars 2025
- MDP Data Protection – Véhicules connectés : ce que les entreprises doivent savoir sur les données de localisation
- MDP Data Protection Preuve du consentement RGPD : comment les acteurs du marketing doivent se préparer en 2026
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.