MDP Data Protection accompagne les PME dans la sauvegarde des données en entreprise, pour reprendre l’activité rapidement après un incident
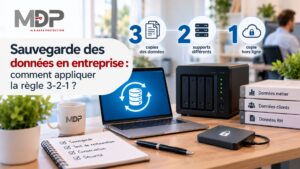
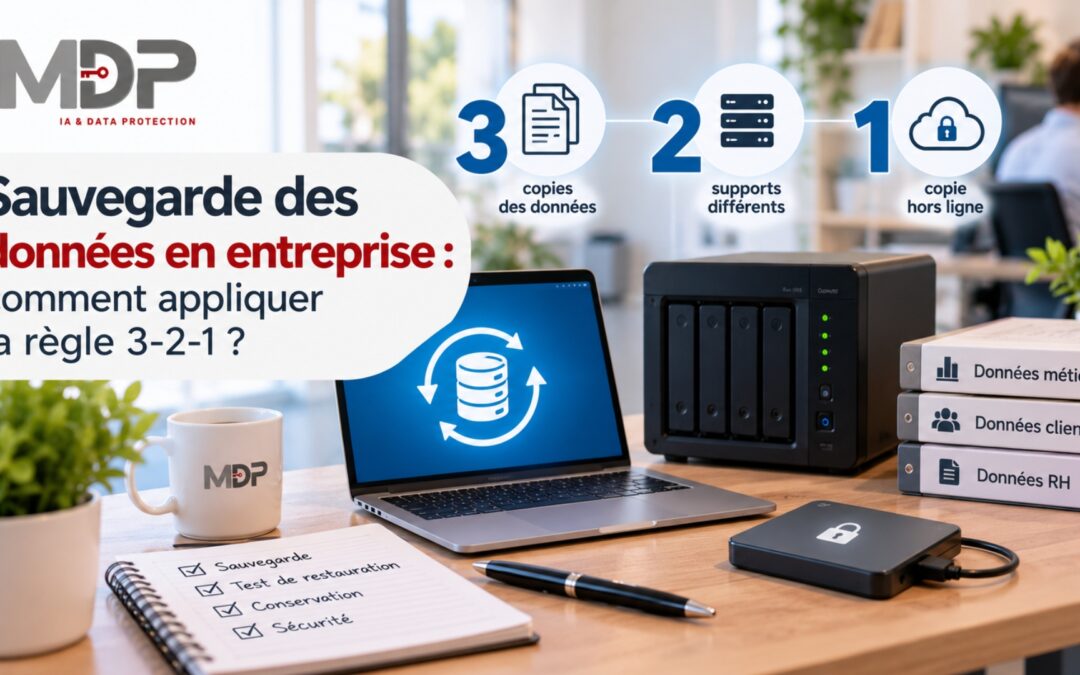
La sauvegarde des données en entreprise repose sur un principe recommandé par la CNIL et l’ANSSI : la règle 3-2-1. Elle consiste à disposer de trois copies des données, sur deux supports différents, dont une hors ligne. Pour une PME, c’est la protection minimale face aux rançongiciels, aux pannes et aux erreurs humaines. Voici comment l’appliquer concrètement.
Pourquoi la sauvegarde des données en entreprise est indispensable
Une sauvegarde sert d’abord à reprendre l’activité après une panne ou une suppression accidentelle. Elle est devenue la dernière ligne de défense contre les rançongiciels. L’ANSSI le rappelle dans ses fondamentaux sur la sauvegarde des systèmes d’information : les attaquants tentent souvent de chiffrer ou d’effacer les sauvegardes, pour ralentir la reconstruction et augmenter leurs chances d’obtenir une rançon.
La sauvegarde a aussi une dimension réglementaire :
- RGPD : l’article 32 impose des mesures de sécurité, parmi lesquelles la capacité à rétablir la disponibilité des données personnelles et l’accès à celles-ci dans des délais appropriés en cas d’incident.
- NIS2 : pour les entités concernées, l’article 21 de la directive cite explicitement la gestion des sauvegardes et la reprise des activités parmi les mesures de sécurité attendues. La directive n’est pas encore transposée en France, mais elle le sera.
- Clients et assureurs : les questionnaires de sécurité et les contrats d’assurance cyber demandent de plus en plus souvent comment l’entreprise sauvegarde et restaure ses données.
La règle 3-2-1 expliquée simplement
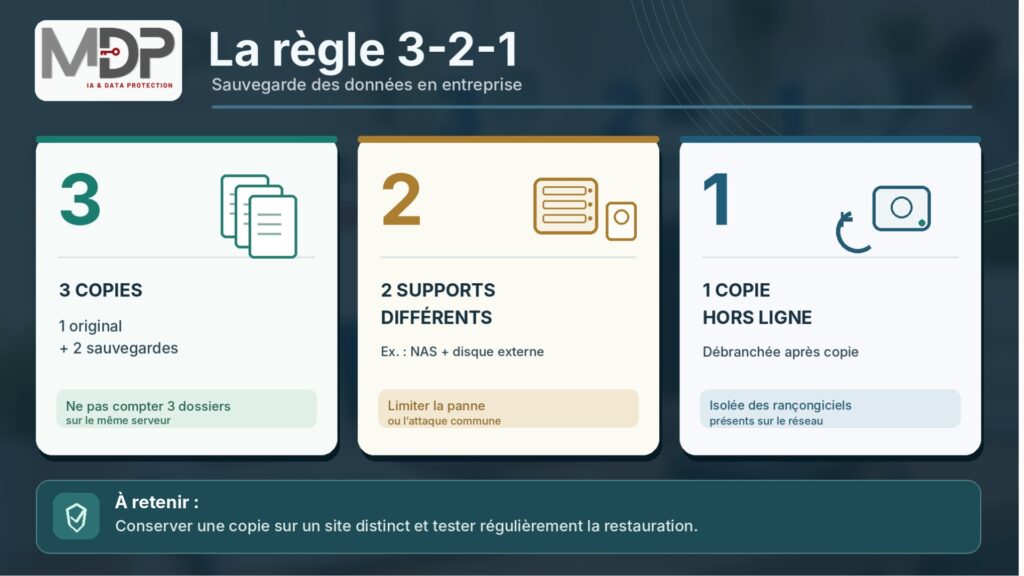
La CNIL la présente comme l’état de l’art en matière de sauvegarde, et l’ANSSI la reprend dans ses recommandations. Chaque chiffre a un sens précis :
- 3 copies distinctes des données : les données en production, plus deux sauvegardes.
- 2 supports différents : par exemple un serveur de stockage en réseau (NAS) et des disques externes ou des bandes magnétiques. Une panne ou une attaque qui touche un type de support n’emporte pas l’autre.
- 1 copie hors ligne : déconnectée de tout système d’information, donc hors d’atteinte d’un rançongiciel qui se propage sur le réseau.
Beaucoup de présentations traduisent le « 1 » par une copie « hors site ». Les autorités françaises insistent sur la copie hors ligne. L’ANSSI juge indispensable une sauvegarde hors ligne, ou au moins hors site en ligne sous certaines conditions, même si elle est moins fréquente que les sauvegardes quotidiennes. La CNIL recommande en plus de stocker au moins une sauvegarde sur un site géographiquement distinct, pour se protéger d’un incendie ou d’un dégât des eaux.
Appliquer la règle 3-2-1 en PME : un exemple concret
Commencer par deux questions
Avant de choisir un outil, l’entreprise doit fixer deux objectifs, que l’ANSSI appelle la perte de données maximale admissible et la durée maximale d’interruption admissible :
- Combien de données peut-on se permettre de perdre ? Une journée de saisie, une semaine ? La réponse fixe la fréquence des sauvegardes.
- Combien de temps peut-on rester à l’arrêt ? Quelques heures, quelques jours ? La réponse oriente le choix des supports et la procédure de restauration.
Une organisation type pour une PME
- Données en production : le serveur de fichiers, le logiciel de gestion, la messagerie, les postes de travail.
- Première sauvegarde, quotidienne : sur un NAS installé dans une zone réseau séparée, avec des comptes d’administration dédiés qui ne sont pas ceux du réseau de l’entreprise.
- Seconde sauvegarde, hebdomadaire et hors ligne : sur des disques externes ou des bandes, en rotation, débranchés après chaque sauvegarde et conservés hors des locaux.
Une sauvegarde dans le cloud peut compléter ce dispositif. L’ANSSI conseille alors de vérifier la localisation des données dans l’Union européenne, de chiffrer les sauvegardes avec un moyen propre à l’entreprise avant leur envoi, et de s’assurer que le délai de restauration reste compatible avec ses besoins.
Définir la durée de conservation
La stratégie de sauvegarde doit préciser combien de temps chaque sauvegarde est conservée. L’ANSSI donne un exemple : 15 jours de sauvegardes journalières, 1 an de sauvegardes mensuelles, 5 ans de sauvegardes annuelles. Pour les données personnelles, ces durées doivent rester cohérentes avec celles du registre des traitements : une sauvegarde n’est pas une archive sans limite.
Les erreurs à éviter
- Ne jamais tester la restauration. Une sauvegarde non testée reste une hypothèse. L’ANSSI recommande de tester régulièrement les sauvegardes et de rédiger une procédure de restauration, avec un ordre de redémarrage des systèmes.
- Garder toutes les copies au même endroit. Un sinistre dans les locaux détruit alors les données et leurs sauvegardes.
- Laisser la sauvegarde connectée en permanence. Un rançongiciel qui atteint le réseau chiffre aussi les sauvegardes accessibles.
- Utiliser les mêmes comptes d’administration pour le réseau et pour la sauvegarde. Un compte compromis donne alors accès à tout.
- Oublier de protéger les sauvegardes. Elles contiennent les mêmes données que la production et doivent être chiffrées et protégées au même niveau.
- Restaurer sans précaution après une attaque. Les sauvegardes peuvent contenir le code malveillant : il faut vérifier l’innocuité des éléments restaurés.
La gestion des sauvegardes fait d’ailleurs partie des mesures attendues par NIS2, dont nous suivons la transposition en France.
💬 Conseil pratique : planifiez un test de restauration complet au moins une fois par trimestre, sur un fichier, un poste et le logiciel métier principal. Notez le temps réel de restauration : c’est ce chiffre, et non celui de la plaquette du prestataire, qui compte le jour d’une crise.
👉 Pour approfondir : notre article NIS2 et cybersécurité : obligations et actions clés pour les organisations en 2026.
Votre dernière restauration date de quand ?
Politique de sauvegarde, plan de continuité, mesures de sécurité documentées : pilotez votre cybersécurité et votre conformité RGPD avec Simply, notre logiciel de conformité RGPD et cyber.
Questions fréquentes : sauvegarde des données en entreprise
En résumé
La sauvegarde des données en entreprise repose sur la règle 3-2-1 recommandée par la CNIL et l’ANSSI : trois copies, sur deux supports différents, dont une hors ligne. Le RGPD impose de pouvoir rétablir la disponibilité des données personnelles après un incident. Les sauvegardes doivent être isolées, protégées et testées régulièrement. Une PME qui applique cette règle peut reprendre son activité sans céder à une rançon.
Sources
- Sauvegarde des systèmes d’information : les fondamentaux, version 1.1 du 27 novembre 2025 (ANSSI)
- Sécurité : sauvegarder (CNIL)
- Guide pratique de la sécurité des données personnelles, édition 2024 (CNIL)
- Règlement (UE) 2016/679 (RGPD), article 32 (EUR-Lex)
- Directive (UE) 2022/2555 (NIS2), article 21 (EUR-Lex)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.