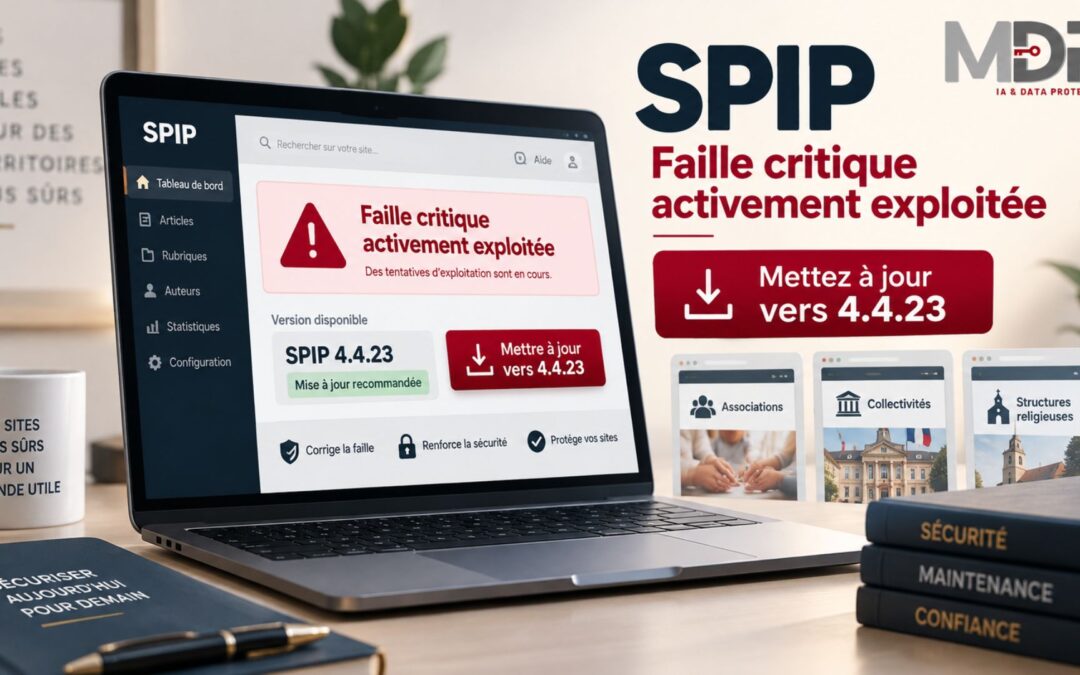
MDP Data Protection alerte les structures utilisant SPIP sur deux failles critiques activement exploitées
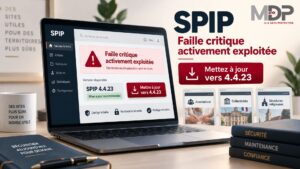
Une faille critique affecte le CMS SPIP, très utilisé par les associations, collectivités et structures sans service informatique dédié en France. Découverte fin août 2026 et déjà activement exploitée, elle permet une prise de contrôle à distance sans aucune action de l’utilisateur. Une seconde faille tout aussi critique a été corrigée début septembre. Si votre site tourne sous SPIP, la vérification de version est une priorité immédiate.
Ce qui s’est passé : deux failles critiques en trois semaines
SPIP (Système de Publication pour l’Internet) est un système de gestion de contenu (CMS) open source français, créé en 2001. Conçu pour être simple à installer et à maintenir, il permet de publier et gérer un site sans compétences techniques poussées, avec une logique d’édition collaborative. Cette accessibilité en a fait un outil de référence pour les sites institutionnels, associatifs, communautaires et religieux en France, souvent gérés par des équipes sans profil informatique dédié.
CVE-2026-77806, révélée le 21 août 2026
Cette vulnérabilité, notée 9,8/10 sur l’échelle CVSS (critique), permet à un attaquant distant et non authentifié d’exécuter du code arbitraire sur le serveur, via un en-tête de requête HTTP X-Spip-Filtre mal géré par la fonction analyse_resultat_skel. SPIP a confirmé une exploitation active depuis août 2026, et une preuve de concept est disponible publiquement (y compris un module Metasploit). Cette faille n’est pas bloquée par l’écran de sécurité de SPIP. Elle touche toutes les versions antérieures à 4.4.21, corrigée le 20 août 2026.
Une seconde faille corrigée le 2 septembre 2026 (version 4.4.23)
Moins de deux semaines plus tard, l’éditeur a publié un nouveau correctif critique : une faille d’élévation de privilèges permettant d’accéder à une exécution de code à distance, signalée par l’ANSSI et un chercheur indépendant. Comme la précédente, elle n’est pas bloquée par l’écran de sécurité. La version 4.4.23 corrige également un bug introduit dans la version 4.4.22 qui pouvait rendre le site public dysfonctionnel.
Une installation mise à jour en 4.4.21 suite à l’alerte d’août n’est donc plus protégée aujourd’hui : seule la version 4.4.23 ou supérieure couvre les deux failles.
Pourquoi cette alerte concerne particulièrement le monde associatif et les sites religieux
SPIP est un CMS (Système de Gestion de Contenu) open source né en France, historiquement très répandu chez les associations, les collectivités territoriales et les structures à budget limité, dont de nombreux sites diocésains et paroissiaux. Ces structures fonctionnent souvent sans service informatique dédié ni cycle de mise à jour formalisé, ce qui rend ce type d’alerte plus difficile à capter et à traiter dans les délais.
👉 Voir notre article sur les outils numériques des bénévoles et des paroisses ou encore Cyber Resilience Act : définition, objectifs et calendrier d’application.
Que faire maintenant : la checklist en 3 étapes
- Vérifier la version de votre installation SPIP (visible dans l’espace privé, rubrique Configuration) ;
- Mettre à jour vers la version 4.4.23 ou supérieure — une mise à jour effectuée en août vers la 4.4.21 ne suffit plus ;
- Rechercher des indices de compromission si votre mise à jour est intervenue après le 20 août 2026 : comptes administrateurs inconnus, fichiers modifiés récemment, activité inhabituelle dans les journaux du serveur.
Besoin d’aide pour vérifier ou sécuriser votre site SPIP ? Parlons-en !
Réponse sous 48 heures ouvrées.
Ce que cette double alerte révèle : un cycle de patch, pas un événement isolé
Deux correctifs critiques en trois semaines ne sont pas une anomalie ponctuelle : c’est le rythme normal de maintenance d’un logiciel largement exposé sur internet. Vérifier sa version une fois ne suffit pas — s’abonner aux bulletins de sécurité de l’éditeur ou du CERT-FR, et prévoir une revue régulière des mises à jour, est la seule façon de ne pas se retrouver de nouveau exposé au prochain correctif.
Cette faille doit-elle être signalée à la CNIL ?
Si votre site SPIP traite des données personnelles (formulaires de contact, listes de diffusion, espace adhérents ou paroissiens) et que vous constatez une compromission effective, il s’agit d’une violation de données au sens du RGPD. L’organisation responsable du traitement dispose alors de 72 heures pour notifier la CNIL, indépendamment de la responsabilité de l’éditeur du CMS.
FAQ – Faille critique SPIP
Comment savoir si mon site SPIP est vulnérable ?
Consultez le numéro de version dans l’espace privé de votre site (Configuration > Informations techniques). Toute version antérieure à 4.4.23 est concernée par au moins l’une des deux failles.
Une preuve de concept publique aggrave-t-elle le risque ?
Oui. La disponibilité publique d’un code d’exploitation abaisse fortement la barrière technique pour un attaquant, ce qui explique l’exploitation active observée dès août 2026 sur la première faille.
La mise à jour vers la version 4.4.21 suffit-elle à me protéger ?
Non, plus aujourd’hui. Elle corrige la faille CVE-2026-77806, mais pas la seconde faille corrigée le 2 septembre par la version 4.4.23. Une mise à jour complète vers 4.4.23 ou une version ultérieure est nécessaire.
Que faire si je découvre des signes de compromission ?
Isolez le site, conservez les journaux et fichiers modifiés sans les altérer, et faites-vous accompagner par un prestataire spécialisé — Cybermalveillance.gouv.fr propose un annuaire de prestataires de proximité pour les structures qui n’ont pas de service informatique dédié.
Cette faille doit-elle être signalée à la CNIL ?
Uniquement en cas de compromission avérée touchant des données personnelles. La simple existence de la faille, sans exploitation constatée sur votre site, ne déclenche pas d’obligation de notification.
En résumé
- SPIP a fait l’objet de deux failles critiques en trois semaines : CVE-2026-77806, exploitée depuis août 2026 et corrigée par la version 4.4.21, puis une seconde faille d’élévation de privilèges menant à une exécution de code, corrigée le 2 septembre par la version 4.4.23.
- Les deux permettent une prise de contrôle à distance sans action de l’utilisateur, sans être bloquées par l’écran de sécurité de SPIP.
- Toute installation antérieure à la version 4.4.23 doit être mise à jour sans délai.
Sources
- CERT-FR — CERTFR-2026-AVI-1063, Vulnérabilité dans SPIP
- CERT-FR — CERTFR-2026-AVI-1109, Multiples vulnérabilités dans SPIP
- Cybermalveillance.gouv.fr — AlerteCyber, faille de sécurité critique dans SPIP
- SPIP — Bulletin de sécurité, sortie de SPIP 4.4.23
- Cybermalveillance.gouv.fr – Pourquoi et comment bien gérer ses mises à jour ?
- MDP Data Protection – Outils informatiques : comment sécuriser bénévoles et paroisses
- MDP Data Protection – Protection des données et congrégations religieuses
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.