Face à la multiplication des réglementations et à la complexité croissante des systèmes d’information, la conformité ne peut plus être gérée uniquement comme une succession de livrables. Notre tribune récente publiée sur Village de la Justice propose justement de dépasser cette approche documentaire pour adopter une vision plus continue et opérationnelle de la conformité.
Une tribune qui met en lumière une limite structurelle
Cette tribune de Christophe SAINT-PIERRE souligne une réalité terrain largement partagée : la conformité repose encore majoritairement sur des audits ponctuels, des rapports et des documents produits à des moments clés.
Cette logique documentaire montre aujourd’hui ses limites. Elle peine à suivre des environnements en constante évolution, où chaque nouveau projet, chaque fournisseur ou chaque outil modifie les obligations de l’organisation.
De la conformité documentaire à la conformité continue
L’idée centrale de la tribune est simple : la conformité ne devrait plus être un ensemble de documents produits à intervalles réguliers, mais un état maintenu en continu.
Dans cette approche, les obligations ne sont plus traitées après coup. Elles sont intégrées directement dans les processus métiers, au moment où les décisions sont prises.
Cela implique :
- une mise à jour en temps réel des informations
- une intégration des exigences réglementaires dans les projets
- une production continue des preuves de conformité
👉 Pour aller plus loin : Codes sectoriels RGPD : ce que l’Alliance du Commerce change
Un enjeu renforcé par la convergence réglementaire
Cette évolution devient d’autant plus essentielle avec la convergence des réglementations européennes (RGPD, AI Act, NIS2, Data Act).
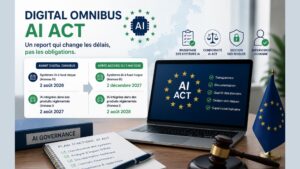
Comme le montre notre analyse du Digital Omnibus, harmoniser les textes ne suffit pas si les organisations continuent à fonctionner en silos.
👉 Lire aussi : Digital Omnibus : pourquoi la convergence ne suffit pas pour la conformité
Ce que cela change concrètement pour les organisations
Passer à une conformité continue ne relève pas d’un simple ajustement. C’est un changement de modèle.
- passer d’une logique de projet à une logique de processus
- mutualiser les contrôles entre plusieurs réglementations
- structurer une vision globale des obligations
Ce changement permet de réduire la charge opérationnelle, d’améliorer la réactivité et de renforcer la maîtrise des risques.
Lire la tribune complète
La tribune complète est disponible sur Village de la Justice : elle propose une lecture approfondie de cette transformation et des enjeux associés.
FAQ – Conformité continue et approche documentaire
Qu’est-ce que la conformité continue ?
La conformité continue consiste à intégrer les obligations réglementaires dans les processus quotidiens de l’entreprise, avec un suivi en temps réel plutôt que ponctuel.
Quelle est la limite d’une approche documentaire ?
Une approche documentaire repose sur des livrables produits à des moments précis, ce qui peut entraîner un décalage avec la réalité opérationnelle.
Pourquoi la conformité doit-elle évoluer ?
Les systèmes et les réglementations évoluent en permanence. Une gestion ponctuelle ne permet plus de suivre efficacement ces changements.
Quels sont les bénéfices d’une conformité continue ?
Elle permet de réduire les risques, d’améliorer la réactivité et de limiter la charge liée aux audits et aux mises à jour ponctuelles.
🔎 Vous avez une question plus générale sur la conformité RGPD ou la cybersécurité ?
Consultez notre FAQ générale.
En résumé :
La conformité continue vise à dépasser une approche documentaire devenue insuffisante face à la complexité des environnements numériques. Cette tribune met en évidence la nécessité de transformer les pratiques pour intégrer les obligations directement dans les processus métiers. En adoptant une gestion continue, les organisations peuvent mieux anticiper les risques et optimiser leur pilotage réglementaire. Cette approche devient essentielle dans un contexte de convergence des réglementations européennes.
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.