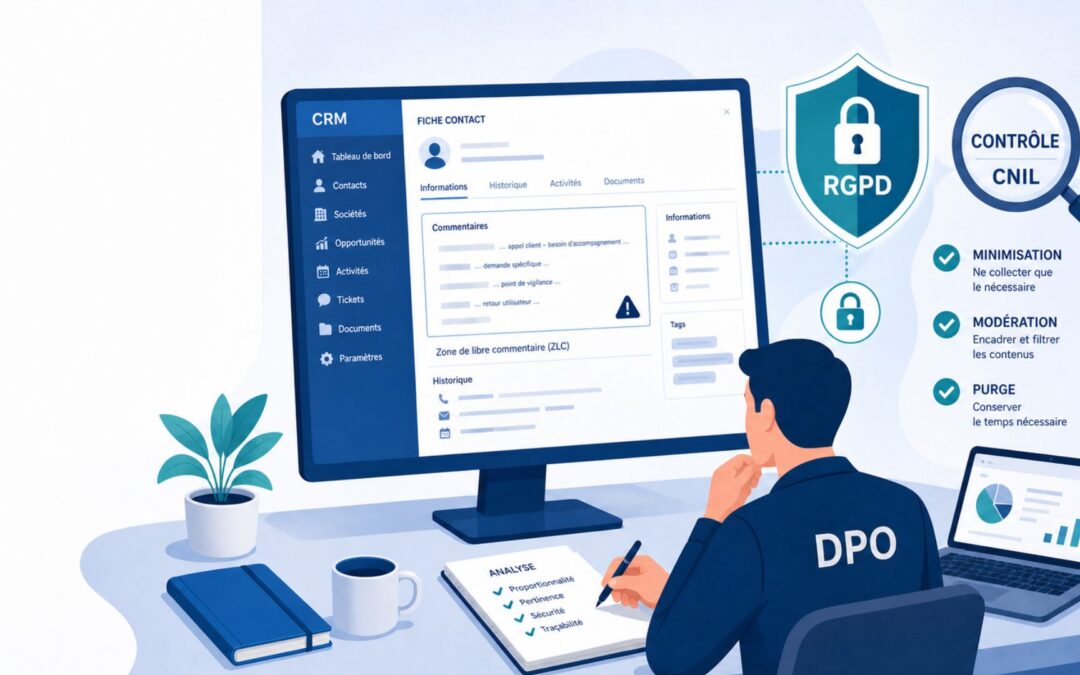
Les zones de commentaire libre dans les CRM, SIRH et logiciels de gestion client constituent l’un des angles morts les plus fréquents lors d’un contrôle CNIL. La récente audience de Voyageurs du Monde devant la formation restreinte, le 4 juin 2026, le confirme : les agents de la Commission les cherchent systématiquement.
Ce que les agents CNIL trouvent dans les ZLC
Lors du contrôle sur place de Voyageurs du Monde (novembre 2024), les agents de la CNIL ont ouvert les fiches clients et examiné les zones de libre commentaire (ZLC). Ils y ont trouvé des termes inappropriés sur les clients, saisis par des agents commerciaux, sans aucune modération ni audit préalable. Ce constat a constitué le premier grief retenu par le rapporteur : violation du principe de minimisation des données, prévu à l’article 5(1)(c) du RGPD. Pour une analyse complémentaire, lisez le statut des données selon la CJUE.
L’encadrement avait formulé des directives… mais invitait dans le même temps ses salariés à formuler des commentaires subjectifs sur chaque client. L’absence de contrôle effectif a transformé cette pratique en risque de non-conformité. Pour approfondir ce sujet, consultez notre article sur prévoir les amendes de la CNIL pour 2026.
Zone commentaire libre, CRM et RGPD : pourquoi ce champ est particulièrement risqué
- Alimentées par de nombreux utilisateurs, souvent sans formation spécifique RGPD
- Contiennent fréquemment des données sensibles au sens de l’article 9 (santé, croyances, orientation sexuelle)
- Rarement purgées automatiquement, même quand une politique de conservation est affichée
- Peuvent contenir des jugements de valeur ou informations discriminatoires, exposant l’organisation à un double risque
Plan d’audit en 4 étapes
Étape 1 : inventorier tous les champs texte libre dans vos systèmes
CRM, SIRH, logiciels de gestion, ticketing, ERP — tous contiennent potentiellement des champs libres. Listez-les en collaboration avec la DSI et les équipes métier. Retrouvez également notre analyse complète : impacts du Data Act sur la gestion des données.
Étape 2 : analyser un échantillon de contenu existant
Pour chaque ZLC identifiée, extrayez un échantillon représentatif (100 à 200 entrées) et recherchez : Pour une analyse complémentaire, lisez conformité RGPD pour les bénévoles en 2026.
- Données article 9 (santé, religion, orientation sexuelle, opinions politiques)
- Appréciations subjectives sur les personnes (« client difficile », « à éviter »)
- Informations sans lien avec la finalité du traitement
- Données sur des tiers non-concernés (famille, collègues)
Étape 3 : définir et appliquer une politique de modération
- Dictionnaire de termes interdits : blocage ou signalement des mots sensibles à la saisie
- Vérification humaine périodique : revue hebdomadaire ou mensuelle d’un échantillon
- Suppression du champ libre : si la finalité peut être assurée par des champs structurés, c’est la solution la plus sûre
Étape 4 : purger et documenter
La politique de conservation s’applique aussi aux ZLC. Documentez la procédure et tracez les purges réalisées dans votre registre des traitements.
Ce que la CNIL attend de votre organisation
Dans l’affaire Voyageurs du Monde, la CNIL a retenu :
- L’absence de modération effective (formuler des directives ne suffit pas)
- Le défaut de formation des utilisateurs sur les données interdites dans les ZLC
- L’absence de contrôle technique pour empêcher ou détecter les saisies inappropriées
FAQ – Zones de Libre Commentaire et RGPD
Qu’est-ce qu’une zone de libre commentaire (ZLC) ?
Un champ texte libre dans un logiciel (CRM, SIRH, ERP) où les utilisateurs peuvent saisir n’importe quel contenu, sans contrainte de format. Ces champs sont utilisés pour annoter les fiches clients, candidats ou fournisseurs.
Pourquoi la CNIL contrôle-t-elle les ZLC ?
Parce qu’elles contiennent fréquemment des données non pertinentes ou excessives par rapport à la finalité du traitement (violation du principe de minimisation, article 5 du RGPD), voire des données sensibles.
Une simple politique écrite suffit-elle pour être conforme ?
Non. L’affaire Voyageurs du Monde montre que la CNIL attend une modération effective. Des directives seules ne suffisent pas ; un contrôle technique ou humain régulier est nécessaire.
Faut-il supprimer les champs libres dans le CRM ?
Pas nécessairement. Si la finalité l’exige, ces champs peuvent être maintenus à condition d’être encadrés : politique de modération, formation des utilisateurs, purge selon la durée de conservation définie.
Les ZLC dans les SIRH présentent-elles le même risque ?
Oui, et souvent davantage. Les SIRH contiennent des données sensibles par nature. Les commentaires libres sur les salariés sont particulièrement exposés au risque de non-respect de l’article 9 du RGPD.
En résumé
Les zones de commentaire libre font partie des premiers points vérifiés lors d’un contrôle CNIL. L’affaire Voyageurs du Monde confirme que l’absence de modération effective constitue un manquement au principe de minimisation. Inventoriez vos ZLC, analysez leur contenu, mettez en place un mécanisme de modération et documentez les purges réalisées.
Sources
- Transcription de l’audience Voyageurs du Monde – AFCDP Agora (Rasle Bruno), 5 juin 2026
- Le règlement général sur la protection des données – CNIL
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.