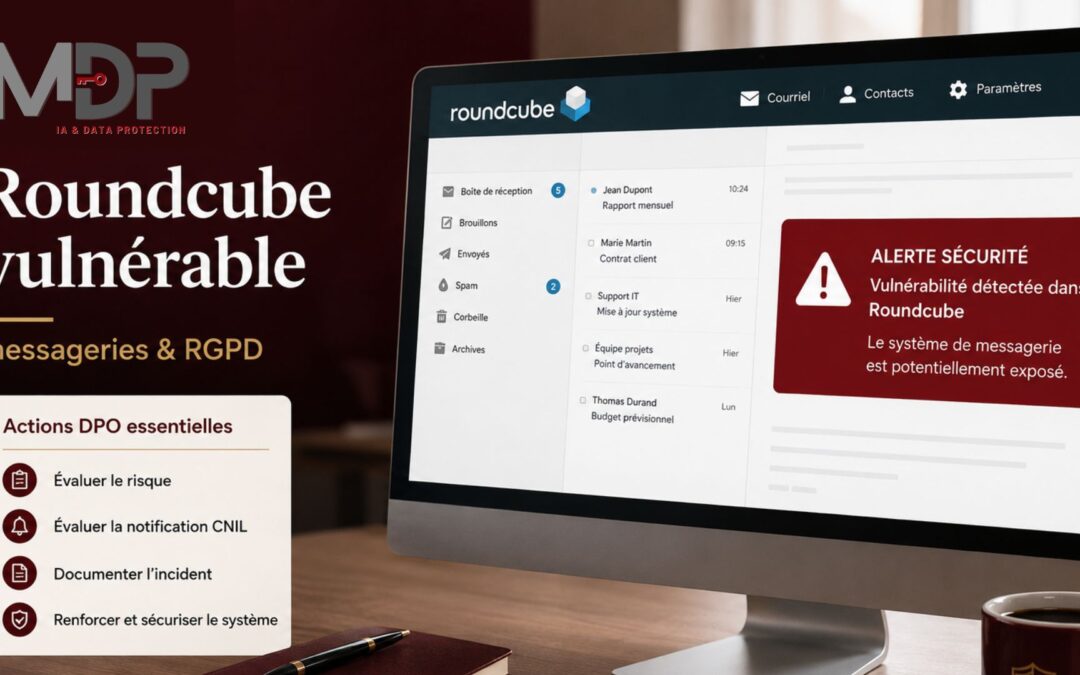
La faille Roundcube signalée par le CERT-FR en mai 2026 concerne un outil de messagerie très répandu dans les PME françaises, les collectivités et les associations. De multiples vulnérabilités, dont une injection SQL sans authentification et une exécution de code arbitraire à distance, permettent potentiellement à un attaquant d’accéder aux emails de l’organisation.
Pour le DPO, la question n’est pas technique mais réglementaire : faut-il notifier la CNIL, et comment documenter cet incident ?
Ce que le CERT-FR a signalé sur Roundcube
L’avis CERTFR-2026-AVI-0644, publié le 26 mai 2026, recense de multiples vulnérabilités dans Roundcube Webmail. Le bulletin d’actualité CERTFR-2026-ACT-024 du 1er juin 2026 les a ensuite soulignées parmi les vulnérabilités significatives de la semaine 22. Les risques identifiés sont : Sujet connexe à explorer : anticiper la double authentification en 2026.
- Injection SQL sans authentification : un attaquant peut interroger ou modifier la base de données sans se connecter au préalable
- Exécution de code arbitraire à distance : un attaquant distant peut exécuter du code malveillant sur le serveur
- Atteinte à la confidentialité et à l’intégrité des données
- Falsification de requêtes côté serveur (SSRF)
- Contournement de la politique de sécurité
Les systèmes affectés sont les versions 1.6.x antérieures à 1.6.16 et les versions 1.7.x antérieures à 1.7.1.
Des correctifs ont été publiés par Roundcube le 24 mai 2026 : versions 1.6.16 et 1.7.1.
Si votre organisation utilise Roundcube et n’a pas encore appliqué ces mises à jour, c’est urgent.
Pourquoi cette faille est un enjeu RGPD direct
Roundcube est une messagerie. Les emails contiennent par nature des données personnelles : noms et coordonnées des expéditeurs et destinataires, contenus des échanges, pièces jointes. Dans beaucoup d’organisations :
- Les emails des RH contiennent des données de salariés (fiches de paie, arrêts maladie)
- Les emails commerciaux contiennent des données clients
- Les emails des DPO ou de la direction juridique contiennent des informations sensibles sur des procédures
Une exploitation réussie peut constituer une violation de données personnelles au sens de l’article 4(12) du RGPD, avec obligation potentielle de notification CNIL dans les 72h.
Pour aller plus loin : Les e-mails professionnels sont des données personnelles
Faille Roundcube RGPD : checklist DPO en 4 étapes
Étape 1 : vérifier si votre organisation utilise Roundcube et quelle version
Contactez votre DSI ou prestataire. Demandez : utilisez-vous Roundcube ? Quelle version ? Est-elle antérieure à la 1.6.16 ou à la 1.7.1 ? La mise à jour a-t-elle été appliquée, et quand ?
Étape 2 : qualifier l’impact sur les données personnelles
Si la version vulnérable est encore en production, évaluez :
- Quelles données personnelles sont accessibles via Roundcube ?
- Y a-t-il des traces d’exploitation (logs serveur, anomalies de connexion) ?
- Quelle est la criticité des données exposées (données ordinaires vs données sensibles article 9) ?
Étape 3 : décider de notifier ou non la CNIL
La notification CNIL sous 72h est obligatoire si la violation est susceptible d’engendrer un risque pour les droits et libertés des personnes (article 33 RGPD). Trois scénarios :
- Aucune trace d’exploitation + mise à jour appliquée rapidement : documenter dans le registre des violations avec justification de la non-notification
- Vulnérabilité présente mais aucune preuve d’accès non autorisé : documenter, conserver les logs, surveiller. Réévaluer si des indices d’exploitation apparaissent
- Accès non autorisé avéré ou probable : notification CNIL dans les 72h, et potentiellement information des personnes concernées
Étape 4 : documenter dans le registre des violations
- Nature des vulnérabilités (source : CERTFR-2026-AVI-0644)
- Date de détection et date de mise à jour corrective
- Évaluation de l’impact sur les données personnelles
- Décision prise (notification ou non) et justification
- Mesures correctives et préventives mises en place
FAQ – Faille Roundcube et RGPD
Roundcube est-il concerné par le RGPD ?
Oui, indirectement. Roundcube est une interface de messagerie web. Les emails qu’elle affiche contiennent des données personnelles. Si sa sécurité est compromise, ces données peuvent être exposées, ce qui constitue une violation RGPD potentielle.
Dois-je notifier la CNIL si j’utilise une version vulnérable de Roundcube ?
Pas automatiquement. La notification est obligatoire si la violation est susceptible d’engendrer un risque pour les droits des personnes. Si aucune exploitation n’est avérée et que la mise à jour est appliquée rapidement, la notification peut ne pas être requise — mais l’incident doit être documenté dans le registre des violations.
Quelle version de Roundcube est sécurisée ?
Les versions 1.6.16 et 1.7.1, publiées le 24 mai 2026, corrigent les vulnérabilités signalées par le CERT-FR. Si vous utilisez une version antérieure, la mise à jour doit être appliquée sans délai.
Que faire si mon prestataire héberge Roundcube ?
Contactez-le pour confirmer la version déployée et la date de mise à jour. En tant que responsable de traitement, vous êtes tenu de vérifier que vos sous-traitants respectent les obligations de sécurité (article 32 RGPD).
Quels sont les risques concrets en cas d’exploitation ?
Selon l’avis CERT-FR, les risques incluent l’exécution de code arbitraire à distance, l’atteinte à la confidentialité et à l’intégrité des données, une injection SQL et une falsification de requêtes côté serveur (SSRF). Pour les DPO, cela signifie une exposition potentielle de l’ensemble des emails traités via Roundcube.
🔎 Vous avez une question plus générale sur la conformité RGPD ou la cybersécurité ? Consultez notre FAQ générale.
En résumé
La faille Roundcube signalée par le CERT-FR en mai 2026 expose les organisations utilisant des versions antérieures à 1.6.16 ou 1.7.1 à de multiples risques : exécution de code arbitraire à distance, injection SQL, atteinte à la confidentialité des données. Pour le DPO, la démarche est en 4 étapes : vérifier la version déployée, qualifier l’impact sur les données personnelles, décider de la notification CNIL, et documenter dans le registre des violations — quelle que soit la décision prise.
Sources
- CERT-FR – Cert national et gouvernemental français
- Avis CERTFR-2026-AVI-0644 — Multiples vulnérabilités dans Roundcube, CERT-FR, 26 mai 2026
- Bulletin d’actualité CERTFR-2026-ACT-024 — CERT-FR, 1er juin 2026
- Security updates 1.6.16 and 1.7.1 — Roundcube, 24 mai 2026
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.