MDP Data Protection accompagne les établissements de l’enseignement catholique et leurs OGEC, pour une répartition claire des responsabilités RGPD et une conformité démontrable.
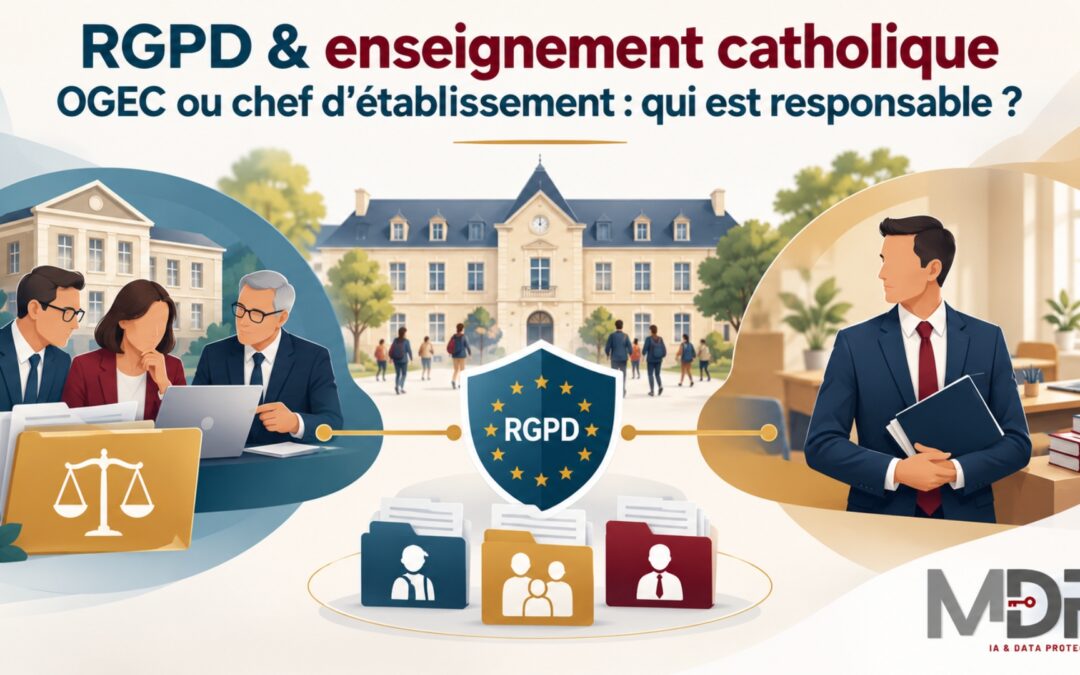
Le RGPD dans l’enseignement catholique soulève une question préalable : qui répond des données des élèves, des familles et des personnels ? En principe, c’est la personne morale qui gère l’établissement, le plus souvent l’OGEC (Organisme de gestion de l’enseignement catholique), représentée au quotidien par le chef d’établissement. Tutelle, direction diocésaine, Secrétariat général et prestataires ont chacun un rôle distinct, qu’il faut écrire noir sur blanc pour éviter les zones grises.
Pourquoi la question se pose dans un établissement catholique
Dans une école publique, la chaîne de responsabilité est fixée par l’administration. Dans un établissement catholique sous contrat, elle passe par plusieurs acteurs qui n’ont ni le même statut ni la même mission.
L’établissement lui-même n’a généralement pas de personnalité juridique propre. C’est une association loi 1901, l’OGEC (Organisme de gestion de l’enseignement catholique), qui lui donne une existence juridique, assure sa gestion économique, financière et immobilière et emploie les personnels de droit privé.
Autour de lui gravitent :
- le chef d’établissement, nommé par l’autorité de tutelle, qui organise la vie de l’établissement ;
- la tutelle, diocésaine ou congréganiste, qui porte le projet éducatif ;
- la direction diocésaine (DDEC) et le Secrétariat général de l’enseignement catholique (SGEC), qui reçoivent certaines données pour la gestion du réseau ;
- l’État, employeur et payeur des enseignants des classes sous contrat ;
- les prestataires : ENT, logiciel de vie scolaire, restauration, transport, photographe.
Chacun touche des données personnelles, souvent celles de mineurs. Sans répartition écrite, personne ne sait qui tient le registre, qui répond à une demande d’accès d’un parent, ni qui notifie la CNIL en cas d’incident.
Ce que dit le RGPD sur le responsable de traitement
L’article 4 du RGPD définit le responsable de traitement comme la personne physique ou morale qui détermine les finalités et les moyens d’un traitement. La CNIL précise qu’en pratique, il s’agit généralement de la personne morale, incarnée par son représentant légal.
Le responsable de traitement porte l’essentiel des obligations : tenue du registre, information des personnes, réponse aux demandes d’exercice des droits, sécurité des données, encadrement des sous-traitants et notification des violations.
👉 Pour approfondir : Responsable de traitement ou sous-traitant : comment savoir qui vous êtes ?
OGEC, chef d’établissement, tutelle : qui fait quoi au regard du RGPD ?
Le tableau ci-dessous donne la lecture la plus courante. Elle doit être confirmée établissement par établissement, car les montages varient (OGEC commun à plusieurs écoles, ensembles scolaires, tutelles congréganistes).
| Acteur | Rôle dans l’établissement | Position RGPD la plus fréquente |
|---|---|---|
| OGEC | Personne morale, gestion économique et financière, employeur des personnels de droit privé | Responsable de traitement pour les traitements de l’établissement (inscriptions, scolarité, facturation, restauration, personnels OGEC) |
| Chef d’établissement | Organise l’établissement, nommé par la tutelle | Représente la structure au quotidien et met en œuvre les traitements ; son rôle doit être formalisé avec l’OGEC |
| Tutelle (diocèse ou congrégation) | Porte le projet éducatif, nomme le chef d’établissement | Responsable uniquement des traitements qu’elle organise elle-même |
| DDEC et SGEC | Animation et gestion du réseau | Destinataires de certaines données ; responsables de leurs propres traitements |
| État | Emploie et rémunère les enseignants sous contrat | Responsable des traitements liés à la gestion de ces enseignants |
| Prestataires (ENT, vie scolaire, cantine, transport) | Fournissent un service à l’établissement | Sous-traitants dans la plupart des cas, avec un contrat conforme à l’article 28 |
Le chef d’établissement : un rôle central, mais pas seul
Les notices d’information diffusées aux familles dans le réseau désignent souvent le chef d’établissement comme « responsable des traitements ». Cette formulation reflète son rôle concret : c’est lui qui organise l’établissement et décide au quotidien.
Mais l’obligation pèse sur la structure qu’il représente. D’où l’intérêt d’écrire la répartition des rôles entre l’OGEC et le chef d’établissement, par exemple dans une délibération du conseil d’administration de l’OGEC ou dans la lettre de mission. Ce document répond à une question simple : qui décide, qui signe, qui répond à la CNIL.
Les enseignants : un cas particulier
Depuis la loi du 5 janvier 2005, dite loi Censi, les maîtres des établissements sous contrat d’association sont des agents publics, employés et rémunérés par l’État, et non liés par un contrat de travail à l’établissement. Les traitements liés à leur carrière et à leur paie relèvent donc de l’État.
L’établissement traite pourtant des données les concernant pour son organisation (emplois du temps, accès à l’ENT, annuaire interne). Ces traitements figurent dans son propre registre.
Le réseau : SGEC, DDEC, UGSEL, APEL
À l’inscription, une partie des données des élèves et des familles est transmise au réseau : au SGEC pour la gestion interne et la remontée des effectifs, aux directions diocésaines, à l’UGSEL pour les activités sportives, à l’APEL pour l’association de parents. Le SGEC dispose de son propre délégué à la protection des données pour les traitements qu’il opère.
Pour l’établissement, l’enjeu est double : lister ces destinataires dans l’information remise aux familles, et ne transmettre que ce qui est nécessaire à chacun.
Les prestataires : le maillon souvent oublié
L’éditeur de l’ENT ou du logiciel de vie scolaire, le prestataire de restauration ou le transporteur agissent en principe pour le compte de l’établissement. Ce sont des sous-traitants : le contrat doit préciser ce qu’ils font des données, où elles sont hébergées, combien de temps elles sont conservées et ce qu’ils font en cas d’incident.
Certains intervenants, comme un photographe qui vend directement ses tirages aux familles, peuvent agir pour leur propre compte. La convention doit alors dire clairement qui fait quoi.
💬 Conseil pratique : la CNIL rappelle que l’établissement qui recourt à un outil collaboratif en ligne doit déterminer la base légale de chaque traitement et informer élèves, familles et personnels avant de le déployer.
Trois situations qui révèlent les zones grises du RGPD dans l’enseignement catholique
Un OGEC pour plusieurs écoles
Quand un même OGEC gère une école, un collège et un lycée, il reste en principe un seul responsable de traitement. Le registre gagne à être organisé par établissement, pour que chaque chef d’établissement sache ce qui relève de lui.
Le changement de chef d’établissement
Les accès, les mots de passe et la connaissance des traitements partent souvent avec la personne. Si les rôles et le registre sont rattachés à l’OGEC, la continuité est assurée.
L’incident de sécurité
Une liste d’élèves envoyée à tous les parents, un compte de vie scolaire piraté : en cas de risque pour les personnes, la violation doit être notifiée à la CNIL dans les 72 heures. C’est au responsable de traitement de le faire. Sans répartition écrite, ces 72 heures se perdent à chercher qui doit agir.
Comment organiser concrètement la responsabilité RGPD dans l’enseignement catholique
- Écrire la répartition des rôles entre l’OGEC et le chef d’établissement, et la faire valider par le conseil d’administration.
- Tenir le registre au nom de l’OGEC, organisé par établissement si l’OGEC en gère plusieurs.
- Désigner un référent dans l’établissement, pas forcément la direction, et vérifier si la désignation d’un délégué à la protection des données est obligatoire au regard de l’article 37 du RGPD.
- Mettre à jour l’information aux familles, avec la liste des destinataires du réseau et des prestataires.
- Revoir les contrats des prestataires et ajouter une clause conforme à l’article 28 là où elle manque.
- Préparer la procédure d’incident : qui alerte, qui décide, qui notifie.
Pour les traitements les plus sensibles, comme les données de santé des élèves ou un nouvel outil numérique à grande échelle, une analyse d’impact peut être nécessaire avant la mise en œuvre.
👉 Pour approfondir : AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ?
Pour un OGEC qui gère plusieurs établissements, centraliser le registre, les contrats et les preuves dans un même outil évite de reconstituer l’historique à chaque changement d’équipe. C’est l’approche que nous déployons auprès des groupes scolaires et établissements éducatifs.
FAQ – RGPD dans l’enseignement catholique
Le chef d’établissement est-il personnellement responsable au sens du RGPD ?
En principe, non. La CNIL indique que le responsable de traitement est généralement la personne morale, incarnée par son représentant légal. Dans un établissement catholique, c’est le plus souvent l’OGEC. Le chef d’établissement met en œuvre les traitements au quotidien : son rôle doit être écrit pour éviter toute ambiguïté.
Un OGEC qui gère plusieurs établissements doit-il tenir plusieurs registres ?
Un seul responsable de traitement tient un seul registre. Rien n’empêche de l’organiser par établissement : c’est même recommandé pour que chaque chef d’établissement retrouve facilement les traitements qui le concernent.
Les données des enseignants relèvent-elles de l’OGEC ?
Pas toutes. Depuis la loi Censi de 2005, les maîtres des classes sous contrat sont des agents publics employés et rémunérés par l’État, qui gère leur carrière et leur paie. L’établissement reste responsable des données qu’il traite pour son organisation : emplois du temps, accès aux outils numériques, annuaire.
Faut-il informer les familles des transmissions au SGEC, à la DDEC ou à l’UGSEL ?
Oui. Le RGPD impose d’indiquer aux personnes les destinataires de leurs données. La notice remise à l’inscription doit donc mentionner les organismes du réseau qui reçoivent des données, la raison de cette transmission et la manière d’exercer ses droits auprès d’eux.
L’éditeur de l’ENT est-il responsable des données des élèves ?
En général, non : il agit pour le compte de l’établissement et a la qualité de sous-traitant. L’établissement reste responsable et doit encadrer cette relation par un contrat conforme à l’article 28 du RGPD (finalités, hébergement, sécurité, durée de conservation, conduite à tenir en cas d’incident).
En résumé
Le RGPD dans l’enseignement catholique repose d’abord sur une question de responsabilité. En principe, le responsable de traitement est la personne morale qui gère l’établissement, le plus souvent l’OGEC, représentée par le chef d’établissement. C’est elle qui tient le registre, informe les familles et notifie la CNIL en cas d’incident. La bonne pratique consiste à écrire la répartition des rôles avec la tutelle, le réseau et les prestataires. L’établissement gagne ainsi en continuité et en sécurité juridique.
Sources
- Règlement (UE) 2016/679 (RGPD)
- CNIL – Le « responsable de traitement », c’est qui ?
- CNIL – Enseignement du premier et du second degrés : outils collaboratifs en ligne
- Sénat – Rapport sur la proposition de loi relative à la situation des maîtres des établissements d’enseignement privés sous contrat (loi n° 2005-5 du 5 janvier 2005)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.