MDP Data Protection accompagne les établissements à articuler l’analyse d’impact sur les droits fondamentaux de l’AI Act et l’AIPD du RGPD, sans doublon ni angle mort
L’analyse d’impact sur les droits fondamentaux, ou FRIA, est une obligation de l’article 27 de l’AI Act qui vise certains déployeurs de systèmes d’IA à haut risque. Elle ne remplace pas l’AIPD du RGPD, mais les deux peuvent s’articuler. Voici qui est concerné, à partir de quand, ce qu’elle contient et comment la préparer.
Qu’est-ce que l’analyse d’impact sur les droits fondamentaux (FRIA) ?
L’article 27 de l’AI Act impose à certains déployeurs de réaliser, avant de déployer un système d’IA à haut risque, une analyse de son impact sur les droits fondamentaux des personnes concernées. FRIA est l’acronyme de l’anglais Fundamental Rights Impact Assessment. L’obligation pèse sur le déployeur, c’est-à-dire la structure qui utilise le système, et non sur son fournisseur.
Elle s’applique à la première utilisation du système. Pour des cas similaires, le déployeur peut s’appuyer sur des analyses déjà réalisées, y compris par le fournisseur, et il doit actualiser l’analyse si l’un de ses éléments change ou n’est plus à jour.
Côté calendrier, l’article 27 relève du chapitre III, section 3, de l’AI Act. Pour les systèmes à haut risque de l’annexe III, qui comprend l’éducation, l’emploi et l’accès à certains services essentiels, les obligations de ces sections s’appliquent à compter du 2 décembre 2027, d’après l’article 113 tel que modifié par le règlement (UE) 2026/1744. Ce report est expliqué dans notre article sur le Digital Omnibus. La FRIA n’est donc pas exigible aujourd’hui, mais l’AIPD, elle, l’est déjà lorsque ses conditions sont réunies.
Que doit contenir l’analyse d’impact sur les droits fondamentaux ?
L’article 27 énumère six éléments à décrire. Les termes ci-dessous sont une paraphrase :
- les processus de la structure dans lesquels le système sera utilisé, conformément à sa destination ;
- la durée et la fréquence d’utilisation prévues ;
- les catégories de personnes et de groupes susceptibles d’être concernés dans ce contexte ;
- les risques spécifiques de préjudice pour ces personnes ou groupes, en tenant compte des informations fournies par le fournisseur ;
- la mise en œuvre de la supervision humaine, selon la notice d’utilisation ;
- les mesures à prendre si ces risques se concrétisent, y compris la gouvernance interne et les mécanismes de plainte.
Une fois l’analyse réalisée, le déployeur en notifie les résultats à l’autorité de surveillance du marché, en joignant le modèle de questionnaire rempli, sauf exemption prévue à l’article 46, paragraphe 1. L’article 27 charge le Bureau de l’IA d’élaborer un modèle ; à la date de rédaction de cet article, le modèle n’est pas encore publié.
Qui doit réaliser l’analyse d’impact sur les droits fondamentaux ?
Les déployeurs concernés par l’article 27
Pour les systèmes à haut risque de l’annexe III, sont visés les déployeurs qui sont des organismes de droit public ou des entités privées fournissant des services publics. S’y ajoutent les déployeurs de systèmes d’évaluation de la solvabilité et de tarification de l’assurance vie et santé (annexe III, point 5, b et c). Les systèmes de l’annexe III, point 2, relatifs aux infrastructures critiques, sont exclus. Le considérant 96 cite parmi les missions d’intérêt public l’éducation, la santé, les services sociaux, le logement et l’administration de la justice.
L’obligation ne naît que si la structure déploie un système à haut risque. Les usages courants, comme l’aide à la rédaction ou la traduction, n’en font pas partie à notre lecture : notre article sur la qualification des systèmes d’IA à haut risque détaille la méthode.
Éducation, congrégations, médico-social : quels cas concrets ?
Les paragraphes qui suivent sont notre lecture des textes, à confirmer au cas par cas.
Éducation. L’annexe III, point 3, vise les systèmes qui décident de l’admission ou de l’affectation, évaluent les acquis, déterminent le niveau d’éducation accessible ou surveillent les comportements interdits pendant les examens. La CNIL indique que l’article 27 s’applique dans le domaine de l’éducation, sans traiter séparément les établissements privés. Un établissement public d’enseignement est donc, à notre lecture, concerné pour ces usages. Pour un établissement privé, notamment sous contrat, la qualification d’entité privée fournissant un service public doit être examinée au cas par cas, le considérant 96 citant l’éducation parmi les missions d’intérêt public. Nous n’avons pas trouvé de position officielle qui tranche ce point.
Congrégations. Une congrégation n’est pas un organisme de droit public. Si elle utilise un système à haut risque, par exemple un outil de tri de candidatures (annexe III, point 4), elle est déployeuse et les obligations de l’article 26 s’appliquent à elle. L’article 27 ne la concerne, à notre lecture, que si elle assure elle-même un service public, par exemple en gérant un établissement scolaire ou une structure sociale.
Médico-social. L’annexe III, point 5, a, vise les systèmes utilisés par des autorités publiques, ou pour leur compte, pour évaluer l’éligibilité à des prestations et services publics essentiels, y compris de soins de santé. Une structure qui utiliserait un tel système pour le compte d’une autorité est susceptible d’être concernée. Les usages courants, comme la transcription ou la rédaction de comptes rendus, ne relèvent pas de cette liste. Notre guide RGPD, cybersécurité et IA dans le médico-social détaille le contexte du secteur.
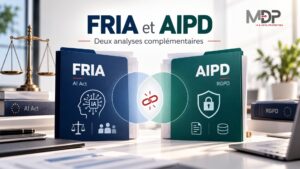
FRIA et AIPD : deux analyses, deux textes
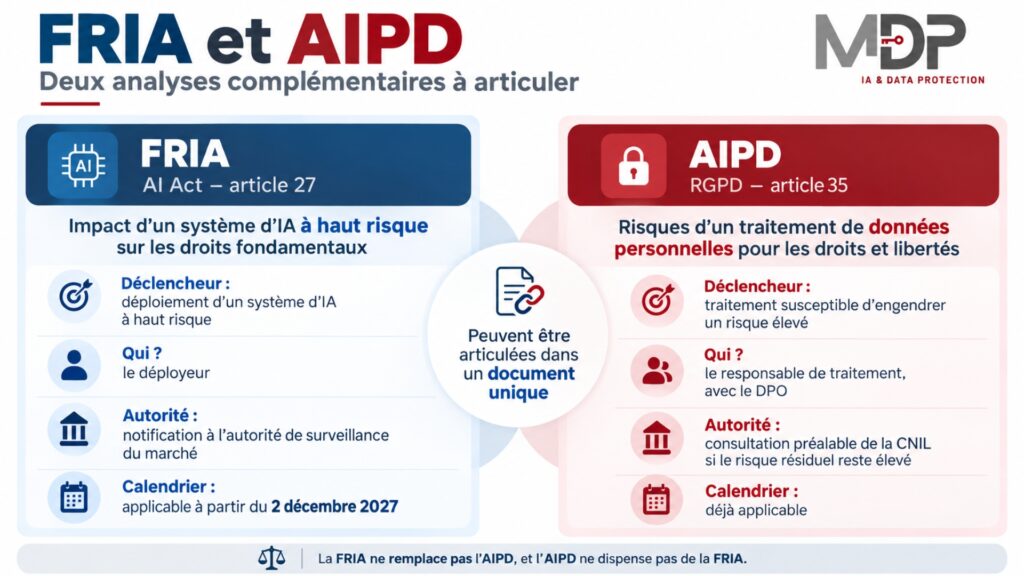
L’AIPD relève de l’article 35 du RGPD et la FRIA de l’article 27 de l’AI Act. Elles n’ont ni le même déclencheur, ni le même objet.
| Critère | AIPD (RGPD, article 35) | FRIA (AI Act, article 27) |
|---|---|---|
| Déclencheur | Traitement de données personnelles susceptible d’engendrer un risque élevé pour les droits et libertés des personnes | Déploiement d’un système d’IA à haut risque par un organisme de droit public ou une entité privée fournissant un service public (et deux cas de l’annexe III, point 5) |
| Objet | Risques du traitement de données pour les droits et libertés | Impact du système d’IA sur les droits fondamentaux des personnes et des groupes concernés |
| Qui | Le responsable de traitement, avec le conseil du DPO | Le déployeur du système |
| Autorité | Consultation préalable de la CNIL si le risque résiduel reste élevé | Notification des résultats à l’autorité de surveillance du marché |
| Calendrier | Applicable depuis le 25 mai 2018 | 2 décembre 2027 pour les systèmes de l’annexe III |
Les deux analyses peuvent se rejoindre. Selon l’article 27, paragraphe 4, dans sa rédaction issue du règlement (UE) 2026/1744, si une obligation de l’article est déjà remplie par l’AIPD, le déployeur peut renvoyer aux sections pertinentes de l’AIPD ou en intégrer les parties pertinentes. À notre lecture, l’AIPD ne couvre pas à elle seule tous les éléments de la FRIA : les groupes concernés, la supervision humaine ou les mécanismes de plainte sont à compléter.
Le sens inverse ne joue pas : une FRIA ne dispense pas d’AIPD. Pour l’éducation, la CNIL indique que chaque traitement de données d’élèves par un système d’IA nécessiterait en principe une AIPD.
👉 Pour approfondir : AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ? détaille les critères, la méthode et la consultation préalable de la CNIL.
Comment préparer l’analyse d’impact sur les droits fondamentaux en cinq étapes
1. Partir de l’inventaire des systèmes d’IA
On ne peut pas analyser l’impact d’un outil que l’on n’a pas recensé. Notre article sur l’inventaire des systèmes d’IA propose un modèle de fiche et une méthode pour y parvenir.
2. Repérer les systèmes à haut risque
Parmi les outils recensés, isolez ceux qui relèvent de l’annexe III : admission, évaluation des acquis, orientation, surveillance des examens, tri de candidatures, évaluation de l’éligibilité à des prestations. Les autres n’appellent pas de FRIA.
3. Vérifier que l’article 27 vous concerne
Deux questions : la structure est-elle un organisme de droit public ou une entité privée fournissant un service public ? Le système est-il bien hors du point 2 de l’annexe III ? En cas de doute sur le statut, documentez votre raisonnement.
4. Rédiger une analyse unique, AIPD et FRIA
Lorsque le système traite des données personnelles, construisez un seul document : les parties de l’AIPD (description du traitement, nécessité, risques, mesures) et les six éléments de la FRIA, avec des renvois entre les deux comme le permet l’article 27, paragraphe 4.
5. Notifier, conserver et actualiser
Prévoyez la notification à l’autorité de surveillance du marché dès que le modèle de questionnaire sera disponible, conservez l’analyse et révisez-la quand le système, son usage ou le public concerné évolue.
💬 Conseil pratique : la FRIA n’est exigible qu’à partir du 2 décembre 2027 pour l’annexe III, mais l’AIPD l’est déjà. Commencez par une AIPD solide sur un cas d’usage réel : elle fournira l’essentiel du contenu de la future FRIA. Le considérant 96 prévoit que le déployeur peut, le cas échéant, associer les représentants des personnes concernées ou des experts indépendants.
Les erreurs fréquentes
- croire que toute utilisation d’un outil d’IA impose une FRIA, alors qu’elle ne concerne que certains déployeurs de systèmes à haut risque ;
- penser que la FRIA remplace l’AIPD, ou l’inverse ;
- attendre 2027 pour s’intéresser à l’AIPD, déjà exigible ;
- confondre la FRIA, l’enregistrement de l’article 49 et l’inventaire interne des systèmes d’IA ;
- supposer qu’un établissement privé est automatiquement dispensé, ou automatiquement concerné, sans examiner son statut.
👉 Pour approfondir : IA à haut risque : comment qualifier vos systèmes IA explique comment savoir si un outil relève de l’annexe III.
FAQ – Analyse d’impact sur les droits fondamentaux
Qu’est-ce que l’analyse d’impact sur les droits fondamentaux (FRIA) ?
C’est l’évaluation prévue à l’article 27 de l’AI Act, que certains déployeurs de systèmes d’IA à haut risque doivent réaliser avant la première utilisation. Elle décrit les processus concernés, les personnes et groupes susceptibles d’être touchés, les risques, la supervision humaine et les mesures prévues si les risques se concrétisent.
Qui doit réaliser une analyse d’impact sur les droits fondamentaux ?
Les déployeurs de systèmes à haut risque de l’annexe III qui sont des organismes de droit public ou des entités privées fournissant des services publics, ainsi que les déployeurs de certains systèmes d’évaluation de la solvabilité ou de tarification d’assurance. Les systèmes de l’annexe III, point 2, sont exclus. Le fournisseur n’est pas visé par l’article 27.
À partir de quand la FRIA est-elle obligatoire ?
Pour les systèmes à haut risque de l’annexe III, les obligations du chapitre III, sections 1 à 3, dont l’article 27, s’appliquent à compter du 2 décembre 2027, d’après l’article 113 modifié par le règlement (UE) 2026/1744. L’AIPD du RGPD, elle, est exigible dès maintenant lorsque ses conditions sont réunies.
Quelle différence entre la FRIA et l’AIPD ?
L’AIPD (article 35 du RGPD) évalue les risques d’un traitement de données personnelles pour les droits et libertés des personnes. La FRIA (article 27 de l’AI Act) évalue l’impact d’un système d’IA à haut risque sur les droits fondamentaux. Si une obligation de la FRIA est déjà remplie par l’AIPD, le déployeur peut renvoyer à l’AIPD ou en intégrer les parties pertinentes, mais l’une ne dispense pas de l’autre.
Un établissement privé ou une congrégation est-il concerné ?
Cela dépend de son statut et du système utilisé. À notre lecture, un établissement privé, notamment sous contrat, doit examiner s’il fournit un service public, et nous n’avons pas trouvé de position officielle sur ce point. Une congrégation qui ne gère pas de service public n’est, à notre lecture, pas visée par l’article 27, mais elle reste soumise à l’article 26 si elle déploie un système à haut risque.
La FRIA doit-elle être transmise à une autorité ?
Oui : le déployeur notifie les résultats à l’autorité de surveillance du marché, en joignant le modèle de questionnaire rempli, sauf exemption prévue à l’article 46, paragraphe 1. Le modèle doit être élaboré par le Bureau de l’IA ; nous n’en avons pas trouvé de version publiée à la date de rédaction.
En résumé
L’analyse d’impact sur les droits fondamentaux, prévue à l’article 27 de l’AI Act, concerne certains déployeurs de systèmes d’IA à haut risque, notamment les organismes de droit public et les entités privées fournissant des services publics. Pour l’annexe III, elle s’applique à compter du 2 décembre 2027. Elle complète l’AIPD du RGPD, déjà exigible, et peut s’y appuyer. Premier réflexe : recenser les outils d’IA, puis repérer ceux à haut risque.
Sources
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, article 27 (analyse d’impact sur les droits fondamentaux) – texte consolidé
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, article 113 (entrée en vigueur et application) – texte consolidé
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, annexe III (systèmes à haut risque) – texte en anglais
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, considérant 96 – texte en anglais
- Règlement (UE) 2026/1744 du 8 juillet 2026 (simplification de la mise en œuvre des règles harmonisées concernant l’IA) – EUR-Lex
- CNIL – Responsable de traitement : comment mettre en place des systèmes d’IA dans l’éducation ? (20 juin 2025)
- CNIL – Ce qu’il faut savoir sur l’analyse d’impact relative à la protection des données (AIPD)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.