MDP Data Protection accompagne les établissements scolaires dans la gestion des incidents de sécurité, pour une réaction rapide, documentée et conforme au RGPD
En cas de fuite de données dans un établissement scolaire, il faut agir vite : sécuriser, alerter le délégué à la protection des données, évaluer le risque pour les personnes, puis notifier la CNIL dans les 72 heures si nécessaire. Ce guide détaille les bons réflexes pour un chef d’établissement, de la première heure à l’information des familles.
Pourquoi les établissements scolaires sont concernés en 2026
Le 21 mars 2026, le Secrétariat général de l’Enseignement catholique a annoncé avoir été victime d’une attaque informatique visant l’application de gestion de ses établissements du premier degré. Selon son communiqué, l’incident a permis un accès non autorisé aux données d’identification des utilisateurs de l’application et aux coordonnées des élèves, de leurs familles et des enseignants. D’après Usine Digitale, qui cite le secrétaire général adjoint, 1,5 million de personnes sont concernées : 800 000 élèves du premier degré, leurs familles et 40 000 enseignants. Le Secrétariat général indique avoir sécurisé les accès et alerté les autorités.
Dans le même temps, le ministère de l’Éducation nationale a signalé l’exfiltration de données d’environ 243 000 agents depuis son portail RH, à la suite de l’usurpation d’un compte externe.
Ces cas médiatisés ne disent pas tout. La CNIL relève que, ces cinq dernières années, elle n’a été notifiée que d’une trentaine de violations de données par an en moyenne dans le premier et le second degrés, un chiffre qui ne reflète pas la réalité vécue dans les établissements. Elle explique ce décalage par la difficulté d’identifier une violation, la méconnaissance de la démarche à suivre et la complexité du schéma de responsabilité.
👉 Pour approfondir : RGPD dans l’enseignement catholique : OGEC ou chef d’établissement, qui est responsable ?
Ce qu’est une violation de données dans un établissement
Une violation de données personnelles est un incident, accidentel ou intentionnel, qui rend des données accessibles ou exploitables par des personnes non autorisées : perte, vol, altération, divulgation non maîtrisée. Ce n’est donc pas seulement une cyberattaque. Dans ses guides pour l’éducation, la CNIL distingue cinq situations types :
- Vol ou perte de matériel : ordinateur cambriolé, portable oublié au restaurant, clé USB perdue.
- Erreur d’envoi : un message sur des élèves envoyé à tous les parents au lieu des seuls enseignants.
- Erreur d’un utilisateur : un document contenant des données d’élèves publié sur un site et indexé par les moteurs de recherche, ou un outil de prise de notes en ligne utilisé avec des données d’élèves.
- Vol d’identifiants : session laissée ouverte, mot de passe réutilisé, faux site imitant l’ENT.
- Attaque : rançongiciel, vol d’une base d’élèves, hameçonnage envoyé depuis une adresse de l’établissement.
Les 72 premières heures, étape par étape
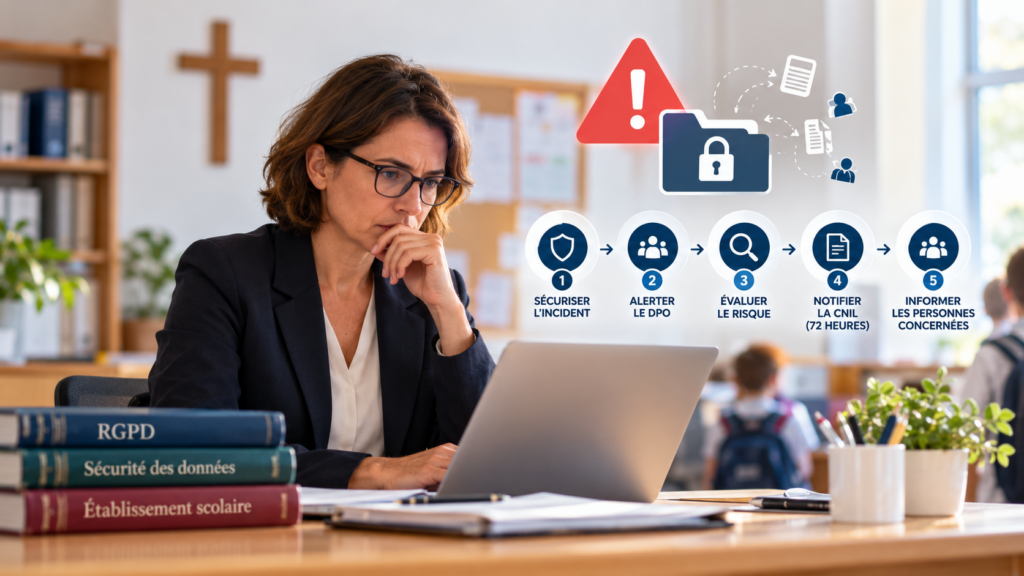
Le délai de 72 heures prévu par le RGPD court à partir du moment où le responsable de traitement prend connaissance de la violation. Voici l’ordre des gestes, d’après les guides de la CNIL et le texte du règlement.
- Contenir l’incident (première heure). Changer les mots de passe compromis, fermer les sessions ouvertes, rappeler le message envoyé par erreur si l’outil le permet, couper l’accès du compte ou de l’application concernés.
- Alerter sans attendre. Prévenir la direction et le délégué à la protection des données, qui aide à apprécier le risque. Préparer ce qu’il demandera : quels matériels ou documents, quelles données, quelles personnes, et tout élément laissant supposer une volonté de nuire.
- Qualifier la gravité. Le guide de la CNIL cite des critères d’alerte : données de santé physique ou mentale (PAI, comptes rendus de psychologue), situation sociale ou financière des familles, données révélant des convictions religieuses, numéro de sécurité sociale, matériel non chiffré ou mot de passe faible, compte à droits étendus (administrateur de l’ENT), volonté de nuire. Dans un établissement confessionnel, les données de catéchèse ou d’aumônerie peuvent entrer dans cette catégorie.
- Décider de la notification. Le responsable de traitement notifie la CNIL, sauf s’il est peu probable que la violation engendre un risque pour les droits et libertés des personnes (article 33 du RGPD). En cas de doute, mieux vaut en discuter avec le délégué à la protection des données.
- Notifier la CNIL dans les 72 heures. La notification se fait en ligne sur le site de la CNIL. Si toutes les informations ne sont pas disponibles, elles peuvent être complétées ensuite, par étapes.
- Informer les personnes et consigner l’incident. Si le risque est élevé, les personnes concernées sont informées (article 34). Dans tous les cas, l’incident est inscrit dans le registre des violations, qu’il y ait eu notification ou non (article 33).
En cas de cyberattaque, la CNIL recommande de déposer plainte et de contacter l’équipe informatique, qui peut solliciter le CSIRT régional. Ces centres de réponse aux incidents offrent une assistance de premier niveau gratuite, notamment aux associations, statut d’un OGEC.
👉 Pour approfondir : Violations de données personnelles : les règles à suivre (CNIL) et Rançongiciel : que faire ? (Cybermalveillance.gouv.fr)
Quand l’incident vient d’un prestataire
L’incident peut se produire chez l’éditeur de l’ENT, du logiciel de vie scolaire ou de l’application de gestion. Le RGPD impose alors au sous-traitant d’informer le responsable de traitement dans les meilleurs délais (article 33). L’établissement reste responsable de décider de la notification et de l’information des familles. Il faut donc demander au prestataire la nature des données touchées, la date de découverte et les mesures prises, et vérifier ce que prévoit le contrat.
👉 Pour approfondir : Responsable de traitement ou sous-traitant : comment savoir qui vous êtes ?
Informer les familles : ce que le message doit contenir
Lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes, l’article 34 impose de les informer en termes clairs et simples. Le message décrit la nature de la violation, ses conséquences probables et les mesures prises, et donne les coordonnées du délégué à la protection des données.
Il est utile d’y ajouter les catégories de données concernées et des conseils pratiques : changer ses mots de passe, se méfier des messages prétendant venir de l’établissement, ne pas cliquer sur les liens inattendus.
Même lorsque seuls des noms et des adresses électroniques sont dérobés, ces données peuvent servir à de nouvelles campagnes de phishing, rappelle la CNIL : un message venant d’une adresse du monde éducatif inspire confiance. L’alerte aux familles doit donc être rapide. Pour les élèves mineurs, la CNIL signale qu’un avertissement peut, à l’inverse, les pousser à aller voir le contenu piraté : dans un ENT, mieux vaut demander au prestataire de supprimer ce contenu.
👉 Pour approfondir : Violations de données personnelles : dans quels cas peut-on être indemnisé ? (CNIL)
Prévenir : les gestes de base recommandés par la CNIL
- Chiffrer les disques durs, ordinateurs portables et clés USB utilisés dans l’établissement.
- Sauvegarder régulièrement, ce qui permet aussi de savoir qui informer en cas d’incident.
- Activer l’authentification multifacteur quand elle est proposée, notamment sur l’ENT et la messagerie.
- Utiliser un mot de passe différent par compte, de préférence avec un gestionnaire de mots de passe.
- Passer par un portail sécurisé ou l’ENT pour les échanges avec les familles, et utiliser le champ « cci » pour les envois groupés.
- Supprimer rapidement les accès des personnes qui ont quitté l’établissement, en particulier pour les administrateurs d’ENT.
- N’utiliser que des outils validés par la structure et sensibiliser les équipes à reconnaître un message d’hameçonnage.
👉 Pour approfondir : Outils collaboratifs en enseignement : les nouvelles règles CNIL du 24 août 2026
Pour un OGEC ou un réseau d’établissements, écrire à l’avance qui prévient qui, qui décide de notifier et où se trouve le registre des violations évite de perdre les premières heures. C’est l’approche que nous déployons auprès des groupes scolaires et établissements éducatifs.
FAQ – Fuite de données dans un établissement scolaire
Faut-il toujours notifier la CNIL en cas de fuite de données dans un établissement ?
Non. La notification est obligatoire sauf s’il est peu probable que la violation engendre un risque pour les droits et libertés des personnes. En revanche, toute violation doit être consignée dans le registre des violations de l’établissement, même sans notification. Le délégué à la protection des données aide à apprécier le niveau de risque.
À partir de quand court le délai de 72 heures ?
À partir du moment où le responsable de traitement a connaissance de la violation. Si la notification n’intervient pas dans ce délai, elle doit être accompagnée des motifs du retard. Lorsque toutes les informations ne sont pas encore disponibles, elles peuvent être transmises par étapes.
Qui doit notifier : le chef d’établissement, l’OGEC ou le délégué à la protection des données ?
La notification relève du responsable de traitement, c’est-à-dire en principe la personne morale qui gère l’établissement, représentée par son représentant légal. Dans un établissement catholique, il s’agit en principe de l’OGEC. Le chef d’établissement agit au quotidien et le délégué à la protection des données conseille et accompagne la démarche.
Que faire si l’incident vient de l’éditeur de l’ENT ou du logiciel de vie scolaire ?
Le sous-traitant doit informer l’établissement dans les meilleurs délais. L’établissement reste responsable de décider de la notification et de l’information des familles. Il demande au prestataire la nature des données touchées, la date de découverte et les mesures prises, puis vérifie ce que prévoit le contrat.
Faut-il informer les familles de toute fuite de données ?
Non, seulement lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes, par exemple si des données de santé, des informations sur la situation familiale ou des identifiants sont concernés. L’information doit alors être rédigée en termes clairs et simples.
Que risque un établissement qui ne notifie pas une violation ?
La CNIL peut prononcer des mesures correctrices, dont des amendes administratives (article 83 du RGPD). Elle constate par ailleurs que les violations sont sous-déclarées dans les établissements scolaires et a publié des guides pour aider les directeurs d’école et les chefs d’établissement à réagir.
En résumé
Une fuite de données dans un établissement scolaire impose de réagir vite et méthodiquement. Il faut contenir l’incident, alerter le délégué à la protection des données, qualifier le risque pour les personnes, puis notifier la CNIL dans les 72 heures si ce risque existe. Les familles sont informées en cas de risque élevé. Chaque incident est consigné dans un registre. Se préparer à l’avance réduit les dégâts et protège la confiance.
Sources
- Règlement (UE) 2016/679 (RGPD), articles 4, 33, 34 et 83 – EUR-Lex
- CNIL – Guide pratique : les violations de données dans l’éducation, version directeurs d’école et chefs d’établissement (mai 2025)
- CNIL – Notifier une violation de données personnelles
- Secrétariat général de l’Enseignement catholique – Communiqué de presse du 21 mars 2026
- Usine Digitale – L’Enseignement catholique frappé par une cyberattaque d’ampleur
- Le Monde Informatique – Piratage à l’Éducation nationale : 243 000 agents concernés
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.