MDP Data Protection aide les établissements d’enseignement, CFA et MFR à appliquer les nouvelles recommandations CNIL sur les outils collaboratifs
Outils collaboratifs en enseignement : le 24 août 2026, la CNIL a publié deux fiches pratiques pour encadrer l’usage des ENT et suites collaboratives dans les écoles, collèges, lycées et l’enseignement supérieur. Base légale, analyse d’impact, hébergement souverain : voici ce que ces recommandations changent concrètement pour votre établissement, en particulier si vous accueillez des mineurs en internat.
Ce que publie la CNIL le 24 août 2026
À la veille de la rentrée, la CNIL a publié deux fiches pratiques distinctes : l’une pour l’enseignement du premier et du second degrés, l’autre pour l’enseignement supérieur. Les deux répondent au même constat : l’accélération de la transformation numérique dans l’enseignement généralise l’usage d’espaces numériques de travail (ENT) et d’outils collaboratifs alternatifs, souvent adossés à des solutions de cloud computing, pour faire communiquer personnels, enseignants, élèves ou étudiants et familles.
👉 Pour le cadrage RGPD général de ces outils dans les groupes scolaires, voir notre page Groupes scolaires et établissements éducatifs.
Quelle base légale pour vos outils collaboratifs ?
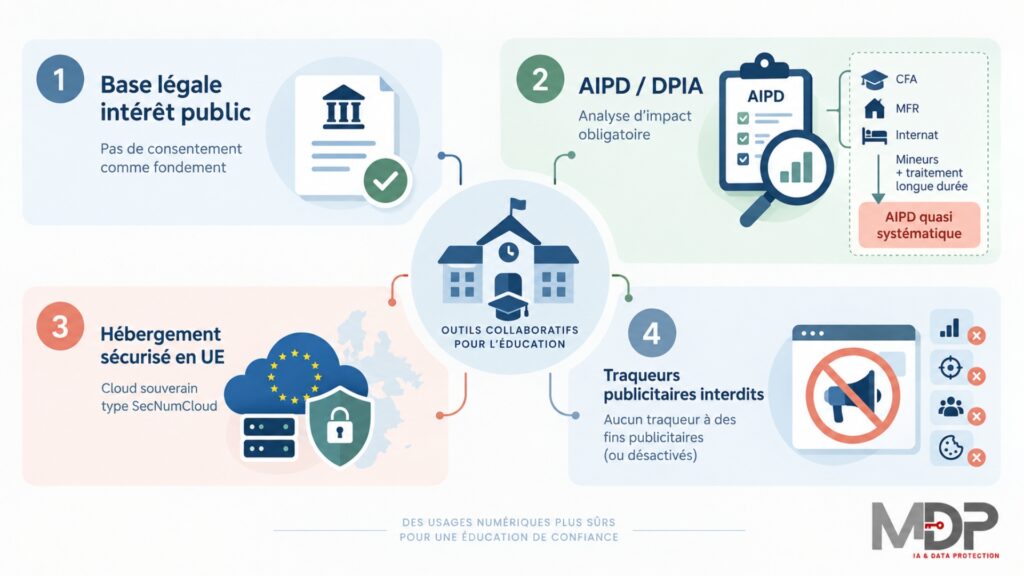
Premier point de vigilance : le choix de la base légale. La CNIL écarte largement le consentement, jugé peu adapté dans une relation marquée par un déséquilibre, élèves, étudiants ou personnels placés dans une situation de subordination vis-à-vis de l’établissement ne sont pas en mesure de consentir librement. L’établissement doit donc, dans la grande majorité des cas, fonder ces traitements sur l’exécution d’une mission d’intérêt public, et assurer une information claire, concise et adaptée, notamment pour les mineurs, conformément aux articles 12 à 14 du RGPD.
Quand l’analyse d’impact devient-elle incontournable ?
La CNIL est directe sur ce point : dans la majorité des cas, une analyse d’impact relative à la protection des données (AIPD) sera nécessaire, compte tenu du volume d’utilisateurs concernés et de la nature parfois sensible des données traitées (données de santé notamment). En cas de doute, la recommandation est de la réaliser tout de même, en s’appuyant par exemple sur l’outil PIA de la CNIL.
Le risque hors UE : pourquoi la CNIL recommande SecNumCloud
Les outils collaboratifs reposant souvent sur des prestataires étrangers, la CNIL rappelle le risque d’accès aux données par les autorités d’un pays tiers et recommande de privilégier des prestataires qualifiés SecNumCloud par l’ANSSI, garantissant un hébergement soumis exclusivement au droit européen.
Ce point fait écho à un cadre déjà plus contraignant pour le secteur public : le décret n° 2025-1165 du 5 décembre 2025 impose aux collèges et lycées publics le respect de prescriptions techniques spécifiques sur ce terrain.
👉 MDP Data Protection héberge ses propres solutions sur une infrastructure française certifiée ISO 27001, HDS et compatible SecNumCloud : voir le détail sur notre page Sécurité et conformité interne.
Traceurs publicitaires : la ligne rouge
La CNIL recommande de privilégier des outils qui n’impliquent pas, de la part du fournisseur, de traceurs ou dispositifs de suivi à des fins de profilage, d’exploitation publicitaire ou de réutilisation commerciale des données, ou, à défaut, des outils pour lesquels ces fonctionnalités peuvent être désactivées.
Le cas particulier des MFR et CFA avec internat
Un angle mérite une attention particulière pour les Maisons Familiales Rurales, les CFA et les structures organisées autour du compagnonnage : leur fonctionnement en internat cumule deux critères de déclenchement de l’AIPD selon la doctrine CNIL, la présence de mineurs hébergés et le traitement à grande échelle de données concernant de nombreux apprenants sur des durées longues.
Ce cumul rend l’AIPD quasiment systématique pour ces structures, bien au-delà du cas d’un organisme de formation classique sans hébergement. C’est un point que nos consultantes accompagnent spécifiquement auprès de ce type de structures.
👉 Sur la sécurisation des outils numériques en CFA, voir notre article Cybersécurité pour CFA : comment garantir un environnement numérique sécurisé et notre guide Comment mettre en conformité CFA et organismes de formation avec le RGPD ?.
Ce qu’il faut vérifier dans votre établissement
- Revoir la base légale déclarée pour chaque outil collaboratif utilisé (ENT, messagerie, visioconférence, plateforme pédagogique) : le consentement n’est, dans la quasi-totalité des cas, pas le bon fondement.
- Vérifier si une AIPD est nécessaire, en particulier si vous accueillez des mineurs, traitez des données de santé, ou opérez à grande échelle (plusieurs centaines d’usagers ou plus).
- Interroger vos prestataires sur leur qualification SecNumCloud ou, à défaut, sur les garanties apportées contre l’accès de pays tiers à vos données.
- Auditer les traceurs actifs sur vos outils collaboratifs et désactiver ceux qui ne sont pas strictement nécessaires au fonctionnement du service.
- Si vous gérez un internat (MFR, CFA, compagnonnage), traiter l’AIPD comme quasi systématique plutôt que comme une option à évaluer au cas par cas.
FAQ – CNIL et outils collaboratifs en enseignement
Les recommandations CNIL sont-elles juridiquement contraignantes ?
Non, ce sont des recommandations de droit souple qui précisent comment appliquer le RGPD à ce type d’outils. Elles n’ont pas la force d’un règlement, mais elles reflètent la doctrine que la CNIL appliquera en cas de contrôle ou de traitement d’une réclamation, et elles constituent un référentiel de bonne pratique attendu par les auditeurs Qualiopi comme par les financeurs.
Le consentement des parents suffit-il pour utiliser un ENT ?
Non. La CNIL considère que le consentement n’est généralement pas la base légale adaptée dans un contexte scolaire, en raison du déséquilibre entre l’établissement et les familles ou les élèves. La mission d’intérêt public est, dans la grande majorité des cas, le fondement à retenir.
Une AIPD est-elle obligatoire pour tous les outils collaboratifs ?
Pas systématiquement, mais la CNIL indique qu’elle sera nécessaire dans la majorité des cas compte tenu du volume d’utilisateurs et de la sensibilité potentielle des données. En cas de doute, la CNIL recommande de la réaliser plutôt que de s’en dispenser.
Qu’est-ce que la qualification SecNumCloud et pourquoi la CNIL la recommande-t-elle ?
SecNumCloud est une qualification délivrée par l’ANSSI qui garantit qu’un service cloud est hébergé et opéré selon des exigences de sécurité élevées et reste soumis exclusivement au droit européen, ce qui neutralise le risque d’accès aux données par les autorités d’un pays tiers.
En résumé
- La CNIL a publié le 24 août 2026 deux fiches pratiques sur les outils collaboratifs en enseignement, l’une pour le premier/second degré, l’autre pour le supérieur.
- Le consentement n’est généralement pas la bonne base légale ; la mission d’intérêt public s’impose dans la plupart des cas.
- Une AIPD sera nécessaire dans la majorité des situations, notamment en présence de mineurs, de données de santé ou d’un traitement à grande échelle.
- La CNIL recommande la qualification SecNumCloud pour neutraliser le risque d’accès par un État tiers, et la désactivation des traceurs publicitaires.
- Les MFR, CFA et structures de compagnonnage avec internat cumulent deux critères déclenchant l’AIPD (mineurs hébergés + grande échelle), ce qui en fait un point d’attention prioritaire pour ce type de structures.
Sources
- CNIL – Enseignement du premier et du second degrés : les règles et bonnes pratiques pour utiliser les outils collaboratifs en ligne
- CNIL – Enseignement supérieur : les règles et bonnes pratiques pour utiliser des outils collaboratifs en ligne
- Cyber.gouv – Prestataires de services d’informatique en nuage (SecNumCloud)
- Légifrance – Décret n° 2025-1165 du 5 décembre 2025 relatif au cadre de référence du numérique pour l’éducation
- MDP Data Protection – Groupes scolaires et établissements éducatifs
- MDP Data Protection – Sécurité et conformité interne
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.