MDP Data Protection accompagne les établissements scolaires et les structures de formation dans l’encadrement des usages de l’IA par leurs équipes
Une charte IA enseignants dit ce qu’un professionnel peut confier à une IA, et ce qui reste humain. La CNIL recommande d’encadrer ces usages par une charte interne, et le ministère demande de protéger les données saisies dans les outils grand public. Voici les repères officiels, un modèle en neuf règles et les adaptations pour les formateurs et les animateurs.
Pourquoi une charte IA pour les enseignants ?
Le cadre d’usage de l’IA en éducation, publié le 14 juin 2025, autorise les usages professionnels de l’IA générative, pédagogiques comme administratifs. Il pose des conditions : respect des obligations légales, usage frugal réservé aux cas où l’IA apporte une plus-value avérée, et discernement face aux erreurs et aux biais. Dans sa page destinée aux enseignants, la CNIL précise que la liberté pédagogique reste encadrée par le projet d’école ou d’établissement, par ce cadre d’usage et, le cas échéant, par une charte numérique.
La CNIL recommande plus largement d’encadrer l’usage d’une IA générative par des politiques ou chartes internes, qui précisent les usages autorisés et interdits. Sans charte, chacun décide seul. Ce que nous décrivons pour les entreprises sous le nom de Shadow AI peut ainsi se retrouver en salle des professeurs : c’est notre lecture, non un constat officiel.
👉 Pour approfondir : les usages des élèves sont traités dans Élèves et IA conversationnelle : quel rôle pour l’établissement ? 👉 Pour les structures religieuses, IA dans un diocèse ou une congrégation propose une charte adaptée aux données des fidèles.
Ce qu’on peut confier à une IA, et ce qu’on ne confie jamais
Ce qu’on peut lui confier
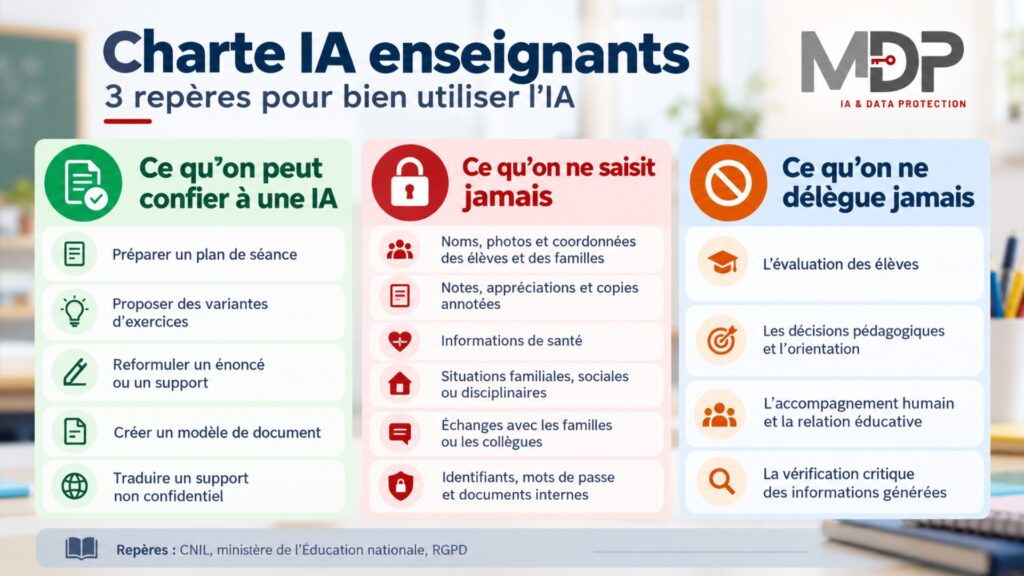
Les usages sans donnée personnelle sont les plus sûrs : préparer un plan de séance, proposer des variantes d’exercices, reformuler un énoncé, créer un modèle de document, traduire un support non confidentiel. Ces exemples sont les nôtres ; la règle commune est l’absence de donnée personnelle. La CNIL conseille aussi de proposer aux élèves des modèles de consignes sans champ personnel (nom, adresse, téléphone).
Ce qu’on ne saisit jamais dans un outil grand public
Le cadre ministériel et la CNIL convergent : ne rien saisir qui révèle la vie privée d’élèves, d’enseignants ou de tiers. Nous en déduisons une liste simple à afficher en salle des professeurs :
- les noms, photos et coordonnées des élèves et des familles ;
- les notes nominatives, appréciations et copies annotées ;
- les informations de santé, y compris un projet d’accueil individualisé ;
- les situations familiales, sociales ou disciplinaires ;
- les échanges avec les familles ou les collègues ;
- les identifiants, mots de passe et documents internes.
💬 Conseil pratique : avant de coller un texte dans une IA, demandez-vous s’il permettrait d’identifier un élève, une famille ou un collègue. La CNIL rappelle qu’un nom d’école, une classe ou un genre peuvent suffire à identifier un élève. Retirez ces éléments, ou renoncez à l’outil.
Ce qu’on ne délègue jamais
Selon la CNIL, l’enseignant ne doit pas déléguer à l’IA son pouvoir d’évaluation et de décision : notes, appréciations ou travaux supplémentaires ne doivent pas reposer uniquement sur la sortie d’un outil. Les systèmes de détection de contenu généré par IA sont jugés insuffisamment fiables, et le ministère déconseille de les utiliser pour identifier une copie rédigée avec une IA.
Le règlement européen sur l’IA classe en outre l’évaluation des acquis, l’orientation, l’admission et la surveillance des examens parmi les usages à haut risque, comme le rappelle la CNIL. Les obligations correspondantes ont été reportées au 2 décembre 2027 par le règlement (UE) 2026/1744 (voir notre article sur le Digital Omnibus), mais le RGPD s’applique dès aujourd’hui. Pour qualifier un système, notre article sur l’IA à haut risque détaille la méthode.
Quel outil choisir et comment le paramétrer ?
La CNIL détaille plusieurs réflexes dans sa page pour les enseignants :
- privilégier les ressources du Gestionnaire d’Accès aux Ressources (GAR), recommandé par le ministère ;
- à défaut, vérifier que l’outil ne réutilise pas les données des élèves pour améliorer ses services, et éviter un outil grand public qui entraîne des transferts hors de l’Union européenne ;
- ne pas créer de compte quand ce n’est pas nécessaire ; sinon, préférer un compte « classe » dont l’historique, la réutilisation des données, la géolocalisation et le traçage sont désactivés ;
- ne jamais contraindre un élève à créer un compte individuel ;
- utiliser si possible un appareil dédié aux usages pédagogiques, sans donnée personnelle.
Pour un usage grand public non confidentiel, la CNIL conseille d’éviter la création d’un compte avec une adresse électronique personnelle. Sur la logique de comptes et de paramétrage, notre article sur les outils collaboratifs en enseignement donne les mêmes repères pour les autres outils numériques.
Qui est responsable quand un enseignant utilise une IA ?
Un traitement de données personnelles par un système d’IA se mène sous la responsabilité du directeur académique des services de l’Éducation nationale dans le premier degré, et du chef d’établissement dans le second degré. L’enseignant doit l’en informer, et la CNIL recommande fortement d’associer le délégué à la protection des données.
Les élèves et leurs parents doivent être informés si leurs données sont utilisées. Un droit d’opposition existe pour des raisons tenant à la situation particulière de la personne ; il peut être refusé si l’outil est indispensable aux actions pédagogiques en cours.
Dans l’enseignement catholique, la répartition des rôles entre l’OGEC et le chef d’établissement se prépare en amont : voir notre article sur la responsabilité dans l’enseignement catholique.
Une charte IA en neuf règles : le modèle
Ce modèle est notre proposition, à adapter à votre établissement. Chaque règle s’appuie sur un repère cité plus haut.
- Je n’utilise que les outils validés par mon établissement, en priorité ceux du GAR.
- Je ne saisis aucune donnée permettant d’identifier un élève, une famille ou un collègue.
- Je n’utilise pas d’adresse électronique personnelle pour un usage professionnel, et je n’impose aucun compte individuel aux élèves.
- Je relis, vérifie et corrige tout contenu généré avant de l’utiliser : erreurs, biais, droits d’auteur.
- Je ne délègue à l’IA ni une note, ni une appréciation, ni une orientation, ni une décision concernant un élève.
- Je n’utilise pas de détecteur d’IA comme preuve de fraude.
- Je suis transparent sur mon recours à l’IA lorsqu’il concerne mes élèves ou mes collègues.
- Je me forme avant d’utiliser un nouvel outil (la CNIL cite le MOOC AI4T, M@gistère et la CREIA).
- Je signale à mon chef d’établissement et au délégué à la protection des données toute saisie faite par erreur : elle peut devenir un incident à traiter vite, comme le détaille notre article sur la fuite de données dans un établissement scolaire.
👉 Pour approfondir : IA agentique et mineurs : ce que l’AI Act impose aux outils éducatifs concerne les outils que les éditeurs intègrent, un sujet distinct des règles d’usage des enseignants.
Et pour les formateurs et les animateurs ?
Les pages officielles consultées s’adressent aux enseignants. L’adaptation ci-dessous est donc notre lecture, par analogie.
Formateurs : CFA, organismes de formation, formation continue
Pour un formateur, l’apprenant est une personne dont les évaluations, le parcours et parfois la situation de santé ou de handicap sont des données personnelles. Les règles 2, 5 et 6 s’appliquent telles quelles. C’est à l’organisme employeur de définir les outils autorisés : voir nos pages métier pour les CFA et écoles supérieures et les organismes de formation professionnelle.
Animateurs : périscolaire, séjours, pastorale des jeunes
Les données manipulées sont celles d’enfants : photos, fiches sanitaires, informations de santé ou de famille. Elles n’ont pas leur place dans un outil grand public. L’IA peut aider à imaginer un jeu, un programme d’activités ou un support d’animation, sans nom ni photo. La CNIL propose une rubrique dédiée aux activités extrascolaires, et notre article sur la protection des données de mineurs dans les activités religieuses complète ces repères.
Comment faire adopter la charte
Le directeur d’école ou le chef d’établissement peut solliciter le conseil d’école ou le conseil d’administration pour apprécier un projet d’IA. Une charte gagne à suivre le même chemin : rédaction avec quelques enseignants, présentation en équipe, annexion à la charte numérique de l’établissement et révision régulière. Les outils évoluant vite, la charte doit être relue régulièrement.
💬 Conseil pratique : commencez par une page, avec les neuf règles et la liste des outils validés. Testez-la auprès de deux ou trois enseignants avant de la présenter à toute l’équipe, puis prévoyez une relecture annuelle.
Pour dresser la liste des outils validés, voir notre article sur l’inventaire des systèmes d’IA.
FAQ – Charte IA enseignants
Qu’est-ce qu’une charte IA pour les enseignants ?
C’est un document interne qui précise les usages de l’IA autorisés, interdits et soumis à conditions. La CNIL recommande d’encadrer l’usage d’une IA générative par des politiques ou chartes internes, et rappelle que la liberté pédagogique de l’enseignant reste encadrée par le projet d’établissement, le cadre d’usage ministériel et, le cas échéant, une charte numérique.
Un enseignant peut-il utiliser ChatGPT pour préparer ses cours ?
Le cadre d’usage autorise les usages professionnels de l’IA générative, sous conditions. Pour un outil grand public, il ne faut y saisir aucune donnée personnelle ou sensible, relire les contenus produits et éviter de créer un compte avec une adresse personnelle. Les ressources du GAR sont à privilégier quand elles existent.
Peut-on faire corriger des copies ou rédiger des appréciations par une IA ?
La CNIL indique que l’enseignant ne doit pas déléguer son pouvoir d’évaluation et de décision à l’IA. Les notes et appréciations ne doivent pas reposer uniquement sur la sortie d’un outil. Saisir des copies nominatives revient en outre à transmettre des données d’élèves à un tiers.
Un détecteur d’IA prouve-t-il qu’un élève a triché ?
Non. La CNIL juge ces systèmes insuffisamment fiables, et le ministère déconseille de les utiliser pour identifier une copie rédigée avec une IA. Ils peuvent aussi porter atteinte à la confidentialité des élèves.
Qui est responsable quand un enseignant utilise un outil d’IA avec ses élèves ?
Le traitement de données personnelles se mène sous la responsabilité du directeur académique des services de l’Éducation nationale dans le premier degré, et du chef d’établissement dans le second degré. L’enseignant doit l’informer, et la CNIL recommande d’associer systématiquement le délégué à la protection des données.
La charte s’applique-t-elle aussi aux formateurs et aux animateurs ?
Les textes consultés visent les enseignants. Les principes se transposent par analogie : aucune donnée personnelle d’apprenants ou d’enfants dans un outil grand public, relecture des contenus, outils validés par la structure. C’est notre lecture, à confirmer avec le délégué à la protection des données de la structure.
En résumé
Une charte IA enseignants précise ce qu’un professionnel confie à une IA et ce qui reste humain. Le ministère autorise les usages professionnels de l’IA générative ; la CNIL demande de ne rien saisir qui révèle la vie privée des élèves et de ne jamais déléguer l’évaluation à une IA. Neuf règles suffisent : outils validés, aucune donnée d’élèves, relecture, pas de détecteur, transparence, formation et signalement des incidents.
Sources
- CNIL – Enseignant : comment utiliser un système d’IA dans le cadre de vos missions ? (20 juin 2025)
- CNIL – Responsable de traitement : comment mettre en place des systèmes d’IA dans l’éducation ? (20 juin 2025)
- CNIL – Les questions-réponses de la CNIL sur l’utilisation d’un système d’IA générative (18 juillet 2024)
- Ministère de l’Éducation nationale – Publication du cadre d’usage de l’intelligence artificielle en éducation (14 juin 2025)
- Banque des Territoires – IA en éducation : ce que prévoit le cadre d’usage pour la communauté éducative
- CNIL – Activités extrascolaires
- Règlement (UE) 2024/1689 sur l’intelligence artificielle – EUR-Lex
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.