Le rapport annuel 2025 de la CNIL, publié le 18 mai 2026, confirme l’intensification du contrôle : 83 sanctions, 487 millions d’euros d’amendes. Mais pour les DPO déjà informés de ce bilan, la vraie question est ailleurs : quel est le programme CNIL...
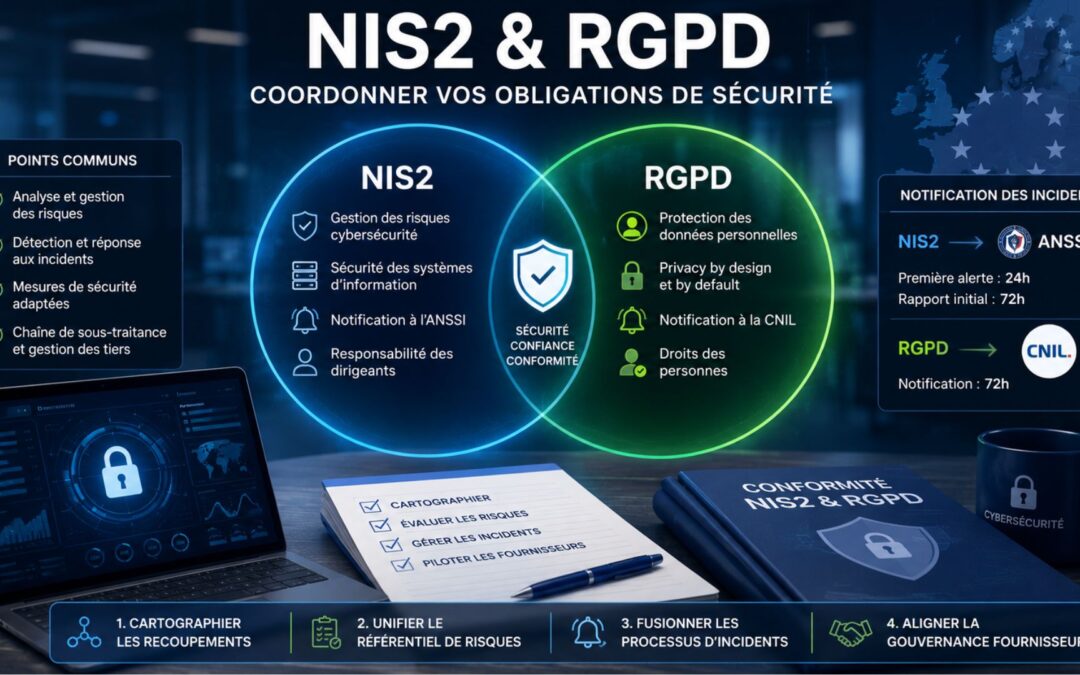
L’EDPB et le CEPD viennent de publier un avis conjoint sur la révision du Cybersecurity Act et les amendements NIS2. Depuis janvier 2026, les managers sont personnellement responsables en cas de défaut de gouvernance cyber dans les entités soumises à NIS2....
En 2024, le coût moyen mondial d’une violation de données atteint 4,88 millions de dollars selon IBM. La vraie question n’est donc pas « êtes-vous conforme », mais « savez-vous vendre votre maîtrise des risques, sans promesses floues ? » Vous allez structurer un...
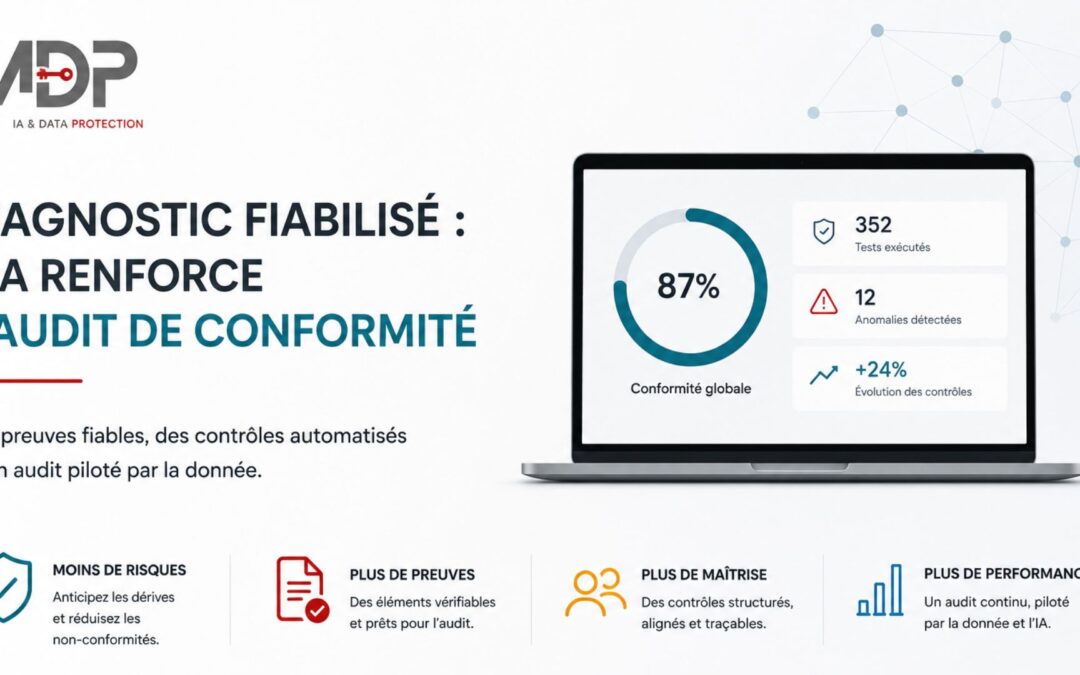
Un diagnostic d’audit « plausible » peut coûter très cher : le coût moyen mondial d’une violation de données a atteint 4,88 M$ selon IBM. La bonne question n’est donc pas « peut-on automatiser l’audit ? », mais « peut-on fiabiliser le diagnostic, preuve à l’appui, et...
MDP Data Protection accompagne les organismes dans l’application de NIS2 et le renforcement de la cybersécurité NIS2 ne vous demande pas “plus de cyber” : elle vous impose une gouvernance claire et des preuves concrètes. Ce thème est détaillé dans obligations de...