MDP Data Protection accompagne les éditeurs de logiciels et fabricants de produits connectés dans la compréhension du Cyber Resilience Act
Le Cyber Resilience Act est le premier règlement européen à imposer des exigences de cybersécurité obligatoires à tous les produits numériques commercialisés dans l’Union. Entré en vigueur en décembre 2024, il transforme la manière dont logiciels et objets connectés doivent être conçus, sécurisés et maintenus tout au long de leur vie. Cet article explique ce que le texte couvre, pourquoi il a été créé, et selon quel calendrier il s’applique.
Qu’est-ce que le Cyber Resilience Act ?
Le Cyber Resilience Act (CRA) est le règlement (UE) 2024/2847 du Parlement européen et du Conseil, adopté le 23 octobre 2024, publié au Journal officiel de l’Union européenne le 20 novembre 2024 et entré en vigueur le 10 décembre 2024. Il fixe des exigences de cybersécurité horizontales pour les « produits comportant des éléments numériques » commercialisés dans l’Union.
Cette notion couvre à la fois les produits matériels (objets connectés, composants, cartes réseau) et les produits logiciels, y compris lorsqu’ils sont distribués seuls, ainsi que les solutions de traitement de données à distance qui leur sont indispensables.
L’éditeur ou le fabricant qui commercialise un tel produit sous son nom devient, par défaut, fabricant, au sens du règlement, avec les obligations attachées à ce rôle, aux côtés des importateurs et distributeurs.
Pourquoi le Cyber Resilience Act a-t-il été créé ?
Avant le CRA, aucun cadre réglementaire européen harmonisé n’imposait d’exigences de cybersécurité aux produits numériques eux-mêmes. De nombreux produits étaient mis sur le marché avec des vulnérabilités connues, sans mécanisme de correctif ni engagement de support dans la durée,, une pratique que la Commission européenne a résumée par la formule « vendre puis oublier ». Cette absence de socle commun exposait aussi le marché unique à une fragmentation : plusieurs États membres avaient commencé à légiférer isolément, au risque de règles divergentes entravant la libre circulation des produits.
Le règlement poursuit quatre objectifs principaux :
- La sécurité dès la conception (« security by design ») : intégrer des mécanismes de protection dès le développement du produit et les maintenir tout au long de son cycle de vie.
- L’harmonisation des règles en Europe : un cadre commun qui met fin aux approches nationales fragmentées.
- Plus de transparence : des informations claires pour les utilisateurs sur le niveau de sécurité, la durée de support et le point de contact du fabricant.
- La confiance dans le marché unique numérique : permettre aux entreprises et aux particuliers d’adopter des technologies dont la sécurité est vérifiable.
Quels produits sont concernés par le Cyber Resilience Act ?
Le champ d’application est volontairement large : applications mobiles et de bureau, systèmes d’exploitation, micrologiciels, bibliothèques logicielles, objets connectés (caméras, routeurs, montres, serrures), composants matériels vendus séparément. Le critère déterminant est l’existence d’une connexion de données, directe ou indirecte, à un appareil ou à un réseau.
Ce qui est exclu du champ d’application
Certaines familles de produits sortent du CRA parce qu’elles relèvent déjà de réglementations sectorielles dédiées :
- les dispositifs médicaux et diagnostics in vitro (règlements MDR et IVDR) ;
- les véhicules à moteur, l’aviation civile et les équipements marins ;
- les produits développés exclusivement à des fins de défense ou de sécurité nationale ;
- les logiciels libres développés et distribués en dehors de toute activité commerciale.
Le cas particulier des services en ligne (SaaS)
Un service purement en ligne, accessible uniquement depuis un navigateur, n’est en général pas un produit au sens du CRA, il relève plutôt de la directive NIS2. La frontière se déplace dès qu’un composant est téléchargé ou installé côté client, ou qu’un traitement de données à distance est indispensable au fonctionnement d’un autre produit.
👉 Pour savoir concrètement si votre solution est dans le champ, consultez notre article sur les obligations de signalement depuis le 11 septembre 2026.
Comment le Cyber Resilience Act affecte-t-il les entreprises technologiques ?
Pour un éditeur de logiciels ou un fabricant d’objets connectés, le CRA change plusieurs habitudes de fond. La sécurité doit désormais s’intégrer dès les phases de conception et de développement, et non plus être traitée après coup. Le support d’un produit ne s’arrête plus à sa vente : le fabricant reste responsable de la gestion des vulnérabilités et de la fourniture de correctifs pendant toute sa période de support. Cela suppose des ajustements dans les processus de développement, la documentation technique, et potentiellement les clauses contractuelles avec les fournisseurs de composants tiers.
Le texte a aussi un effet de différenciation : un produit dont la conformité est démontrable devient un argument de confiance vis-à-vis de clients eux-mêmes soumis à des exigences croissantes de sécurité de leur chaîne d’approvisionnement.
👉 Si vous êtes plutôt du côté de l’acheteur qu’éditeur, voir notre article sur ce que vous pouvez exiger de vos fournisseurs de logiciels.
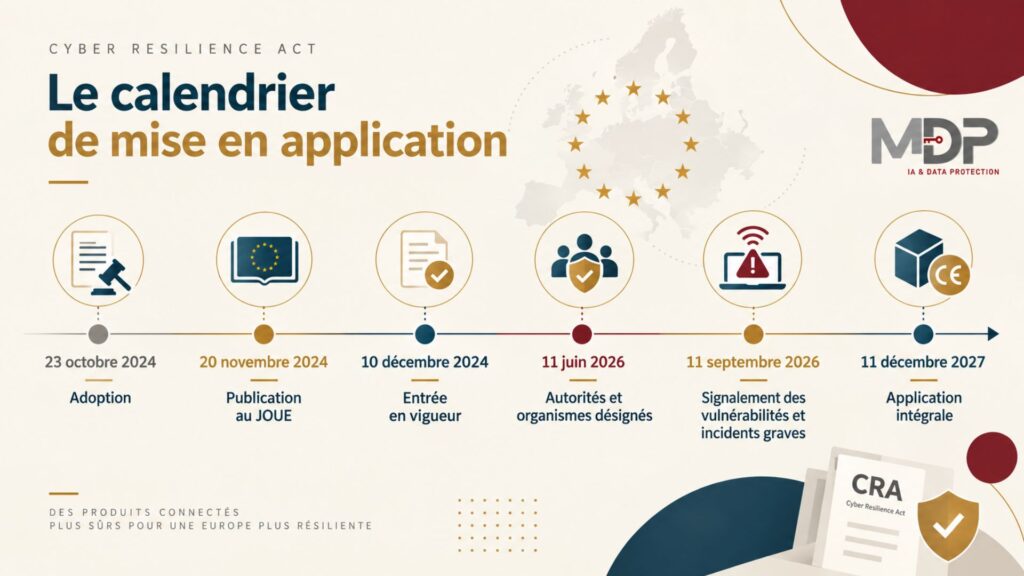
Quel est le calendrier d’application du Cyber Resilience Act ?
| Date | Ce qui s’applique |
|---|---|
| 23 octobre 2024 | Adoption du règlement par le Parlement européen et le Conseil |
| 20 novembre 2024 | Publication au Journal officiel de l’Union européenne |
| 10 décembre 2024 | Entrée en vigueur du règlement |
| 11 juin 2026 | Désignation des organismes d’évaluation de la conformité et des autorités de surveillance du marché par les États membres |
| 11 septembre 2026 | Entrée en application des obligations de signalement des vulnérabilités activement exploitées et des incidents graves |
| 11 décembre 2027 | Application intégrale : exigences de sécurité, documentation technique, période de support, marquage CE |
Quelles sont les sanctions prévues par le Cyber Resilience Act ?
Le règlement gradue les sanctions financières selon la nature du manquement :
- jusqu’à 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial annuel pour un manquement aux exigences essentielles de sécurité ;
- jusqu’à 10 millions d’euros ou 2 % pour les autres obligations du fabricant, dont le signalement ;
- jusqu’à 5 millions d’euros ou 1 % pour la fourniture d’informations inexactes ou incomplètes aux autorités.
Le montant le plus élevé entre les deux plafonds est retenu, avec une prise en compte de la taille de l’entreprise. Les autorités de surveillance du marché peuvent aussi imposer un retrait du produit ou une interdiction de commercialisation.
Où trouver le texte officiel du Cyber Resilience Act ?
Le texte consolidé du règlement (UE) 2024/2847 est consultable gratuitement sur EUR-Lex. La Commission européenne publie par ailleurs une page de suivi de la mise en œuvre, régulièrement actualisée.
Cyber Resilience Act, RGPD, NIS2, AI Act : comment articuler ces textes ?
Ces réglementations européennes ne se recouvrent pas : le RGPD encadre les traitements de données personnelles, la directive NIS2 régule la gouvernance cyber des organisations, et l’AI Act traite des systèmes d’Intelligence Artificielle.
Le Cyber Resilience Act, lui, cible directement le produit, sa sécurité intrinsèque, indépendamment de l’organisation qui l’exploite ou des données qu’il traite. Un même éditeur peut ainsi se trouver soumis à plusieurs de ces textes simultanément, avec des chaînes de notification distinctes.
👉 Pour aller plus loin, retrouvez notre article sur les obligations de la directive NIS2 et notre article sur la mise en conformité AI Act.
Le Cyber Resilience Act décliné pour votre secteur et vos besoins
Cet article couvre le cadre général du règlement. Selon votre situation, ces articles vont plus loin :
- Les obligations de signalement depuis le 11 septembre 2026, pour les éditeurs de logiciels
- Ce que vous pouvez exiger de vos fournisseurs de logiciels, pour les organisations qui achètent des logiciels
- Cyber Resilience Act et congrégations religieuses
- Cyber Resilience Act et médico-social
FAQ – Cyber Resilience Act
Le Cyber Resilience Act s’applique-t-il aux entreprises situées hors de l’Union européenne ?
Oui. Le règlement vise tout produit mis à disposition sur le marché européen, quel que soit le lieu d’établissement du fabricant. Un fabricant établi hors de l’Union doit désigner un mandataire européen chargé d’assurer certaines de ses obligations.
Un logiciel libre ou distribué gratuitement est-il concerné ?
Les logiciels libres développés et distribués en dehors de toute activité commerciale sont largement exclus. En revanche, dès qu’un logiciel open source est intégré dans un produit commercial, c’est le fabricant de ce produit qui assume les obligations du CRA. Les intendants de logiciels libres à but commercial ont, eux, un régime allégé.
Le Cyber Resilience Act remplace-t-il le RGPD ou la directive NIS2 ?
Non. Ces textes coexistent et répondent à des objets différents : le RGPD protège les données personnelles, NIS2 organise la résilience cyber des organisations, et le CRA impose des exigences de sécurité au produit lui-même, tout au long de son cycle de vie.
Les produits déjà commercialisés avant l’entrée en vigueur du texte sont-ils concernés ?
Les exigences de conception ne s’appliquent pas rétroactivement. En revanche, l’obligation de signalement des vulnérabilités activement exploitées couvre aussi les produits déjà sur le marché, y compris ceux commercialisés depuis plusieurs années.
Le Cyber Resilience Act prévoit-il un marquage sur les produits conformes ?
Oui, le marquage CE devient obligatoire pour tout produit comportant des éléments numériques mis sur le marché européen à partir du 11 décembre 2027, une fois la déclaration UE de conformité établie par le fabricant.
En résumé
- Le Cyber Resilience Act est le règlement européen qui impose des exigences de cybersécurité à tous les produits numériques commercialisés dans l’Union.
- Entré en vigueur en décembre 2024, il répond à l’absence de cadre harmonisé face à des produits vulnérables par défaut.
- Le calendrier s’étale jusqu’en 2027, avec une première échéance dès septembre 2026.
- Les sanctions peuvent atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires.
- Il concerne l’essentiel des logiciels et objets connectés vendus en Europe.
Sources
- Règlement (UE) 2024/2847 du 23 octobre 2024 — EUR-Lex
- Commission européenne — Cyber Resilience Act, page de mise en œuvre
- Commission européenne – Cyber Resilience Act
- MDP Data Protection – NIS2 et cybersécurité : obligations et actions clés pour les organisations en 2026
- MDP Data Protection – AI Act 2026 : obligations et mise en conformité des organisations
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.