MDP Data Protection aide les congrégations religieuses à intégrer le Cyber Resilience Act dans leurs relations avec leurs prestataires numériques
Le Cyber Resilience Act ne s’applique pas directement à votre congrégation ou votre diocèse, sauf cas rare, vous n’éditez pas de logiciel. Mais le règlement change ce que vous pouvez exiger de votre webmaster, de votre agence ou de l’éditeur de votre site. L’alerte critique qui a touché SPIP cet été en est une illustration concrète de ce qui peut arriver sans discipline de mise à jour.
👉 Pour une présentation complète du règlement, consultez notre article Cyber Resilience Act : définition, objectifs et calendrier.
Une congrégation religieuse est-elle concernée directement par le Cyber Resilience Act ?
En général, non. Le règlement vise les fabricants de produits numériques, ceux qui développent et commercialisent un logiciel ou un objet connecté. Une congrégation, un diocèse ou une paroisse est presque toujours du côté de l’utilisateur : vous faites appel à un CMS (Systeme de Gestion de Contenu, souvent SPIP), à une agence web, ou à un logiciel de gestion des dons développé par un tiers. Vous n’avez donc pas de démarche de mise en conformité CRA à mener pour vous-même.
Ce que le CRA change pour votre relation avec votre webmaster ou votre agence
Le règlement impose en revanche à vos prestataires, l’éditeur du CMS, l’agence qui a développé votre site, l’éditeur d’un logiciel de gestion paroissiale, des obligations précises : une durée de support minimale de cinq ans, la fourniture gratuite de correctifs de sécurité, une information en cas de vulnérabilité exploitée.
👉 Le détail de ces exigences est dans notre article ce que vous pouvez exiger de vos fournisseurs de logiciels.
Un point de nuance à connaître : un CMS open source comme SPIP relève souvent, au sens du règlement, du statut d’« intendant de logiciel libre » plutôt que de fabricant classique, avec des obligations allégées côté éditeur. Cela ne dispense pas votre agence ou votre webmaster professionnel, celui qui héberge et maintient concrètement votre site, de ses propres engagements contractuels envers vous.
L’exemple SPIP : ce qui peut arriver sans discipline de mise à jour
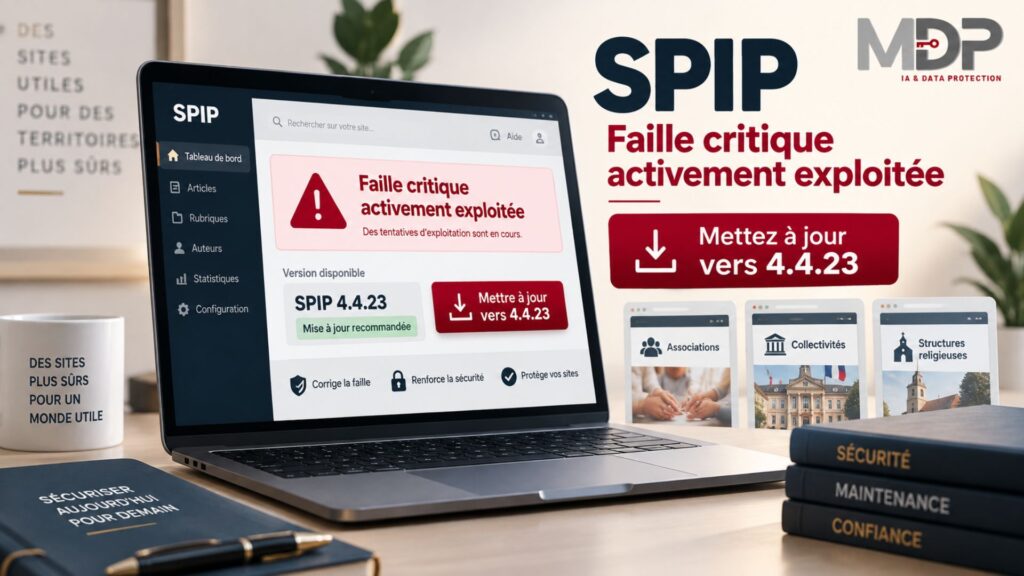
De nombreux sites diocésains et paroissiaux reposent sur SPIP, un CMS français très répandu dans le monde associatif. Cet été, deux failles critiques ont été découvertes coup sur coup sur ce logiciel, permettant une prise de contrôle à distance sans aucune action de l’utilisateur.
👉 Voir notre article complet sur la faille SPIP et les mises à jour à effectuer.
Ce cas concret illustre une réalité simple : un site qui n’est mis à jour ni par personne d’identifié, ni selon un calendrier défini, reste exposé bien après qu’un correctif a été publié. La question n’est pas de savoir si SPIP est un bon ou un mauvais logiciel, mais de savoir qui, chez vous, est responsable de vérifier et d’appliquer les mises à jour.
Les bons réflexes avec votre webmaster ou votre agence
- Identifier clairement qui est responsable de la maintenance technique du site : un bénévole, un salarié, une agence sous contrat ?
- Vérifier si un engagement écrit de maintenance existe, et ce qu’il couvre précisément (mises à jour de sécurité incluses ou non) ;
- Mettre en place un canal simple pour être alerté en cas de faille critique concernant votre CMS ou vos outils numériques ;
- Documenter la version de vos logiciels et la date de la dernière mise à jour, pour pouvoir répondre rapidement en cas d’alerte.
Votre site est-il couvert par un engagement de maintenance clair ? Parlons-en !
Le lien avec vos obligations RGPD
Une congrégation religieuse traite des données sensibles : identité et coordonnées des fidèles et bénévoles, informations sur les dons, parfois des éléments qui révèlent indirectement une appartenance confessionnelle. Une compromission de votre site touchant ces données constitue une violation au sens du RGPD, avec une obligation de notification à la CNIL sous 72 heures.
👉 Voir nos articles sur la protection des données des bénévoles et les donateurs et le RGPD.
FAQ – Cyber Resilience Act et Congrégations religieuses
Notre paroisse a développé elle-même son site : sommes-nous un « fabricant » au sens du CRA ?
Non, sauf si vous commercialisez ce site ou ce logiciel auprès d’autres structures. Un site développé et utilisé en interne, sans mise sur le marché, ne relève pas du champ du CRA.
Notre webmaster est bénévole : qui est responsable si le site n’est pas mis à jour ?
La responsabilité juridique de la structure (paroisse, diocèse, congrégation) en tant que responsable de traitement reste engagée, même si la maintenance technique est assurée bénévolement. C’est pourquoi il est important de clarifier ce rôle par écrit, même de façon simple.
Devons-nous signaler une compromission de notre site à la CNIL ?
Oui, si des données personnelles ont été affectées (fuite, accès non autorisé, destruction). La notification à la CNIL doit intervenir dans les 72 heures suivant la prise de connaissance de l’incident.
Le Cyber Resilience Act s’applique-t-il aux logiciels de gestion des dons ou de la vie paroissiale ?
L’éditeur de ce logiciel peut être concerné en tant que fabricant. Vous, en tant qu’utilisateur, ne l’êtes pas directement — mais vous pouvez demander à cet éditeur ses engagements de support et de sécurité, comme pour tout fournisseur logiciel.
Comment vérifier que notre prestataire respecte ses engagements de maintenance ?
Demandez la version actuelle de votre CMS et la date de la dernière mise à jour appliquée. Un écart de plusieurs mois avec la dernière version stable disponible est un signal à examiner avec votre prestataire.
En résumé
- Une congrégation religieuse n’est en général pas soumise directement au Cyber Resilience Act : elle utilise des logiciels, elle n’en édite pas.
- Le règlement impose en revanche à ses prestataires des obligations de support et de signalement qui peuvent s’inscrire dans vos contrats de maintenance.
- L’alerte critique qui a touché le CMS SPIP à l’été 2026 illustre concrètement les conséquences d’une maintenance mal définie.
- Clarifier qui est responsable des mises à jour de votre site reste la priorité.
Sources
- Règlement (UE) 2024/2847 — EUR-Lex
- CERT-FR — Multiples vulnérabilités dans SPIP
- MDP Data Protection – Faille SPIP : mettez à jour vers la version 4.4.23
- MDP Data Protection – Ce que vous pouvez exiger de vos fournisseurs de logiciels
- MDP Data Protection – Outils informatiques : sécuriser bénévoles et paroisses
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.