MDP Data Protection aide les structures médico-sociales à distinguer ce qui relève du Cyber Resilience Act de ce qui n’en relève pas
Le Cyber Resilience Act ne s’applique pas à vos dispositifs médicaux connectés — ils relèvent d’un autre cadre réglementaire. Il concerne en revanche certains logiciels de gestion, du côté de leurs éditeurs. Pour un établissement social ou médico-social, la question ne s’arrête pas là : vous avez déjà, depuis 2023, votre propre obligation de signalement des incidents cyber, distincte du CRA.
👉 Pour une présentation générale du règlement, consultez notre article Cyber Resilience Act : définition, objectifs et calendrier.
Ce qui est exclu du Cyber Resilience Act : vos dispositifs médicaux connectés
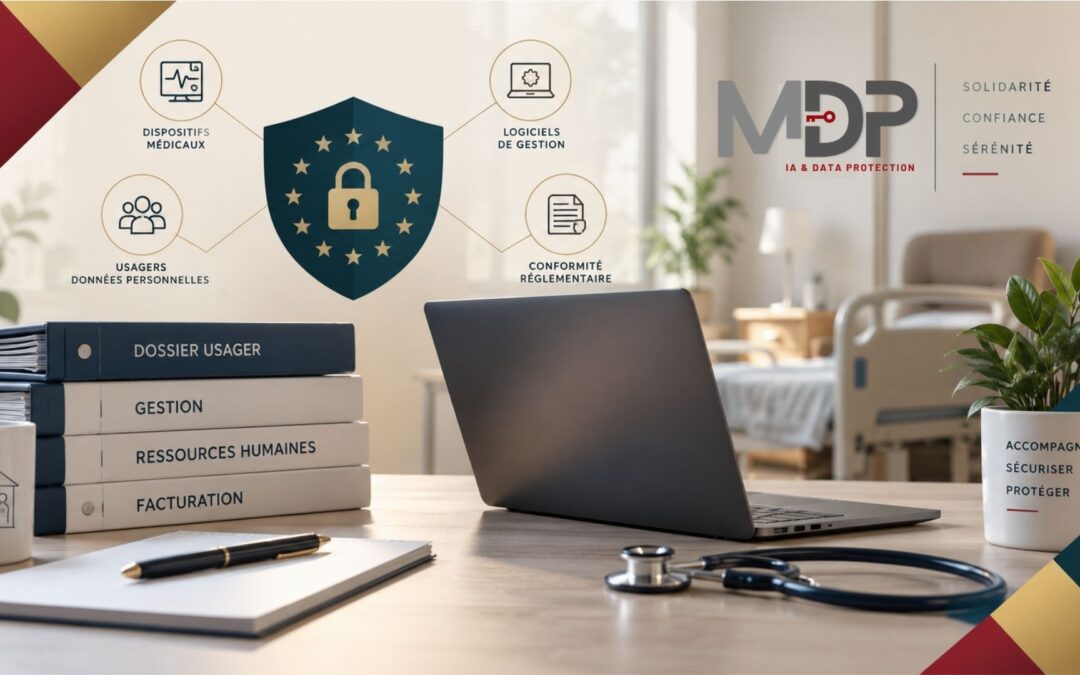
Pousse-seringues connectés, capteurs de constantes, lits médicalisés communicants, bracelets anti-fugue qualifiés dispositifs médicaux : ces équipements relèvent des règlements européens MDR et IVDR sur les dispositifs médicaux, pas du Cyber Resilience Act. Le CRA exclut explicitement ces produits déjà couverts par une réglementation sectorielle dédiée.
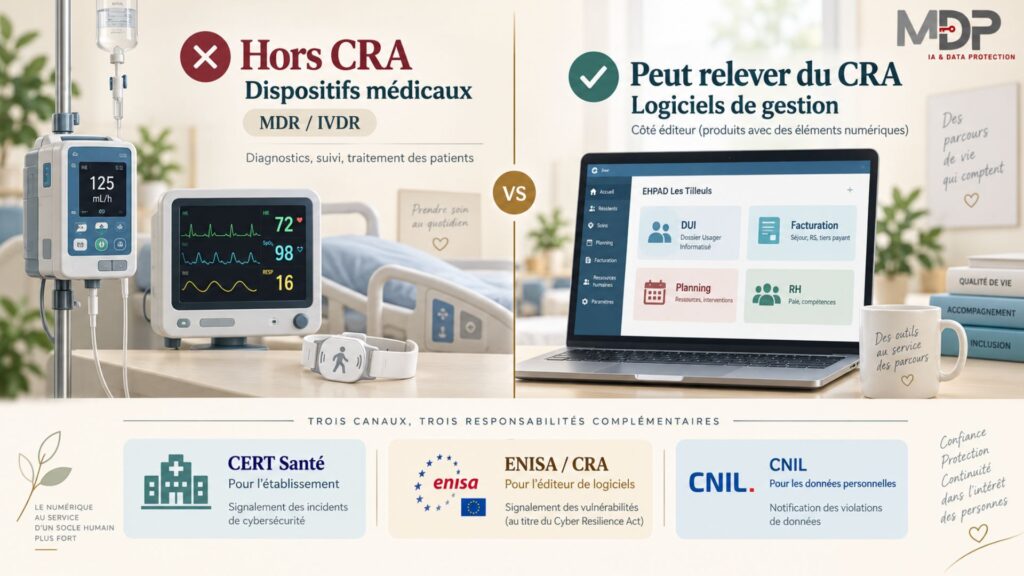
Ce qui peut être concerné : vos logiciels de gestion
Votre dossier usager informatisé (DUI), votre logiciel de facturation, votre outil de planning ou de gestion RH ne sont en général pas des dispositifs médicaux : ce sont des logiciels standards, dont l’éditeur peut être soumis au Cyber Resilience Act. Vous, en tant qu’établissement utilisateur, restez du côté de l’acheteur — pas de l’obligation directe. 👉 Voir notre article sur ce que vous pouvez exiger de vos fournisseurs de logiciels.
Un point à vérifier avec votre éditeur : si un logiciel intègre une fonction d’aide au diagnostic ou de calcul de dose, il peut lui-même être qualifié dispositif médical logiciel et relever du MDR plutôt que du CRA. La frontière se tranche produit par produit, pas au doigt mouillé.
Votre propre obligation de signalement, distincte du CRA : le CERT Santé
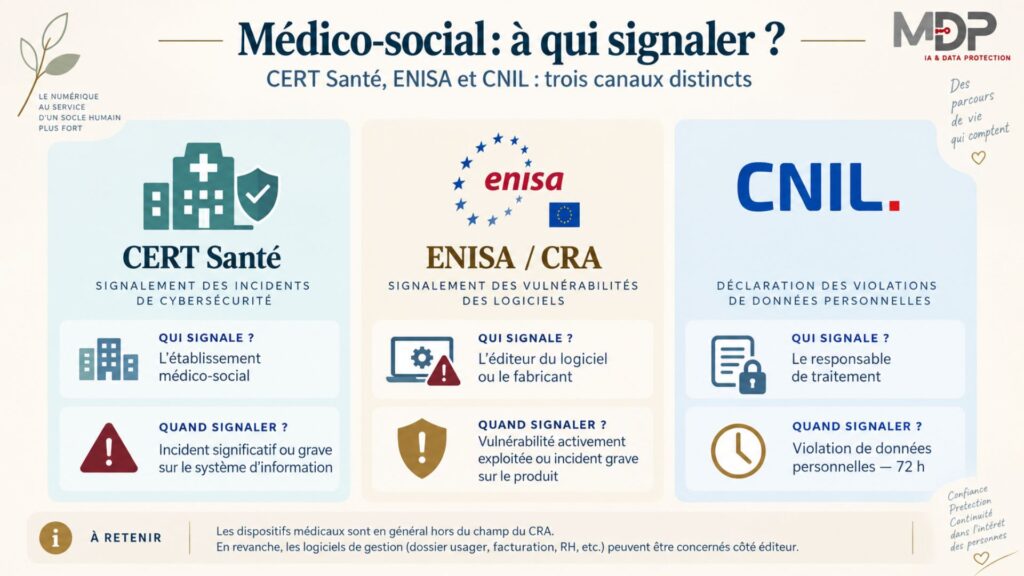
Depuis l’instruction du 31 mai 2023, les établissements sociaux et médico-sociaux doivent déclarer tout incident significatif ou grave affectant leur système d’information — sans seuil de taille, quelle que soit l’ampleur de la structure. Le signalement se fait sans délai sur le portail des signalements des événements sanitaires indésirables (signalement.social-sante.gouv.fr), et remonte au CERT Santé, piloté par l’Agence du Numérique en Santé, ainsi qu’à l’ARS territorialement compétente.
Ce signalement est indépendant du Cyber Resilience Act : il concerne votre propre système d’information, que l’incident implique ou non un produit relevant du CRA. Vous pouvez avoir à la fois une obligation de signalement CERT Santé sur votre incident, et — séparément — un éditeur de logiciel qui a sa propre obligation de signalement à l’ENISA si son produit est en cause.
| Canal de signalement | Qui déclare | Ce qui déclenche l’obligation |
|---|---|---|
| CERT Santé (ANS) | L’établissement médico-social lui-même | Incident significatif ou grave sur son propre système d’information, sans seuil de taille |
| ENISA (plateforme CRA) | L’éditeur du logiciel ou fabricant du produit | Vulnérabilité activement exploitée ou incident grave sur son produit |
| CNIL | Le responsable de traitement (l’établissement) | Violation de données personnelles, sous 72 heures |
Vos équipes savent-elles reconnaître un incident à signaler et à qui ? Parlons-en !
La cybersécurité déjà attendue de vous
Le plan bleu, obligatoire pour les EHPAD depuis 2005, doit désormais intégrer une stratégie numérique incluant les éléments de protection et de sécurité du système d’information, suite à l’arrêté du 12 février 2024. Le nouveau référentiel HAS d’évaluation des ESSMS intègre également des critères de cybersécurité dans le cadre de la certification obligatoire tous les cinq ans.
Ce qu’il faut retenir pour vos relations avec vos éditeurs de logiciels
- Identifier lesquels de vos logiciels sont de simples outils de gestion (concernés par le CRA côté éditeur) et lesquels sont qualifiés dispositifs médicaux (hors CRA, régime MDR) ;
- Vérifier que vos équipes savent distinguer un signalement CERT Santé d’une notification CNIL — ce ne sont pas les mêmes délais ni les mêmes destinataires ;
- S’assurer que la personne désignée pour le signalement CERT Santé est identifiée et joignable, comme pour toute procédure d’urgence.
FAQ – Cyber Resilience Act et médico-social
Un lit médicalisé connecté à internet relève-t-il du Cyber Resilience Act ?
Non, s’il est qualifié dispositif médical au sens du règlement MDR — ce qui est généralement le cas des équipements de soin connectés. Il relève alors du régime de cybersécurité propre aux dispositifs médicaux, pas du CRA.
Devons-nous signaler un incident cyber au CERT Santé même si notre structure est petite ?
Oui. L’obligation de signalement des incidents significatifs ou graves aux ESSMS ne dépend d’aucun seuil d’effectif ni de chiffre d’affaires depuis l’instruction de 2023.
Quelle est la différence entre le signalement CERT Santé et une notification à la CNIL ?
Le CERT Santé traite les incidents de sécurité informatique en tant que tels, quel que soit leur impact sur des données personnelles. La CNIL doit être notifiée spécifiquement en cas de violation de données personnelles, sous 72 heures. Un même incident peut déclencher les deux, séparément.
Notre logiciel de dossier usager informatisé (DUI) est-il un dispositif médical ?
En général non, sauf s’il intègre une fonction d’aide au diagnostic ou de décision clinique. C’est un point à vérifier directement avec l’éditeur, qui doit être en mesure de préciser sous quel régime réglementaire son logiciel est qualifié.
Le plan bleu doit-il désormais inclure un volet cybersécurité ?
Oui, depuis l’arrêté du 12 février 2024, la stratégie numérique de l’établissement, incluant ses mesures de protection et de sécurité du système d’information, doit être intégrée au plan bleu des EHPAD.
En résumé
- Le Cyber Resilience Act ne concerne pas vos dispositifs médicaux connectés, couverts par un autre règlement européen, mais peut concerner vos logiciels de gestion administrative, du côté de leurs éditeurs.
- Depuis 2023, les établissements sociaux et médico-sociaux ont par ailleurs leur propre obligation de signaler tout incident grave de sécurité au CERT Santé, sans seuil de taille et indépendamment du CRA.
- Distinguer ces obligations évite de les confondre ou d’en oublier une.
Sources
- Règlement (UE) 2024/2847 — EUR-Lex
- Agence du Numérique en Santé — CERT Santé
- MDP Data Protection – Ce que vous pouvez exiger de vos fournisseurs de logiciels
- MDP Data Protection – Conformité RGPD, cybersécurité et IA dans le médico-social : le guide 2026
- MDP Data Protection – Logiciel RGPD et médico-social
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.