MDP Data Protection accompagne les congrégations et les diocèses dans la sensibilisation de leur clergé, pour des pratiques simples, respectueuses de la mission et conformes au RGPD.
La sensibilisation RGPD du clergé apprend aux prêtres, diacres et religieux à protéger les données qu’ils manipulent chaque jour : registres, listes de paroissiens, courriers, messageries. Ces données peuvent révéler des convictions religieuses et relèvent donc d’une protection renforcée. Une session courte, appuyée sur des cas concrets, permet d’installer les bons réflexes et d’éviter les incidents.
Pourquoi le clergé est un public à part pour le RGPD
Un prêtre, un diacre ou un religieux manipule des données personnelles dans presque tous les actes de son ministère : registres de baptêmes et de mariages, listes de catéchèse, intentions de messe, courriers, agendas, échanges avec les familles. Il le fait fréquemment avec ses propres outils (téléphone, ordinateur du presbytère, messagerie personnelle), parfois sans consigne claire.
Ces informations touchent à ce qu’il y a de plus personnel. Les convictions religieuses font partie des catégories particulières de données de l’article 9 du RGPD, dont le traitement est en principe interdit, sauf exceptions. Savoir ce qui est permis, et comment, est donc au cœur de la sensibilisation.
L’exception prévue pour les organismes religieux
L’article 9 prévoit une exception pour les organismes à but non lucratif poursuivant une finalité religieuse. Ils peuvent traiter ces données dans le cadre de leurs activités légitimes et avec des garanties appropriées, à condition que le traitement concerne uniquement leurs membres, leurs anciens membres ou les personnes en contact régulier avec eux, et que les données ne soient pas communiquées à l’extérieur sans le consentement des personnes.
Concrètement, tenir un fichier de paroissiens ou de catéchumènes est possible. Le transmettre à un tiers ou le publier sans l’accord des personnes ne l’est pas.
👉 Pour approfondir : Protection des données et congrégations religieuses : obligations et bonnes pratiques RGPD
Ce que le Conseil d’État a jugé sur le registre des baptêmes
Dans une décision du 2 février 2024 (n° 461093), le Conseil d’État était saisi par une personne qui demandait l’effacement de la mention de son baptême dans les registres. Trois points sont à retenir.
- Pas d’effacement. La mention de l’état civil, de la filiation et des coordonnées de la personne baptisée trouve sa justification dans l’objet même du registre et n’est pas un traitement illicite au regard de l’article 9. La demande d’effacement ne peut pas aboutir : l’intérêt de l’Église à conserver ces données prévaut.
- Une mention en marge. Le droit d’opposition peut être satisfait en ajoutant, en marge du registre, une mention exprimant la volonté de la personne de renoncer à tout lien avec l’Église catholique.
- Des conditions d’accès strictes. Le raisonnement s’appuie sur le fait que les registres sont des documents non dématérialisés, accessibles seulement aux intéressés, aux ministres du culte et aux personnes œuvrant sous leur autorité, et conservés dans un lieu clos.
Cette décision porte sur le registre des baptêmes. Elle ne règle pas automatiquement le cas des autres fichiers (listes de catéchèse, fichiers de donateurs, listes de bénévoles), qui restent soumis aux règles générales : information des personnes, durée de conservation limitée, respect de leurs droits. Et comme elle repose sur des conditions de conservation précises, numériser un registre ou en élargir l’accès appelle une analyse préalable.
👉 Pour approfondir : Droit à l’effacement et RGPD : les leçons de la CNIL
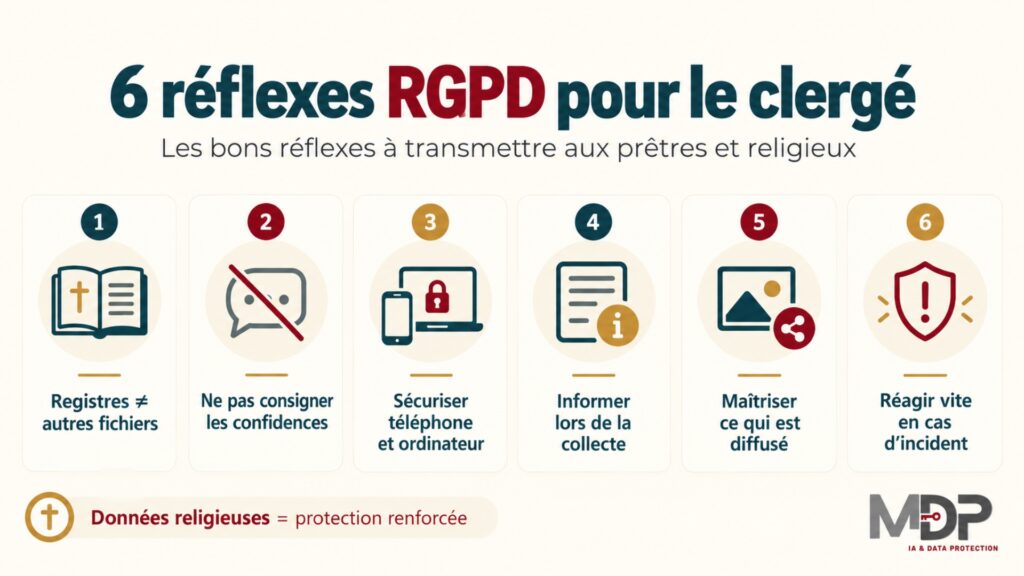
Les six réflexes à transmettre aux prêtres et religieux
- Distinguer les registres des autres fichiers. Les registres sacramentels obéissent à leurs propres règles de conservation et d’accès. Les listes de paroissiens, de catéchèse ou de donateurs relèvent des règles générales du RGPD.
- Ne pas consigner ce qui relève de la confidence. Ce qui est confié dans le cadre du ministère n’a pas sa place dans un fichier, un agenda partagé ou une messagerie.
- Sécuriser les appareils. Mot de passe ou code sur le téléphone et l’ordinateur, verrouillage automatique, mises à jour, sauvegardes, pas de clé USB non protégée. Le guide de la CNIL sur la sécurité des données personnelles détaille ces mesures de base.
- Informer au moment de la collecte. Un formulaire d’inscription (catéchèse, baptême, mariage, intentions de messe) doit dire qui collecte les données, pourquoi et comment exercer ses droits.
- Maîtriser ce qui est diffusé. Bulletin, site, affichage, prière universelle : ne pas publier de coordonnées, de photos ou d’informations de santé sans l’accord des personnes.
- Savoir réagir en cas d’incident. Téléphone perdu, e-mail envoyé à la mauvaise liste, ordinateur volé : prévenir immédiatement le référent. C’est le responsable de traitement qui apprécie s’il faut notifier la CNIL, si possible dans les 72 heures lorsque l’incident présente un risque pour les personnes.
💬 Conseil pratique : les groupes de messagerie instantanée sont pratiques pour les équipes, mais ils ne doivent pas servir à échanger des listes nominatives de paroissiens ni des informations sur la santé ou la situation familiale des personnes.
👉 Pour approfondir : Outils informatiques et communication : comment sécuriser bénévoles et paroisses en 2026 ?
Comment organiser la sensibilisation dans un diocèse ou une congrégation
Commencer par savoir qui est responsable
Un prêtre n’est pas seul face au RGPD. La CNIL rappelle que le responsable de traitement est en pratique la personne morale, incarnée par son représentant légal : selon l’organisation, il peut s’agir de l’association diocésaine, de la congrégation ou d’une autre structure. C’est elle qui doit donner des consignes claires, désigner un référent et vérifier, au regard de l’article 37 du RGPD, si un délégué à la protection des données doit être nommé.
👉 Pour approfondir : Responsable de traitement ou sous-traitant : comment savoir qui vous êtes ?
Un format court, répété et documenté
Le RGPD n’impose ni format ni fréquence de sensibilisation. Un rythme réaliste consiste à prévoir une séance d’accueil pour tout prêtre ou religieux qui arrive, un rappel annuel de 30 à 45 minutes et une fiche d’une page à garder sous la main. Le contenu minimal :
- ce que sont des données personnelles et des données sensibles ;
- ce qui est permis dans le cadre de l’exception de l’article 9 ;
- le cas du registre des baptêmes et des autres fichiers ;
- les six réflexes ci-dessus ;
- qui contacter en cas de question ou d’incident.
Garder la trace de ces sessions (date, participants, supports remis) permet à la structure de démontrer qu’elle a sensibilisé ses équipes. Des vidéos pédagogiques courtes, comme celles de MDP Campus (3 à 7 minutes), peuvent servir de rappel entre deux séances.
👉 Pour approfondir : Protection des données des bénévoles : rester conforme au RGPD en 2026
Les erreurs à éviter
- Stocker une liste de paroissiens sur une clé USB ou un téléphone non protégé, accessible à quiconque la trouve.
- Envoyer par e-mail la copie d’un registre sans vérifier le destinataire ni la nécessité de l’envoi.
- Publier des photos de célébrations sans information préalable des fidèles ni accord des personnes reconnaissables. Voir Le droit à l’image dans les messes et célébrations religieuses.
- Citer des noms de malades dans le bulletin ou la prière universelle sans l’accord de la personne ou de ses proches.
- Laisser ouverts les accès de l’ancien curé lors d’un changement d’affectation, ou ne pas organiser la transmission des fichiers.
Lorsque des enfants sont concernés (catéchèse, aumônerie, patronage), les listes et les autorisations parentales demandent une vigilance renforcée. Ce point est détaillé dans Protection des données de mineurs : comment sécuriser les activités religieuses en 2026 ?
FAQ – RGPD et clergé
Un prêtre est-il personnellement responsable des données de sa paroisse ?
En principe, le responsable de traitement est la personne morale et non la personne qui utilise les fichiers, comme le rappelle la CNIL. Le prêtre doit cependant appliquer les consignes de la structure, qui doit de son côté lui en donner.
Peut-on effacer le nom d’une personne du registre des baptêmes à sa demande ?
Non, selon le Conseil d’État (décision du 2 février 2024). Le droit à l’effacement ne s’applique pas au registre des baptêmes. Le droit d’opposition peut en revanche être satisfait en ajoutant une mention en marge du registre.
Le droit canon dispense-t-il du RGPD ?
Non. L’article 91 du RGPD permet aux Églises qui appliquaient déjà un ensemble complet de règles de protection des données de continuer à les appliquer, à condition de les mettre en conformité avec le règlement et sous le contrôle d’une autorité indépendante. Le Conseil d’État a d’ailleurs examiné le registre des baptêmes au regard du RGPD.
Peut-on citer des malades dans la prière universelle ou le bulletin ?
Un nom associé à un état de santé est une donnée de santé, donnée sensible au sens de l’article 9. La bonne pratique consiste à demander l’accord de la personne ou de ses proches, ou à utiliser une formule sans nom, par exemple « les malades de notre communauté ».
Un téléphone personnel peut-il servir à stocker les contacts de paroissiens ?
Ce n’est pas interdit en soi, mais c’est risqué : la perte de l’appareil expose tous les contacts. Il vaut mieux privilégier un outil fourni et sécurisé par la structure ; à défaut, appliquer au minimum les mesures de base du guide de la CNIL et signaler toute perte ou vol comme un incident.
À quelle fréquence faut-il sensibiliser le clergé ?
Le RGPD ne fixe aucune fréquence. Une séance à l’arrivée de chaque prêtre ou religieux, complétée par un rappel annuel, constitue un rythme simple et facile à documenter.
En résumé
La sensibilisation RGPD du clergé apprend aux prêtres, diacres et religieux à protéger les données qu’ils manipulent. Les données révélant des convictions religieuses relèvent de l’article 9 du RGPD, avec une exception pour les organismes religieux. Le Conseil d’État a écarté en 2024 le droit à l’effacement pour le registre des baptêmes. Les bons réflexes : distinguer registres et autres fichiers, sécuriser les appareils, informer. La communauté en sort rassurée.
Sources
- Règlement (UE) 2016/679 (RGPD), articles 9, 33, 37 et 91 – EUR-Lex
- Conseil d’État, décision n° 461093 du 2 février 2024
- CNIL – Le « responsable de traitement », c’est qui ?
- CNIL – Guide de la sécurité des données personnelles, édition 2024
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.