MDP Data Protection accompagne les congrégations et les diocèses dans l’encadrement de l’intelligence artificielle, pour des usages utiles, maîtrisés et respectueux des données
L’IA dans un diocèse ou une congrégation pose une question simple : que peut-on confier à un outil d’IA sans exposer les données des fidèles ? La règle de base tient en une phrase : ne pas saisir de données personnelles, a fortiori sensibles, dans un outil grand public. Une charte d’usage d’une page, des outils choisis et une vérification humaine permettent de cadrer l’essentiel.
Où l’IA entre déjà dans les diocèses et les congrégations
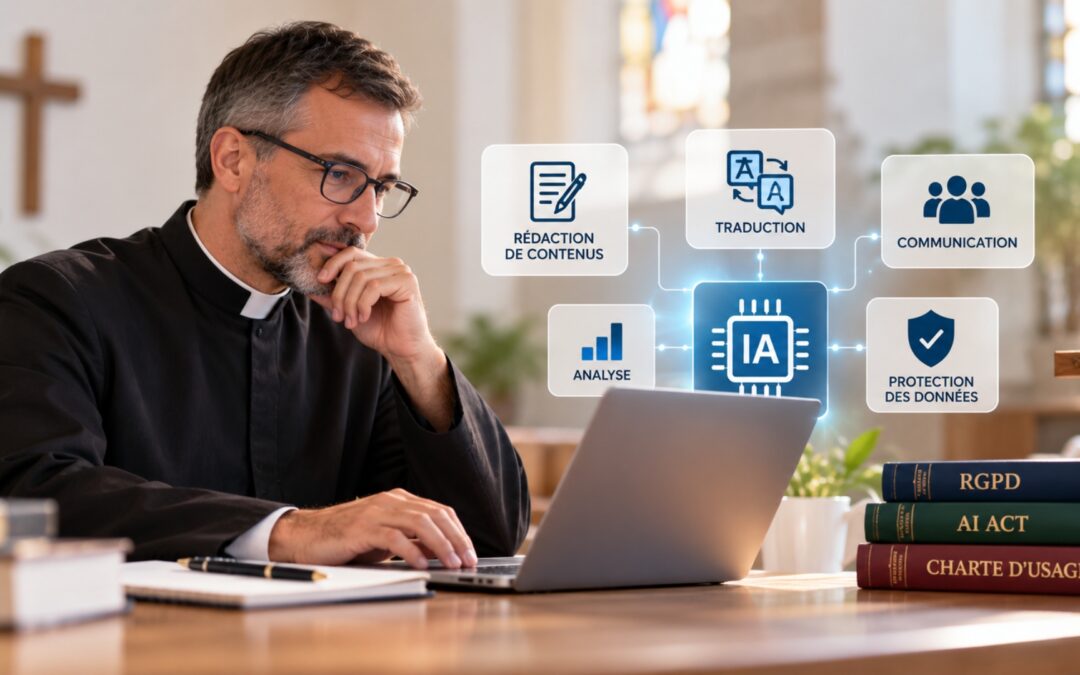
L’IA s’installe rarement par une décision officielle. Elle arrive par des usages individuels : rédiger ou reformuler un courrier, préparer un bulletin, traduire un document, résumer un compte rendu de réunion, créer un visuel pour une affiche, trier des courriels, ou encore segmenter un fichier de donateurs. Chacun de ces usages peut être utile, et chacun pose la même question : quelles données sont saisies, et où vont-elles ?
Lorsque ces outils sont adoptés sans que la structure le sache, on parle de « shadow AI ». C’est le premier risque à repérer.
👉 Pour approfondir : Shadow AI : comment se protéger contre l’IA non déclarée en 2026 ? et Donateurs et RGPD : comment renforcer la confiance et optimiser la collecte en 2026 ?
Le principal risque : saisir des données de fidèles dans un outil grand public
La fiche pratique sur l’usage responsable et sécurisé de l’IA, publiée sur le site de la CNIL (France Num, novembre 2024), rappelle que ce qui est saisi dans un outil en ligne grand public peut servir à entraîner l’IA. Elle déconseille d’y introduire des données confidentielles, personnelles ou stratégiques, ou recommande de les anonymiser.
Dans une structure religieuse, ces données sont souvent sensibles : convictions religieuses, santé, situation familiale. Quelques exemples de contenus à ne jamais coller dans un assistant grand public : le compte rendu d’un entretien pastoral, une liste de malades ou de personnes accompagnées, un dossier de personnel, un signalement.
À notre lecture, l’exception de l’article 9 du RGPD réservée aux organismes religieux suppose que les données ne soient pas communiquées à l’extérieur sans le consentement des personnes. Transmettre des données de fidèles à un fournisseur d’IA qui peut les réutiliser se concilie difficilement avec cette condition.
La responsabilité reste celle de la structure : la même fiche précise qu’en utilisant un outil d’IA avec des données personnelles, on devient responsable de traitement et on doit en assumer les obligations.
💬 Conseil pratique : avant de coller un texte dans un outil d’IA, supprimez les noms, les dates, les lieux et tout détail permettant d’identifier une personne. Si le texte ne peut pas être anonymisé, il ne doit pas être saisi.
Ce que le RGPD demande avant de déployer un outil d’IA

Pour un outil retenu officiellement par la structure, six vérifications s’imposent :
- Une finalité précise. À quoi sert l’outil, pour quelle tâche ? La CNIL rappelle qu’un système d’IA reposant sur des données personnelles doit être déployé avec une finalité bien définie.
- Une base légale identifiée et documentée, parmi celles que prévoit le RGPD, avec une attention particulière lorsque les données sont sensibles (article 9).
- Des données limitées au nécessaire. On ne fournit à l’outil que ce dont la tâche a besoin.
- Un fournisseur encadré. Contrat conforme à l’article 28, localisation de l’hébergement, durée de conservation, possibilité pour le fournisseur de réutiliser les données pour entraîner son modèle.
- Une information des personnes lorsque leurs données sont concernées, et une mise à jour du registre des traitements.
- Une analyse d’impact si le risque est élevé, par exemple lorsque des données sensibles de personnes vulnérables sont traitées à grande échelle.
👉 Pour approfondir : AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ? et Responsable de traitement ou sous-traitant : comment savoir qui vous êtes ?
Ce que le règlement européen sur l’IA ajoute
Le règlement européen sur l’intelligence artificielle (AI Act, règlement UE 2024/1689) distingue les fournisseurs, qui développent les systèmes, et les déployeurs, qui les utilisent. Un diocèse ou une congrégation qui utilise un outil d’IA dans un cadre professionnel est un déployeur.
La maîtrise de l’IA (article 4)
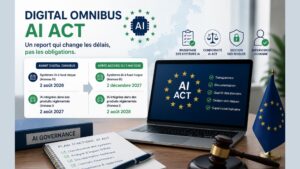
Depuis le 2 février 2025, les déployeurs doivent veiller à la maîtrise de l’IA de leurs équipes. Le Digital Omnibus sur l’IA (règlement UE 2026/1744, entré en vigueur le 27 juillet 2026) a assoupli cette obligation : il ne s’agit plus de garantir un niveau suffisant, mais de prendre des mesures pour favoriser le développement de cette maîtrise, sans garantir de niveau précis pour chaque individu. Une charte d’usage et une séance de sensibilisation y répondent concrètement.
Les usages à haut risque
Certains usages sont classés à haut risque, notamment le recrutement et la gestion du personnel, ainsi que plusieurs usages dans l’éducation. Un diocèse ou une congrégation qui recrute avec un outil d’IA, ou qui gère des établissements scolaires, peut donc être concerné. Les obligations correspondantes sont reportées au 2 décembre 2027, ce qui laisse du temps pour se préparer sans dispenser de le faire.
👉 Pour approfondir : Digital Omnibus AI Act : le report des obligations ne signifie pas qu’on peut attendre, IA à haut risque : comment qualifier vos systèmes IA et IA agentique et mineurs : ce que l’AI Act impose aux outils éducatifs
Une charte d’usage de l’IA en une page
La CNIL recommande de décrire, dans un document remis à tous, ce que chacun peut faire avec l’outil, comment vérifier les résultats et quelles précautions prendre en matière de confidentialité. Pour une congrégation ou un diocèse, une page suffit :
- Les outils autorisés, et ceux qui ne le sont pas.
- Ce qu’on ne saisit jamais : noms et situations de fidèles, informations de santé, éléments d’accompagnement pastoral, dossiers du personnel, mots de passe, tout ce qui relève du secret.
- Ce qu’on peut faire : reformuler un texte sans donnée personnelle, traduire un document public, préparer un plan, chercher une idée de visuel.
- La vérification humaine : tout contenu généré est relu avant diffusion, et la décision finale reste humaine.
- Les images : ne pas générer ni modifier l’image d’une personne réelle sans son accord.
- Le réflexe en cas de doute ou d’incident : savoir qui contacter.
- Une revue annuelle de la charte.
👉 Pour approfondir : Le droit à l’image dans les messes et célébrations religieuses : comment respecter le RGPD ? et Sensibilisation RGPD du clergé : ce que prêtres et religieux doivent savoir en 2026
Les erreurs à éviter
- Copier-coller un compte rendu nominatif dans un assistant gratuit.
- Résumer avec l’IA des échanges pastoraux ou des signalements, qui comptent parmi les contenus les plus sensibles.
- Laisser chacun choisir ses outils sans liste validée par la structure.
- Publier un texte ou une image générés sans relecture.
- Confier à l’IA une décision concernant une personne (recrutement, accès, accompagnement) sans intervention humaine. Le RGPD encadre les décisions fondées exclusivement sur un traitement automatisé (article 22).
FAQ – IA dans un diocèse ou une congrégation
Un prêtre peut-il utiliser un assistant d’IA pour rédiger un courrier ou préparer une intervention ?
Oui, à condition que le texte saisi ne contienne aucune donnée personnelle identifiante. Le RGPD ne s’oppose pas à l’usage d’un outil d’IA pour rédiger ; ce sont les données saisies qui posent problème. Le contenu généré doit être relu et assumé par son auteur.
Peut-on utiliser l’IA pour transcrire ou résumer une réunion de conseil ?
Une transcription contient des voix, des noms et parfois des informations sensibles : ce sont des données personnelles. Il faut informer les participants, utiliser un outil encadré par un contrat avec le fournisseur et éviter cet usage pour les sujets les plus sensibles (situations de personnes, signalements, dossiers du personnel).
Une congrégation est-elle concernée par le règlement européen sur l’IA ?
Oui, comme déployeur, dès qu’elle utilise un système d’IA dans un cadre professionnel. Elle est notamment soumise à l’obligation de favoriser la maîtrise de l’IA de ses équipes (article 4). Les obligations les plus lourdes ne concernent que les usages classés à haut risque, comme le recrutement.
L’obligation de formation à l’IA existe-t-elle encore après le Digital Omnibus ?
Oui, sous une forme assouplie. Depuis l’entrée en vigueur du règlement UE 2026/1744 le 27 juillet 2026, l’article 4 demande de prendre des mesures pour favoriser la maîtrise de l’IA des personnes qui utilisent les systèmes pour le compte de l’organisation, sans garantir un niveau précis pour chaque individu.
Peut-on confier à l’IA le tri des candidatures ou le suivi du personnel ?
Ces usages figurent parmi ceux que le règlement sur l’IA classe à haut risque, avec des obligations reportées au 2 décembre 2027. Le RGPD encadre déjà dès aujourd’hui les décisions fondées exclusivement sur un traitement automatisé. Dans tous les cas, la décision finale doit rester humaine.
Quelle première mesure prendre dans une structure ?
Dresser la liste des outils d’IA réellement utilisés, rédiger une charte d’une page qui précise ce qu’on ne saisit jamais, puis sensibiliser les équipes. Ces trois gestes répondent à la fois aux exigences du RGPD et à celle de l’article 4 du règlement sur l’IA.
En résumé
L’IA dans un diocèse ou une congrégation est utile à condition de ne pas y saisir de données personnelles de fidèles dans un outil grand public. La congrégation qui traite ces données avec un outil d’IA est responsable de traitement et doit respecter le RGPD. Le règlement européen sur l’IA lui demande en outre de favoriser la maîtrise de l’IA de ses équipes. Une charte d’une page et une vérification humaine cadrent l’essentiel.
Sources
- Règlement (UE) 2016/679 (RGPD), articles 9, 22, 28 et 35 – EUR-Lex
- Règlement (UE) 2024/1689 sur l’intelligence artificielle (RIA / AI Act), article 4 et annexe III – EUR-Lex
- Règlement (UE) 2026/1744 (Digital Omnibus sur l’IA), en vigueur depuis le 27 juillet 2026
- CNIL / France Num – Fiche IA n° 4 : les précautions indispensables (novembre 2024)
- CNIL – IA : comment être en conformité avec le RGPD ?
- ANSSI – Recommandations de sécurité pour un système d’IA générative (2024)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.