MDP Data Protection accompagne les établissements scolaires dans la sensibilisation à l’hameçonnage, pour protéger les données des élèves, des familles et des équipes !
L’opération Cactus est une simulation nationale d’hameçonnage menée par l’Éducation nationale dans les espaces numériques de travail. En 2026, 12 % du public visé a cliqué sur le faux lien. Pour un établissement, la leçon est double : personne n’est à l’abri d’un clic, et le débrief compte autant que le test. Voici le bilan des éditions 2025 et 2026 et ce qu’il faut en retenir.
Qui pilote l’opération Cactus et comment fonctionne-t-elle ?
L’opération Cactus est conduite par le ministère de l’Éducation nationale, et non par la CNIL. Elle est née à l’initiative de la section de lutte contre la cybercriminalité du parquet de Paris, avec le ministère de l’Intérieur, Cybermalveillance.gouv.fr et la CNIL, qui en est partenaire.
Pour l’édition 2026, la CNIL cite aussi le ministère de la Justice, France Télévisions, l’UNAF et l’association E-enfance/3018.
Le principe est simple : les participants reçoivent, par leur ENT ou une messagerie, un faux message d’hameçonnage qui les incite à cliquer. Ceux qui cliquent sont redirigés vers un message de sensibilisation avec une vidéo pédagogique. En 2025, le leurre promettait des jeux vidéo piratés gratuits, et la vidéo rappelait les peines encourues par les auteurs d’infractions en ligne.
Selon le ministère, l’objectif est double : inciter les élèves à la prudence et les avertir des conséquences légales de ces pratiques. L’opération a été expérimentée en 2024, puis généralisée en 2025.
Pourquoi cette opération : des ENT régulièrement visés
Cactus répond à une série d’attaques contre les espaces numériques de travail et les outils de vie scolaire. Selon le communiqué du 25 mars 2025, une attaque massive par vol de mots de passe en 2024 avait conduit à la fermeture temporaire de la messagerie des ENT. La CNIL cite un épisode comparable dans les Hauts-de-France à la fin de 2025.
Le parquet de Paris, compétent au niveau national, indique par ailleurs que les infractions d’atteinte aux systèmes de traitement de données qu’il traite (cyberattaques, intrusions, extractions frauduleuses) ont augmenté de 2 700 % entre 2017 et 2025. Une enquête de septembre 2025 auprès d’élèves de CM1 à 6e montre que 7 sur 10 se disent sensibilisés à la cybersécurité, mais qu’1 sur 3 a déjà été exposé à un acte de cybermalveillance et qu’1 sur 5 dit ne pas connaître suffisamment les menaces.
👉 Pour approfondir : Comptes ENT piratés : sécuriser les accès des élèves, parents et enseignants
Le bilan de l’opération Cactus : 2025 et 2026
Édition 2025 : 2,5 millions de collégiens et lycéens
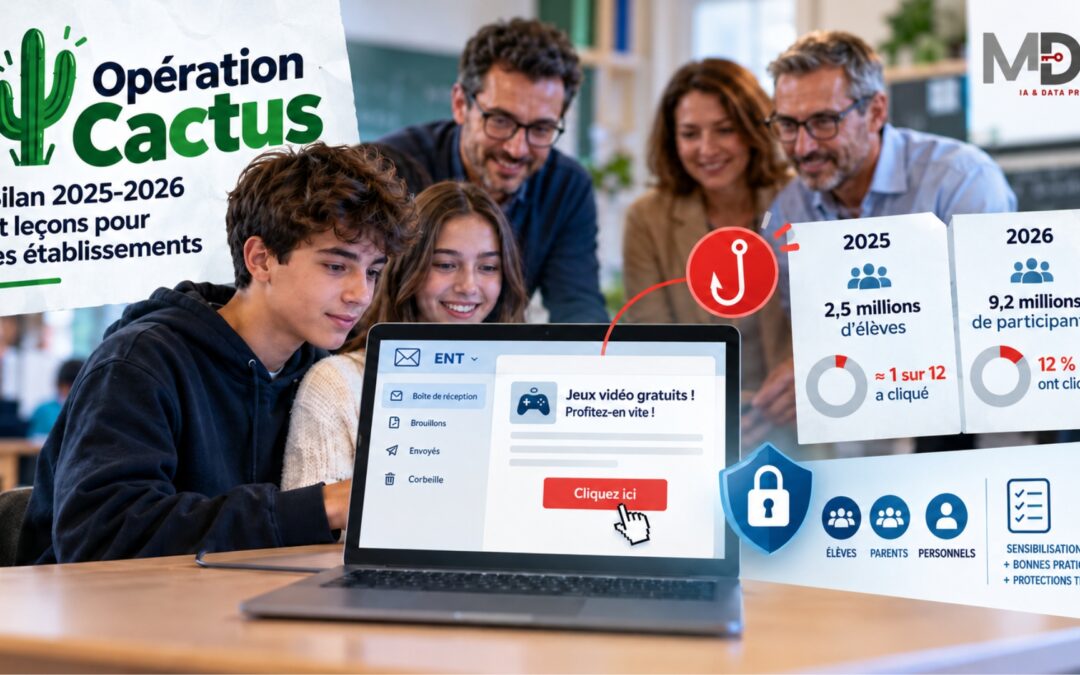
Du 19 au 21 mars 2025, plus de 2,5 millions de collégiens et lycéens, répartis dans plus de 4 700 établissements, ont reçu via leur ENT un message les invitant à récupérer des jeux vidéo piratés. Plus de 210 000 ont cliqué, soit près d’un sur 12.
Édition 2026 : élargie aux parents et aux personnels
Du 23 au 27 mars 2026, l’opération a été étendue aux parents, aux enseignants et aux personnels éducatifs. Selon le ministère, 9,2 millions de personnes ont été concernées, dont 3,5 millions de collégiens et lycéens ; la CNIL évoque près de 10 millions. Au total, 1 096 692 personnes ont cliqué, soit 12 % du public ciblé.
Les deux taux ne sont pas comparables : le public de 2025 se limitait aux élèves du secondaire, celui de 2026 incluait des adultes. Les communiqués officiels ne détaillent pas le taux de clic par catégorie de participants.
Ce que le bilan de Cactus enseigne aux établissements
Les enseignements ci-dessous sont notre lecture du bilan, et non des conclusions officielles.
Le clic n’est pas qu’une affaire d’élèves
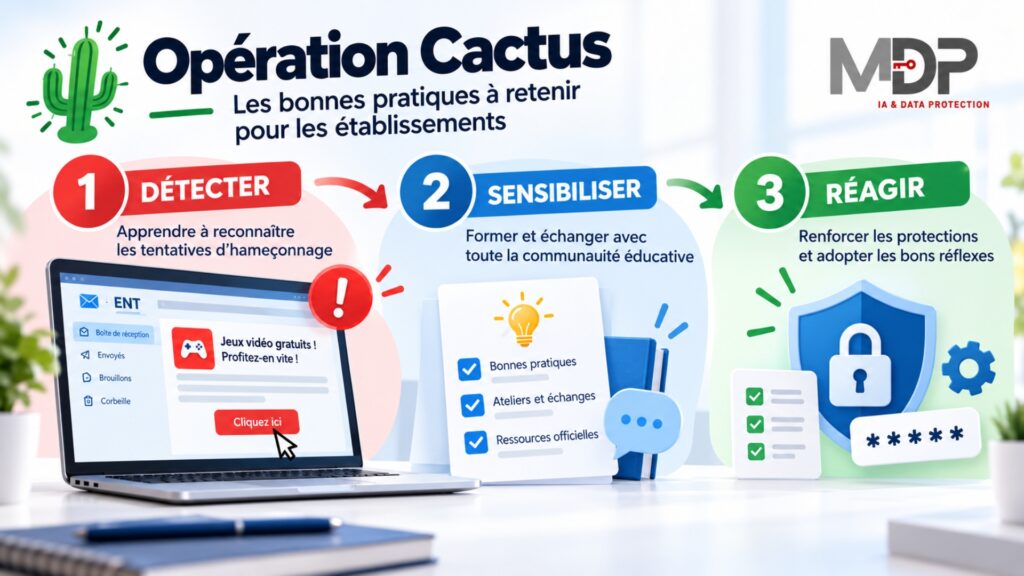
En 2026, le ministère a élargi le public aux parents et aux personnels. La CNIL rappelle que sa stratégie de sensibilisation associe élèves, parents, enseignants et personnels administratifs. Pour un établissement, l’exercice comme les rappels de bonnes pratiques concernent donc toute la communauté éducative, et pas seulement les classes.
Le débrief compte autant que le test
Selon Éduscol, les enseignants proposent après la simulation une séance de sensibilisation d’au moins 30 minutes, appuyée sur un dossier pédagogique. Le ministère cite l’exemple d’une académie où les professeurs principaux ont animé une heure de vie de classe consacrée au débriefing, avec les ressources de la CNIL.
💬 Conseil pratique : prévoyez le débrief avant l’exercice : une séance pour les élèves, un message court aux familles, un point d’équipe pour les personnels. Le Cybermois, qui se tient chaque année en octobre, est un moment propice pour le planifier.
La sensibilisation ne remplace pas les protections techniques
Un clic sur un faux lien peut conduire à un vol d’identifiants. Les recommandations officielles associent donc la vigilance aux protections de base : un mot de passe différent pour chaque compte et l’authentification renforcée quand elle est proposée. Notre article sur les comptes ENT piratés détaille les gestes à demander à chaque public.
Il faut savoir réagir quand le clic est réel
Le vol d’identifiants est l’une des cinq situations types des guides de la CNIL sur les violations de données dans l’éducation. Si un compte est compromis, l’établissement doit pouvoir contenir l’incident, alerter son délégué à la protection des données, puis décider s’il faut notifier la CNIL, dans les 72 heures lorsque la violation présente un risque pour les personnes.
Savoir qui décide, de l’OGEC ou du chef d’établissement, se prépare avant l’incident : c’est l’objet de notre article sur la responsabilité dans l’enseignement catholique. La marche à suivre heure par heure figure dans Fuite de données dans un établissement scolaire : que faire dans les 72 heures ?
Un établissement peut-il organiser son propre exercice de ce type ?
Cactus est une opération nationale, conçue avec la justice et la CNIL, menée dans une démarche d’intérêt public. Elle ne vaut pas autorisation pour un établissement qui voudrait faire de même avec ses propres équipes, élèves ou familles. Nous n’avons pas identifié de texte ni de doctrine de la CNIL qui encadre spécifiquement les simulations d’hameçonnage, et les communiqués de Cactus ne détaillent que des chiffres agrégés.
Ce sont donc les règles générales qui s’appliquent, et leur transposition reste une interprétation prudente. Les repères sont la finalité de sécurité, la transparence et la limitation des données collectées (article 5 du RGPD) et, par bonne pratique, l’absence de sanction individuelle. Pour les salariés, l’article L. 1222-4 du Code du travail interdit de collecter une information les concernant personnellement par un dispositif qui n’a pas été porté préalablement à leur connaissance. Pour les élèves mineurs et leurs parents, nous n’avons pas identifié de règle spécifique : les informer à l’avance qu’un exercice peut avoir lieu relève de la prudence.
💬 Conseil pratique : si un prestataire fournit l’outil de simulation, il agit comme sous-traitant. Vérifiez le contrat prévu par l’article 28 du RGPD, la localisation de l’hébergement et la durée de conservation des résultats.
👉 Pour approfondir : Campagne de phishing pour le clergé : comment l’organiser dans les règles ? Les six étapes de cet article peuvent inspirer un établissement, sous réserve d’adaptation.
FAQ – Opération Cactus
Qui organise l’opération Cactus : l’Éducation nationale ou la CNIL ?
Le ministère de l’Éducation nationale conduit l’opération, à la suite d’une initiative de la section de lutte contre la cybercriminalité du parquet de Paris. La CNIL est l’un des partenaires, aux côtés du ministère de l’Intérieur, de Cybermalveillance.gouv.fr et, en 2026, du ministère de la Justice, de France Télévisions, de l’UNAF et de l’association E-enfance/3018.
Combien de personnes ont cliqué lors des éditions 2025 et 2026 ?
En mars 2025, plus de 210 000 collégiens et lycéens ont cliqué sur plus de 2,5 millions de destinataires, soit près d’un sur 12. En mars 2026, 1 096 692 personnes ont cliqué, soit 12 % du public ciblé (élèves, parents et personnels). Les publics étant différents, ces taux ne se comparent pas.
Que se passe-t-il quand on clique sur le lien de l’opération Cactus ?
Le clic redirige vers un message de sensibilisation contenant une vidéo pédagogique. Le faux message simule une tentative d’hameçonnage pour informer, responsabiliser et dissuader. Les bilans publiés se limitent à des chiffres agrégés.
Un établissement peut-il organiser sa propre simulation d’hameçonnage ?
Nous n’avons identifié ni texte ni doctrine de la CNIL qui encadre spécifiquement ces exercices, et Cactus, opération nationale d’intérêt public, ne constitue pas une autorisation. Les règles générales s’appliquent : finalité de sécurité, information préalable, données limitées et conservées peu de temps, pas de sanction individuelle, et information préalable des salariés (article L. 1222-4 du Code du travail). Cette lecture est une interprétation prudente, à valider avec le délégué à la protection des données.
Que faire si quelqu’un a cliqué sur un vrai lien piégé ?
Il faut changer sans attendre le mot de passe concerné, conserver le message, prévenir le chef d’établissement et le délégué à la protection des données, puis évaluer le risque. Si la violation présente un risque pour les personnes, le responsable de traitement notifie la CNIL dans les 72 heures (article 33 du RGPD).
Quels conseils donner aux familles contre l’hameçonnage ?
Les autorités recommandent de ne pas cliquer sur les liens ni les pièces jointes d’un message non sollicité et, au moindre doute devant un message inattendu ou alarmiste, de contacter directement l’organisme concerné. Elles déconseillent aussi de télécharger des logiciels ou des vidéos piratés. La fiche réflexe de Cybermalveillance.gouv.fr détaille les démarches en cas de piège.
En résumé
L’opération Cactus est une simulation nationale d’hameçonnage conduite par l’Éducation nationale, avec la CNIL comme partenaire. En 2025, plus de 210 000 élèves ont cliqué ; en 2026, 12 % du public visé. Le clic reste fréquent, même quand l’exercice vise aussi parents et personnels. Les établissements doivent sensibiliser toute la communauté, débriefer après un exercice et savoir réagir à un vol d’identifiants. Cactus ne dispense pas du RGPD pour un exercice interne.
Sources
- CNIL – Opération Cactus 2026 : renforcer durablement la sensibilisation de la communauté éducative aux cybermenaces (30 mars 2026)
- Ministère de l’Éducation nationale – Opération Cactus : sensibiliser à l’hameçonnage sur les espaces numériques de travail (30 mars 2026)
- Communiqué de presse – Opération Cactus : lancement national de la campagne de sensibilisation à l’hameçonnage (25 mars 2025)
- Éduscol – Éducation et cybersécurité (opération Cactus 2026, Cybermois)
- CNIL – Éducation nationale : la CNIL publie deux guides pratiques sur les violations de données (15 mai 2025)
- Cybermalveillance.gouv.fr – Que faire en cas de phishing ou hameçonnage ?
- Règlement (UE) 2016/679 (RGPD), articles 5, 28 et 33 – EUR-Lex
- Code du travail, article L. 1222-4
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.