MDP Data Protection accompagne les EHPAD et les ESSMS dans l’usage de l’IA en contexte de soins, pour des outils utiles, maîtrisés et conformes
L’IA en contexte de soins dispose depuis février 2026 d’un cadre de bonnes pratiques : le projet de guide de la HAS et de la CNIL. Il vise d’abord les établissements de santé, mais ses principes valent largement pour les EHPAD et les ESSMS qui utilisent déjà des outils d’IA. Voici ce qu’il contient, ce qui est déjà obligatoire et ce qu’une structure médico-sociale peut mettre en place dès maintenant.
Ce que contient le guide HAS-CNIL sur l’IA en contexte de soins
Un document de travail, pas encore une version définitive
La HAS (Haute Autorité de Santé) et la CNIL (Commission Nationale de l’Informatique et des Libertés) ont publié le 5 mars 2026 un projet de guide intitulé « Accompagner le bon usage des systèmes d’intelligence artificielle en contexte de soins », daté du 16 février 2026. Il a été soumis à consultation publique jusqu’au 16 avril 2026.
Le contexte explique l’initiative. Selon une enquête de la Fédération hospitalière de France citée par le guide, 65 % des 110 établissements publics de santé interrogés en juillet 2025 utilisaient déjà des technologies d’IA en production. Deux critères dédiés à l’IA ont par ailleurs été ajoutés au 6e cycle de certification des établissements de santé.
Quels outils sont concernés ?
Le guide couvre tous les systèmes d’IA qui ont un impact direct sur la prise en charge : aide au diagnostic, tri des patients, assistant de rédaction de comptes rendus, organisation des flux de soins. Peu importe qu’il s’agisse ou non d’un dispositif médical, et quel que soit leur niveau de risque au sens du règlement européen sur l’intelligence artificielle (AI Act, ou RIA, règlement (UE) 2024/1689). Les outils sans lien direct avec le soin, comme la facturation ou la gestion du planning RH, sont hors périmètre.
Douze fiches et quatre niveaux d’exigence
Le projet est organisé en douze fiches qui suivent le cycle de vie d’un outil, de son acquisition à sa désinstallation : gouvernance, contractualisation, vérification sur le terrain, formation, organisation des soins, information des personnes, contrôle humain, traçabilité, maintenance, fin de vie, puis une fiche dédiée à l’IA générative. Chaque recommandation est classée selon quatre niveaux :
- obligation légale : à mettre en œuvre impérativement (RGPD, règlement IA, code de la santé publique) ;
- recommandation standard : à appliquer dans la majorité des contextes, et susceptible de servir de référence en cas d’audit ou de contentieux ;
- recommandation avancée : optionnelle, selon les ressources de la structure ;
- réflexe à adopter systématiquement : les pratiques à proscrire parce qu’elles exposent à un risque.
Pourquoi les EHPAD et les ESSMS sont concernés
Le guide s’adresse en priorité au secteur sanitaire. Il précise toutefois que nombre de ses principes peuvent servir au secteur médico-social et social (personnes âgées, handicap, aide à l’autonomie), et qu’une extension à ces structures devra être envisagée. Il reconnaît aussi que les structures médico-sociales entament tout juste cette démarche.
En pratique, la frontière est mince. Un EHPAD qui utilise un assistant de rédaction pour les transmissions infirmières, un SSIAD équipé d’un outil d’aide à l’organisation des tournées de soins, une MAS dotée de capteurs de détection de chute : tous déploient de l’IA au contact direct des personnes accompagnées. La HAS a d’ailleurs déjà publié en octobre 2025 ses premières clefs d’usage de l’IA générative en santé, qui visent explicitement les professionnels des secteurs sanitaire, social et médico-social.
De mon point de vue, un ESSMS a intérêt à lire ce guide comme le référentiel qui s’imposera tôt ou tard dans son secteur, plutôt que d’attendre une version médico-sociale dédiée.
👉 Pour approfondir : notre guide 2026 de la conformité RGPD, cybersécurité et IA dans le médico-social.
Les obligations qui s’appliquent déjà à l’IA en ESSMS
Le guide n’invente pas d’obligations nouvelles. Il rassemble celles qui existent déjà et que le déployeur, c’est-à-dire la structure qui décide d’utiliser l’outil, doit respecter.
Côté RGPD : registre, AIPD, information et droits
- Le registre des traitements doit intégrer chaque usage de l’IA qui traite des données personnelles. La structure qui déploie l’outil est, dans la majorité des cas, responsable de traitement.
- L’analyse d’impact (AIPD) est à réaliser dès que le traitement présente un risque élevé, ce qui est fréquent avec des données de santé de personnes vulnérables.
- Le consentement n’est pas la bonne base légale. La CNIL estime qu’il ne constitue ni la base légale ni l’exception pour traiter des données de santé avec un outil d’IA en contexte de soins. Le choix entre mission d’intérêt public et intérêt légitime, et l’exception de l’article 9 applicable, dépendent du statut de la structure : c’est un point à trancher avec votre DPO.
- Pas de décision entièrement automatisée. L’article 22 du RGPD l’interdit dès qu’elle produit des effets importants sur une personne, sauf exceptions qui, selon le guide, ne sont pas réunies en contexte de soins. Toute décision de prise en charge appuyée par une IA doit rester supervisée par un professionnel.
- L’hébergement des données de santé recueillies lors d’activités de soins ou de suivi social et médico-social, chez un tiers, impose un hébergeur certifié HDS (article L. 1111-8 du code de la santé publique).
Côté règlement IA : ce qui s’applique et ce qui arrive
Le règlement IA s’applique par étapes, et son calendrier a été modifié par le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026.
- Maîtrise de l’IA (article 4) : applicable depuis le 2 février 2025. Depuis le 27 juillet 2026, le texte demande de prendre des mesures pour développer la maîtrise de l’IA du personnel, sans exiger de garantir un niveau précis pour chaque personne. Le projet de guide, rédigé avant cette modification, cite encore l’ancienne formulation.
- Transparence (article 50) : depuis le 2 août 2026, une personne qui échange directement avec un système d’IA, par exemple un agent conversationnel d’accueil, doit en être informée.
- Systèmes à haut risque : les obligations des déployeurs (article 26) s’appliqueront à partir du 2 décembre 2027 ou du 2 août 2028 selon la catégorie du système. Les outils d’IA qui sont des dispositifs médicaux soumis à l’évaluation d’un organisme notifié en font partie.
👉 Pour approfondir : comment qualifier un système d’IA à haut risque et ce que change le report des obligations du Digital Omnibus.
Les recommandations du guide à transposer dans un établissement médico-social
Une gouvernance à la mesure de la structure
Le guide ne demande pas à un EHPAD de créer un comité d’éthique de l’IA. Pour les structures de taille intermédiaire, il suggère de désigner un référent IA (cadre de santé, qualiticien, infirmier coordinateur) qui centralise les projets, en lien avec la direction, le système d’information et le DPO. Il recommande aussi un guichet unique, une simple adresse mail suffit, pour recenser toutes les demandes d’outils.
Pour les associations gestionnaires de plusieurs établissements, le guide encourage à mutualiser la réflexion au niveau du groupe : mêmes outils d’analyse, mêmes modèles de contrat, mêmes règles d’usage.
Une cartographie des outils d’IA reliée au registre
C’est la première mission confiée à la gouvernance. La cartographie recense chaque outil utilisé ou en projet, avec notamment : son nom et sa version, son fournisseur, ses finalités, son statut réglementaire (dispositif médical ou non), son niveau de risque au sens du RIA, les services utilisateurs, le référent local, les catégories de données et de personnes concernées. Elle est mise à jour au moins une fois par an.
Le guide recommande de l’articuler avec la documentation RGPD, registre des traitements et AIPD. Un ESSMS qui tient déjà son registre a donc fait une grande partie du travail. Notre article sur l’inventaire des systèmes d’IA détaille la méthode pour recenser les outils, y compris ceux que les équipes utilisent sans les avoir déclarés.
Des contrats qui disent tout du fonctionnement de l’outil
Avant de signer, le guide conseille d’obtenir du fournisseur une information claire sur la finalité de l’outil, ses performances et ses limites connues, les populations pour lesquelles il a été validé, les flux de données et les sous-traitants utilisés. Le contrat doit aussi encadrer toute réutilisation des données par le fournisseur, par exemple pour entraîner ses modèles, qui suppose votre accord écrit et préalable.
Le guide conseille aussi de renoncer au contrat si le circuit des données n’est pas explicité ou si la conformité de l’outil pour l’usage prévu n’est pas assurée.
Une formation qui ne se limite pas à la notice
Le guide prévoit trois étages de formation : une sensibilisation générale à l’IA et au RGPD pour tout le personnel, y compris les nouveaux arrivants, une formation approfondie des profils clés (DPO, référent IA, informatique), et une formation spécifique avant toute utilisation d’un outil. La seule notice du fournisseur ne suffit pas. Dans un secteur où le turn-over est élevé, la traçabilité des formations devient un vrai sujet d’organisation.
Une information des usagers graduée
Le guide propose trois niveaux d’information, que j’adapterais ainsi en ESSMS :
- Niveau 1 : une information générale sur l’usage possible de l’IA, dans le livret d’accueil, le contrat de séjour ou par affichage ;
- Niveau 2 : une mention dans le document concerné quand un outil a été utilisé pour une personne, par exemple « Cette synthèse a été établie avec l’assistance du système d’IA [nom, version], et validée par [nom, fonction] » ;
- Niveau 3 : une information complète avant l’utilisation lorsque l’outil présente un risque particulier pour la personne.
Pour les personnes sous tutelle ou curatelle, cette information doit aussi être pensée pour leur représentant. Le guide recommande enfin d’associer les représentants des usagers à la rédaction des messages : en ESSMS, le conseil de la vie sociale est l’instance naturelle pour cela.
💬 Conseil pratique : rédigez la mention de niveau 1 dès maintenant, même si vous n’utilisez qu’un seul outil. Elle se met à jour facilement, alors qu’une absence d’information est difficile à justifier après coup.
Concrètement, par où commencer en ESSMS ?
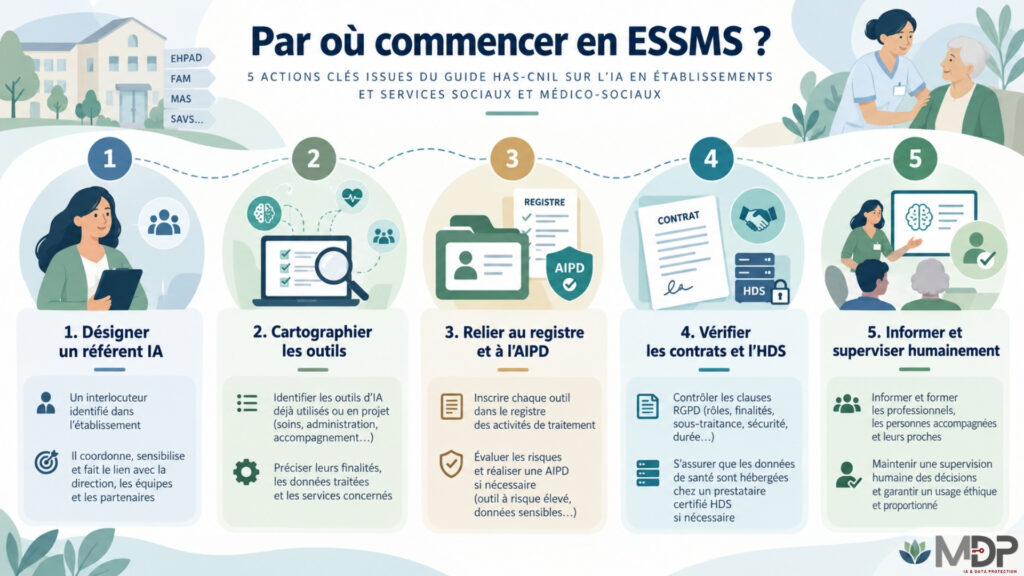
- Désigner un référent IA et lui confier le guichet unique des demandes d’outils.
- Cartographier les outils déjà utilisés, y compris les usages individuels d’IA générative, et les relier au registre des traitements.
- Relire les contrats des fournisseurs concernés : flux de données, hébergement HDS, sous-traitants, réutilisation des données.
- Former les équipes et garder la trace des sessions.
- Informer les usagers avec une première mention générale, puis compléter outil par outil.
- Écrire la règle de supervision humaine : qui valide quoi, et comment le désaccord avec l’outil est tracé.
Ces étapes recoupent largement les obligations RGPD d’un ESSMS : un établissement déjà structuré sur le RGPD avance beaucoup plus vite sur l’IA.
L’IA est déjà dans votre établissement ?
Cartographie des outils, registre, AIPD, information des usagers : découvrez notre accompagnement dédié aux structures médico-sociales pour intégrer l’IA à votre démarche de conformité.
Questions fréquentes : IA en contexte de soins
En résumé
L’IA en contexte de soins fait l’objet d’un projet de guide de la HAS et de la CNIL, soumis à consultation jusqu’au 16 avril 2026. Pensés pour le sanitaire, ses principes valent aussi pour les EHPAD et les ESSMS. Le RGPD et le règlement IA s’imposent déjà : registre, AIPD, information des personnes, interdiction des décisions entièrement automatisées. La cartographie des outils d’IA, reliée au registre, est la première étape recommandée. Elle sécurise les usages avant qu’ils se multiplient.
Sources
- Accompagner le bon usage des systèmes d’intelligence artificielle en contexte de soins, document de travail du 16 février 2026 (HAS, CNIL)
- IA et santé : la HAS et la CNIL lancent une consultation publique sur un projet de guide (HAS, 5 mars 2026)
- IA et santé : consultation publique sur un projet de guide (CNIL)
- Premières clefs d’usage de l’IA générative en santé dans les secteurs sanitaire, social et médico-social (HAS, octobre 2025)
- Règlement (UE) 2024/1689 sur l’intelligence artificielle (EUR-Lex)
- Règlement (UE) 2026/1744 modifiant le règlement sur l’IA (EUR-Lex)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.