MDP Data Protection accompagne les structures dans la gestion du dossier usager en ESSMS, pour un accès maîtrisé, un partage sécurisé et une conservation conforme
Le dossier usager en ESSMS obéit à trois règles distinctes :
- la personne accompagnée peut accéder à toutes les informations qui la concernent,
- les professionnels ne partagent que ce qui est strictement nécessaire à son accompagnement,
- et chaque partie du dossier a sa propre durée de conservation.
Voici ce que dit la loi et comment l’appliquer au quotidien.
Ce que contient le dossier usager en ESSMS
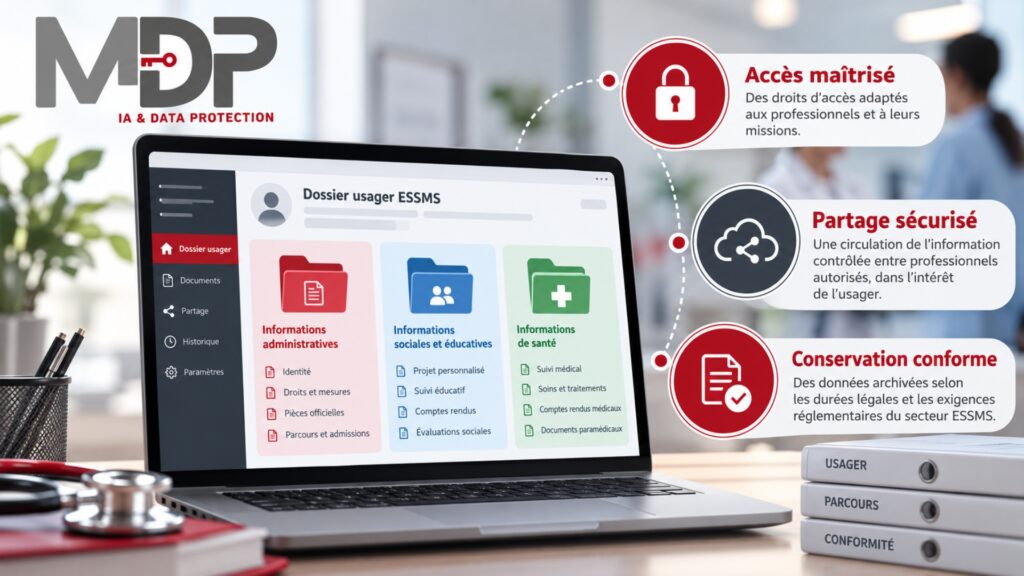
Le dossier d’une personne accueillie en EHPAD, en foyer, en IME ou suivie par un service à domicile rassemble deux types d’informations, qui ne suivent pas toujours les mêmes règles :
- les informations sociales, éducatives et administratives : projet personnalisé, contrat de séjour, évaluations, transmissions des équipes, mesures de protection, éléments financiers ;
- les informations de santé formalisées par les professionnels de santé de la structure (médecin coordonnateur, infirmiers) : traitements, comptes rendus, prescriptions, suivi médical.
Les deux sont couverts par le secret. Le code de l’action sociale et des familles (article L. 311-3) garantit à toute personne accompagnée la confidentialité des informations qui la concernent. Le code de la santé publique (article L. 1110-4) étend le secret à l’ensemble des informations venues à la connaissance de tout membre du personnel d’un établissement ou service social et médico-social, pas seulement des soignants.
Au regard du RGPD, ces informations sont pour une large part des données de santé, donc des données sensibles. C’est l’une des raisons pour lesquelles la plupart des établissements médico-sociaux doivent désigner un DPO.
Qui peut accéder au dossier de l’usager ?
La personne accompagnée
Le code de l’action sociale et des familles lui garantit l’accès à toute information ou tout document relatif à sa prise en charge, sauf disposition législative contraire. Deux régimes se superposent en pratique :
- pour les informations de santé détenues par les professionnels de santé, l’article L. 1111-7 du code de la santé publique prévoit une communication dans les huit jours suivant la demande, après un délai de réflexion de 48 heures. Ce délai passe à deux mois lorsque les informations datent de plus de cinq ans ;
- pour les autres informations, le droit d’accès de l’article 15 du RGPD s’applique : réponse dans un délai d’un mois, prolongeable de deux mois si la demande est complexe.
Les informations recueillies auprès de tiers qui ne participent pas à la prise en charge, ou qui concernent ces tiers, ne sont pas communicables au titre du dossier de santé. C’est un point sensible dans le médico-social, où les transmissions mentionnent souvent des proches.
Les représentants légaux et les proches
- Mineur : le droit d’accès est exercé par les titulaires de l’autorité parentale, sous réserve des cas où le mineur s’est opposé à ce qu’ils soient informés de certains soins.
- Majeur protégé avec représentation relative à la personne : la personne chargée de la mesure accède aux informations de santé dans les mêmes conditions que la personne elle-même.
- Majeur protégé avec assistance : la personne chargée de l’assistance n’y accède qu’avec le consentement exprès de la personne protégée.
- Famille et proches : ils n’ont pas de droit d’accès propre au dossier. Après un décès, les ayants droit, le concubin ou le partenaire de PACS peuvent obtenir les informations de santé nécessaires pour connaître les causes de la mort, défendre la mémoire du défunt ou faire valoir leurs droits, sauf volonté contraire exprimée de son vivant.
Les professionnels de la structure
Travailler dans l’établissement ne donne pas accès à tout le dossier. Chaque professionnel ne doit consulter que ce qui est utile à sa mission : un agent d’accueil n’a pas besoin du suivi médical, un comptable n’a pas besoin des transmissions éducatives. En pratique, cela passe par des habilitations définies par profil dans le logiciel de dossier usager, et par une sensibilisation régulière des équipes, comme le détaille notre article sur le rôle des collaborateurs dans la conformité RGPD en médico-social.
Partager les informations entre professionnels : ce que permet la loi
L’article L. 1110-4 du code de la santé publique organise le partage d’informations entre professionnels de santé et professionnels du social et du médico-social. Trois situations sont à distinguer :
- L’échange ponctuel : un professionnel peut échanger avec des professionnels identifiés qui participent tous à la prise en charge, à condition que les informations soient strictement nécessaires à la coordination, à la continuité des soins, à la prévention ou au suivi médico-social et social.
- Le partage au sein de la même équipe de soins : les informations strictement nécessaires sont réputées confiées par la personne à l’ensemble de l’équipe. L’équipe pluridisciplinaire d’un établissement en est l’exemple type.
- Le partage hors équipe de soins, par exemple avec un service extérieur : il requiert le consentement préalable de la personne, recueilli par tout moyen.
Dans tous les cas, la personne doit être informée de son droit de s’opposer à l’échange et au partage des informations qui la concernent, et elle peut l’exercer à tout moment. Les professionnels non soignants autorisés à partager sont limités aux catégories fixées par le décret n° 2016-994 du 20 juillet 2016, et seulement dans le périmètre de leurs missions.
Le non-respect de ces règles n’est pas anodin : obtenir ou tenter d’obtenir ces informations en violation de l’article L. 1110-4 est puni d’un an d’emprisonnement et de 15 000 euros d’amende.
💬 Conseil pratique : les échanges entre professionnels sur un usager passent par les outils de l’établissement ou par une messagerie sécurisée, jamais par une messagerie personnelle. C’est l’une des sources de fuite de données les plus fréquentes dans le secteur.
Combien de temps conserver le dossier usager ?
La CNIL a publié en 2023 un référentiel des durées de conservation dans le secteur social et médico-social, qui distingue durées obligatoires et durées recommandées :
- Informations d’accueil, d’hébergement et d’accompagnement (hors dossier médical) : deux ans à compter du dernier contact avec la personne en base active, sauf texte contraire. C’est une durée recommandée, issue du référentiel CNIL de 2021 sur l’accompagnement social et médico-social.
- Dossier médical : le temps de la prise en charge en base active, puis 20 ans à compter du dernier séjour. Si la personne décède moins de 10 ans après son dernier passage, le dossier est conservé 10 ans à compter du décès. Ces durées sont issues de l’article R. 1112-7 du code de la santé publique, repris par la CNIL dans son référentiel.
- CHRS, CADA, HUDA et CAES : deux années civiles après la sortie de la personne, durée imposée par les textes.
- Protection de l’enfance : deux ans à compter du dernier contact en base active pour l’accompagnement des mineurs et jeunes majeurs, avec des règles spécifiques pour les mesures éducatives et les enfants placés.
Après la base active, les données peuvent être placées en archivage intermédiaire, avec un accès restreint, uniquement si un motif réel le justifie : obligation légale, besoin de preuve en cas de contentieux. Ce motif et la durée retenue doivent être documentés. Les structures publiques ou privées chargées d’une mission de service public doivent aussi respecter le code du patrimoine : les archives départementales peuvent les guider.
👉 Pour approfondir : notre guide 2026 de la conformité RGPD, cybersécurité et IA dans le médico-social.
Concrètement, comment sécuriser le dossier usager ?
- Cartographier le dossier : identifier ce qui relève du social, de l’éducatif, de l’administratif et du médical, et où chaque partie est stockée (logiciel, papier, messagerie).
- Définir les habilitations par profil dans le logiciel de dossier usager informatisé, et les revoir à chaque arrivée ou départ de professionnel.
- Tracer les accès aux dossiers, en particulier aux informations de santé, et contrôler régulièrement ces traces.
- Écrire une procédure de demande d’accès : qui reçoit la demande, comment vérifier l’identité et la qualité du demandeur, quels délais respecter.
- Informer les personnes accompagnées, dans le livret d’accueil, du partage d’informations au sein de l’équipe et de leur droit d’opposition.
- Organiser l’archivage et la purge une fois par an, selon les durées retenues dans le registre des traitements.
- Vérifier l’hébergement : si le logiciel de dossier usager est hébergé par un prestataire, celui-ci doit être certifié pour l’hébergement de données de santé (HDS).
Ces actions s’intègrent dans la démarche globale décrite dans notre méthode pour appliquer les obligations RGPD en ESSMS.
Vos dossiers usagers sont-ils vraiment sous contrôle ?
Habilitations, procédure d’accès, durées de conservation, registre : découvrez notre accompagnement à la protection des données des usagers en établissement médico-social.
Questions fréquentes : dossier usager en ESSMS
En résumé
Le dossier usager en ESSMS est couvert par le secret, qui s’impose à tout le personnel de la structure. La personne accompagnée peut accéder à toutes les informations relatives à sa prise en charge. Les professionnels ne partagent que les informations strictement nécessaires, dans le cadre de l’article L. 1110-4 du code de la santé publique. La CNIL recommande deux ans de conservation après le dernier contact, sauf pour le dossier médical, conservé 20 ans.
Sources
- Code de l’action sociale et des familles, article L. 311-3 (Légifrance)
- Code de la santé publique, article L. 1110-4 (Légifrance)
- Code de la santé publique, article L. 1111-7 (Légifrance)
- Référentiel : les durées de conservation dans le secteur social et médico-social, version du 14 septembre 2023 (CNIL)
- Référentiel relatif à l’accueil, l’hébergement et l’accompagnement social et médico-social des personnes âgées, en situation de handicap ou en difficulté (CNIL, 2021)
- Secteur social et médico-social : comment gérer les durées de conservation ? (CNIL)
- Règlement (UE) 2016/679 (RGPD), articles 12 et 15 (EUR-Lex)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.