MDP Data Protection accompagne les établissements face à une violation de données, pour une réaction rapide, documentée et conforme
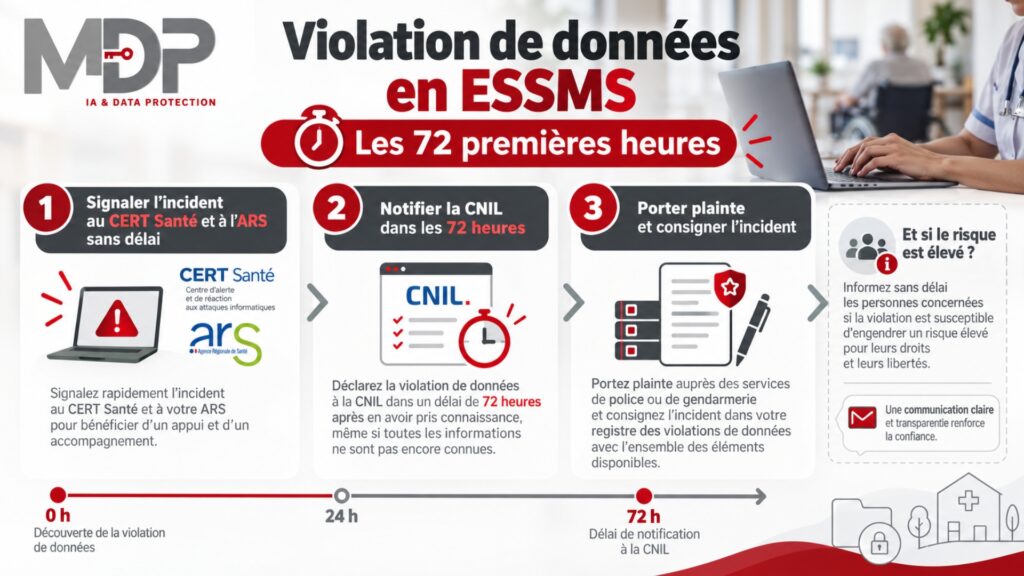
Face à une violation de données en ESSMS, trois démarches s’imposent dans un délai très court :
- signaler sans délai l’incident grave au CERT Santé et à l’ARS,
- notifier la CNIL dans les 72 heures si les personnes sont exposées à un risque,
- et porter plainte dans les 72 heures pour être indemnisé par l’assurance.
Voici comment s’organiser, heure par heure.
Qu’est-ce qu’une violation de données en ESSMS ?
Le RGPD définit la violation de données comme une atteinte à la sécurité qui entraîne, de manière accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation ou l’accès non autorisé à des données personnelles. Elle peut toucher leur confidentialité, leur intégrité ou leur disponibilité.
Dans un établissement social ou médico-social, les situations les plus courantes sont très concrètes :
- un rançongiciel qui bloque le logiciel de dossier usager et les plans de soins ;
- un courriel contenant des informations sur un résident envoyé à la mauvaise famille ;
- un ordinateur portable ou un classeur de transmissions perdu ou volé ;
- la messagerie d’un salarié piratée, puis utilisée pour envoyer des messages frauduleux ;
- un professionnel qui consulte le dossier d’un usager sans en avoir besoin pour sa mission ;
- un incident chez l’éditeur du logiciel métier ou chez l’hébergeur.
Les données en jeu sont souvent des données de santé de personnes vulnérables. C’est ce qui rend les violations particulièrement sensibles dans le secteur, et ce qui justifie une réaction rapide.
Les démarches obligatoires et leurs délais
Signaler l’incident au CERT Santé et à l’ARS, sans délai
Depuis le décret n° 2022-715 du 27 avril 2022, les établissements médico-sociaux doivent signaler sans délai les incidents significatifs ou graves de sécurité de leurs systèmes d’information, comme le prévoit l’article L. 1111-8-2 du code de la santé publique. Sont visés les incidents qui ont des conséquences sur la sécurité des soins, sur l’intégrité ou la confidentialité des données de santé, ou sur le fonctionnement normal de l’établissement.
Le signalement se fait sur le portail national des signalements des événements sanitaires indésirables. Il parvient au CERT Santé de l’Agence du numérique en santé, qui peut apporter un appui technique, et à l’ARS. Ce signalement ne remplace pas la notification à la CNIL : les deux démarches sont distinctes.
Notifier la CNIL dans les 72 heures
L’article 33 du RGPD impose de notifier la violation à la CNIL dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les personnes. Avec des données de santé, cette exception est rarement applicable.
- Le délai court à partir du moment où l’établissement a une certitude raisonnable qu’un incident a touché des données personnelles, week-ends compris.
- La notification peut se faire en deux temps : une notification initiale, même incomplète, puis une notification complémentaire.
- En cas de retard, l’établissement doit en expliquer les motifs.
- Toutes les violations, notifiées ou non, doivent être consignées dans un registre interne, avec les faits, leurs effets et les mesures prises.
Informer les personnes si le risque est élevé
Lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes, l’article 34 du RGPD impose de les informer dans les meilleurs délais, en termes clairs : nature de la violation, conséquences probables, mesures prises, conseils pour se protéger. En ESSMS, l’information doit être pensée aussi pour les représentants légaux et les personnes chargées des mesures de protection.
Pour accompagner les personnes concernées, la CNIL et Cybermalveillance.gouv.fr ont publié en octobre 2026, à l’occasion du Cybermois 2026, un dépliant intitulé « Violation de données personnelles, que faire en 3 étapes clés ? ». Il peut être joint au courrier d’information envoyé aux usagers et aux familles.
Porter plainte dans les 72 heures
En cas d’attaque informatique, le dépôt de plainte n’est pas seulement utile pour l’enquête. L’article L. 12-10-1 du code des assurances subordonne l’indemnisation par l’assurance au dépôt d’une plainte au plus tard 72 heures après la connaissance de l’atteinte. Passé ce délai, l’établissement risque de ne pas être couvert.
Que faire dans les 72 heures, étape par étape ?
Dans les premières heures : contenir
- Isoler les postes et serveurs touchés en les déconnectant du réseau, sans les éteindre, pour ne pas effacer les traces utiles à l’analyse.
- Alerter la direction, le DPO, le responsable informatique et, si besoin, l’éditeur du logiciel ou l’hébergeur.
- Basculer en mode dégradé pour garantir la continuité de l’accompagnement et des soins : plans de soins et traitements en version papier, contacts d’urgence.
- Ne pas payer de rançon : rien ne garantit la restitution des données, et le paiement alimente les attaquants.
- Conserver les preuves : messages reçus, captures d’écran, journaux de connexion, chronologie des faits.
Le premier jour : qualifier et signaler
- Identifier les données touchées (dossiers usagers, données de santé, données des salariés), le nombre de personnes et la nature de l’atteinte.
- Évaluer le risque pour les personnes, avec le DPO.
- Signaler l’incident sur le portail des signalements si son impact est significatif.
- Prévenir l’assureur.
Avant la 72e heure : notifier, porter plainte, informer
- Notifier la CNIL, au besoin avec une notification initiale à compléter.
- Déposer plainte auprès de la police ou de la gendarmerie.
- Préparer l’information des personnes si le risque est élevé, et une communication interne pour les équipes.
- Consigner l’ensemble dans le registre des violations.
💬 Conseil pratique : la plupart des retards ne viennent pas de l’incident lui-même, mais du temps perdu à chercher qui prévenir. Une fiche réflexe d’une page, affichée et connue des cadres de permanence, fait gagner des heures précieuses.
Se préparer avant l’incident
Les 72 heures se jouent en grande partie avant l’incident. Quelques mesures font la différence :
- Une procédure écrite de gestion des violations, avec la liste des contacts : DPO, prestataire informatique, éditeur, assureur, CERT Santé.
- Un registre des violations tenu à jour, y compris pour les incidents mineurs.
- Des contrats de sous-traitance qui obligent l’éditeur ou l’hébergeur à vous alerter sans délai en cas d’incident, comme l’exige l’article 28 du RGPD.
- Des sauvegardes déconnectées du réseau et testées régulièrement.
- Un mode dégradé prévu dans le plan de continuité d’activité.
- Des équipes sensibilisées à l’hameçonnage et aux bons réflexes, et un exercice de crise au moins une fois par an.
Ces mesures font partie de la gouvernance décrite dans notre méthode pour appliquer les obligations RGPD en ESSMS. Elles reposent aussi sur la désignation d’un DPO dans l’établissement, qui pilote la qualification et la notification. Les conséquences d’une sécurité insuffisante sont illustrées par la sanction CNIL de 500 000 euros et ses leçons pour le médico-social.
👉 Pour approfondir : notre guide 2026 de la conformité RGPD, cybersécurité et IA dans le médico-social.
Votre établissement sait-il qui prévenir dans l’heure ?
Procédure de gestion des violations, registre, fiche réflexe, sensibilisation des équipes : découvrez notre accompagnement RGPD et cybersécurité des structures médico-sociales.
Questions fréquentes : violation de données en ESSMS
En résumé
Une violation de données en ESSMS déclenche plusieurs obligations à délai court. L’incident grave doit être signalé sans délai au CERT Santé et à l’ARS. La CNIL doit être notifiée dans les 72 heures dès qu’un risque existe pour les personnes. La plainte doit être déposée sous 72 heures pour que l’assurance indemnise. Une procédure écrite et une fiche réflexe préparées à l’avance permettent de tenir ces délais.
Sources
- Règlement (UE) 2016/679 (RGPD), articles 4, 28, 33 et 34 (EUR-Lex)
- Notifier une violation de données personnelles (CNIL)
- Quand faut-il notifier une violation de données à la CNIL ? (CNIL)
- Code de la santé publique, article L. 1111-8-2 (Légifrance)
- Le cadre législatif et les déclarations (CERT Santé, Agence du numérique en santé)
- Code des assurances, article L. 12-10-1 (Légifrance)
- Cybermois 2026 : la CNIL et Cybermalveillance.gouv.fr publient une ressource sur la violation de données (CNIL, 1er octobre 2026)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.