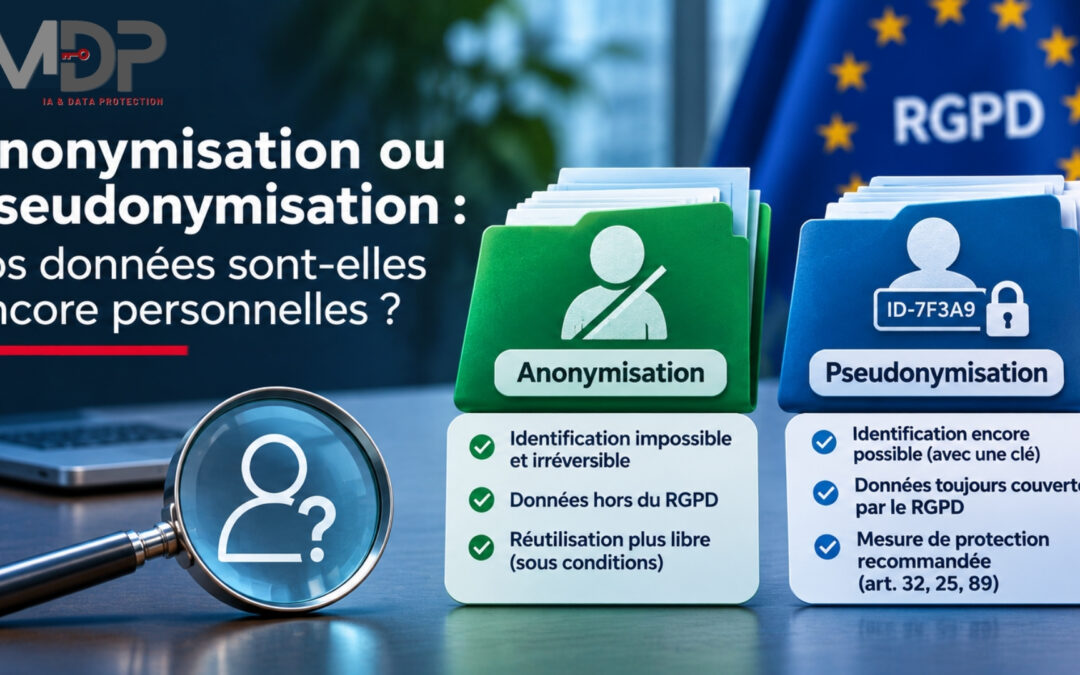
MDP Data Protection aide les organisations à distinguer anonymisation et pseudonymisation pour exploiter leurs données sans sortir du cadre du RGPD
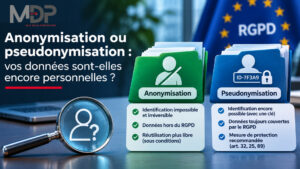
Anonymisation et pseudonymisation n’ont pas le même effet juridique : des données réellement anonymes sortent du RGPD, alors que des données pseudonymisées y restent, au moins pour celui qui peut retrouver les personnes. Tout repose sur un seul critère, l’identification. La jurisprudence récente et les lignes directrices du CEPD précisent comment l’évaluer. Voici comment qualifier vos données et ce qu’il faut documenter.
Anonymisation et pseudonymisation : ce que dit le RGPD
La pseudonymisation, une mesure de protection prévue par le texte
L’article 4, point 5, du RGPD définit la pseudonymisation comme un traitement qui empêche d’attribuer des données à une personne précise sans recourir à des informations supplémentaires, à condition que ces informations soient conservées séparément et protégées par des mesures techniques et organisationnelles.
Concrètement, on remplace les identifiants directs (nom, numéro de sécurité sociale, adresse e-mail) par un code, un alias ou une valeur calculée. La table de correspondance, ou la clé, permet de revenir en arrière. Le RGPD cite la pseudonymisation parmi les mesures de sécurité (article 32), de protection des données dès la conception (article 25) et de garanties pour la recherche (article 89).
L’anonymisation, une sortie du champ du RGPD
Le RGPD ne définit pas l’anonymisation dans ses articles. Son considérant 26 précise que les principes de protection des données ne s’appliquent pas aux informations anonymes, c’est-à-dire qui ne concernent pas une personne identifiée ou identifiable. La CNIL la décrit comme un ensemble de techniques qui rendent impossible, en pratique et de manière irréversible, l’identification de la personne.
La différence est donc décisive : une donnée pseudonymisée reste soumise à toutes les obligations du RGPD, une donnée anonyme n’y est plus soumise.
Le vrai critère : peut-on encore identifier la personne ?
Le considérant 26 du RGPD fixe la méthode : pour savoir si une personne est identifiable, il faut prendre en compte l’ensemble des moyens raisonnablement susceptibles d’être utilisés pour l’identifier, directement ou indirectement. Le coût, le temps nécessaire et les technologies disponibles entrent dans l’analyse. Deux décisions récentes ont précisé ce critère.
L’arrêt SRB de la CJUE : une approche relative
Dans son arrêt du 4 septembre 2025 (affaire C-413/23 P), la Cour de justice de l’Union européenne a examiné le cas de commentaires pseudonymisés transmis par le Conseil de résolution unique à un cabinet d’audit. Elle juge que des données pseudonymisées ne sont pas des données personnelles dans tous les cas et pour toute personne.
- Pour celui qui détient la clé ou peut réidentifier les personnes, les données pseudonymisées restent des données personnelles.
- Pour un destinataire qui ne dispose d’aucun moyen raisonnable de réidentifier les personnes, elles peuvent ne pas l’être.
- L’obligation d’informer les personnes sur les destinataires de leurs données s’apprécie du point de vue du responsable de traitement, au moment de la collecte, même si les données sont pseudonymisées avant leur transmission.
L’arrêt porte sur le règlement applicable aux institutions européennes, dont les définitions reprennent celles du RGPD.
L’affaire GERS au Conseil d’État : la preuve pèse sur le responsable
Le Conseil d’État, le 13 février 2026 (n° 498628), a confirmé trois sanctions de la CNIL, de 800 000 €, 200 000 € et 800 000 €, visant des bases de données de santé alimentées par des logiciels de médecins et de pharmacies. Les sociétés soutenaient que ces données, codées, n’étaient plus personnelles.
Le Conseil d’État juge qu’une donnée pseudonymisée ne peut être regardée comme anonyme que si le risque d’identification est insignifiant, c’est-à-dire si l’identification est irréalisable en pratique parce qu’elle demanderait un effort démesuré en temps, en coût et en moyens humains. La CNIL avait montré qu’il était possible de reconstituer des parcours de soins individuels avec peu de moyens : les données restaient donc personnelles.

Lignes directrices du CEPD : comment évaluer une anonymisation en 2026
Le Comité européen de la protection des données (CEPD) a adopté le 7 juillet 2026 un projet de lignes directrices 02/2026 sur l’anonymisation. Il actualise l’avis du G29 de 2014, qui servait jusqu’ici de référence. La consultation publique s’est terminée le 30 octobre 2026 et une version finale est attendue : le texte peut encore évoluer.
Le projet retient trois critères pour vérifier qu’un jeu de données est anonyme :
- pas d’isolement : il ne doit pas être possible d’isoler une personne dans le jeu de données ;
- pas de rapprochement : il ne doit pas être possible de relier des enregistrements concernant une même personne, y compris avec d’autres sources ;
- pas d’inférence : il ne doit pas être possible de déduire avec une confiance significative des informations sur une personne.
Le CEPD propose deux façons de conduire l’évaluation : une approche contextuelle, qui tient compte des capacités réelles de ceux qui pourraient réidentifier les données, et une approche simplifiée, plus prudente. Il rappelle aussi que l’anonymisation est elle-même un traitement de données personnelles, qui doit reposer sur une base légale, et que le risque de réidentification doit être réévalué dans le temps, notamment face aux progrès de l’IA.
Sur la pseudonymisation, le CEPD avait adopté en janvier 2025 des lignes directrices 01/2025, antérieures à l’arrêt SRB, qui détaillent ses usages et ses bénéfices. Pour le détail des textes de juillet 2026, voir notre article Guidelines EDPB 2026 : anonymisation, IA générative et blockchain expliquées.
Ce que propose le Digital Omnibus
La Commission européenne a proposé, dans le Digital Omnibus, d’inscrire dans l’article 4 du RGPD qu’une information n’est pas nécessairement une donnée personnelle pour une entité qui ne peut pas identifier la personne. Les autorités de protection des données s’y sont opposées. Le 21 octobre 2026, le Conseil de l’UE a choisi de maintenir la définition actuelle et d’ajouter une disposition sur la pseudonymisation et l’identification des personnes.
Ce texte n’est pas adopté : le Parlement européen n’a pas encore arrêté sa position. Voir Digital Omnibus : ce que la position du Conseil change pour le RGPD.
Anonymisation et pseudonymisation : le tableau comparatif
| Critère | Pseudonymisation | Anonymisation |
|---|---|---|
| Principe | Remplacer les identifiants directs, avec une clé conservée à part | Rendre l’identification irréalisable en pratique |
| Réversibilité | Oui, pour qui détient la clé | Non, sauf si l’anonymisation échoue |
| Statut au regard du RGPD | Données personnelles, au moins pour celui qui peut réidentifier | Hors du champ du RGPD |
| Obligations | Toutes : base légale, information, droits, sécurité, registre | Aucune sur le résultat, mais le processus d’anonymisation est un traitement |
| Techniques courantes | Codes ou alias, hachage avec clé secrète, chiffrement des identifiants, jetons | Agrégation, généralisation, ajout de bruit, permutation, confidentialité différentielle |
| Usages typiques | Environnements de test, études internes, partage avec un prestataire | Statistiques publiées, open data, partage large de jeux de données |
| Risque principal | Fuite ou mauvaise gestion de la clé | Réidentification par recoupement avec d’autres sources |

Cas concrets : comment qualifier vos données
Vous publiez des statistiques
Des chiffres agrégés sur de grands effectifs sont généralement anonymes. Le risque apparaît avec les petits effectifs ou les croisements : un tableau qui montre une seule personne d’une tranche d’âge dans un service permet de l’identifier. Selon la CNIL, publier comme anonyme un jeu de données qui contient en réalité des données personnelles peut constituer une violation de données.
Vous transmettez des données à un prestataire
Pour vous, les données restent personnelles si vous gardez la clé. Pour le prestataire, elles peuvent ne pas l’être s’il n’a aucun moyen raisonnable de réidentifier les personnes. Dans tous les cas, vous devez mentionner ce destinataire dans l’information donnée aux personnes, et le contrat doit lui interdire toute tentative de réidentification.
Vous traitez des données de santé codées
L’affaire GERS montre qu’un code à la place du nom ne suffit pas lorsque l’âge, le sexe, les pathologies, les dates et la localisation permettent de reconstituer des parcours individuels. Ces données restent des données de santé, soumises aux règles les plus strictes du RGPD.
Vous utilisez des données pour tester un logiciel ou entraîner un modèle d’IA
Une copie de base de données dont on a seulement masqué les noms est pseudonymisée, pas anonyme. Elle doit être protégée comme la base d’origine. Pour l’IA, le CEPD rappelle que ni les données d’entraînement ni les résultats d’un modèle ne sont anonymes par défaut.
Concrètement, que faire ?
- Qualifier chaque jeu de données pour chaque acteur : pour vous, pour vos sous-traitants, pour les destinataires. Un même fichier peut être pseudonymisé pour l’un et anonyme pour l’autre.
- Documenter l’analyse de réidentification au regard des trois critères du CEPD : isolement, rapprochement, inférence. Sans cette preuve, une donnée « anonymisée » reste présumée personnelle.
- Identifier la base légale du processus d’anonymisation, qui est lui-même un traitement.
- Séparer et protéger les clés de pseudonymisation : accès limité, journalisation, rotation.
- Encadrer les transmissions par contrat, avec une interdiction de réidentification, et informer les personnes sur les destinataires.
- Réévaluer régulièrement les jeux de données considérés comme anonymes, notamment après une fuite ou l’apparition de nouvelles sources publiques.
- Intégrer ces mesures à votre registre et à vos analyses d’impact. Pour les traitements à risque, voir AIPD (PIA) : qu’est-ce qu’une analyse d’impact et quand la réaliser ?
Conseil pratique : n’écrivez « anonyme » dans un registre, un contrat ou une mention d’information que si vous pouvez montrer l’analyse qui le justifie. Dans le doute, parlez de données pseudonymisées et appliquez le RGPD : c’est la qualification la plus sûre.
Anonyme, pseudonymisé : sauriez-vous le démontrer en cas de contrôle ?
Rattacher à chaque traitement les mesures de pseudonymisation, l’analyse de réidentification et les actions à mener, dans Simply, votre logiciel de pilotage RGPD, permet de garder une preuve à jour plutôt qu’une affirmation.
Questions fréquentes : anonymisation et pseudonymisation
En résumé
Anonymisation et pseudonymisation désignent deux traitements aux effets différents. Des données anonymes, dont personne ne peut raisonnablement retrouver l’identité, sortent du champ du RGPD. Des données pseudonymisées restent des données personnelles pour celui qui détient la clé ou peut réidentifier les personnes. La CJUE, le Conseil d’État et le CEPD exigent une évaluation concrète du risque de réidentification. Le responsable de traitement doit documenter cette évaluation et la revoir dans le temps.
Sources
- Règlement (UE) 2016/679 (RGPD), article 4 et considérant 26, EUR-Lex
- CJUE, communiqué de presse n° 107/25, arrêt C-413/23 P, CEPD contre CRU, 4 septembre 2025
- Conseil d’État, 13 février 2026, n° 498628, Légifrance
- CEPD, adoption du projet de lignes directrices 02/2026 sur l’anonymisation, 8 juillet 2026
- CEPD, lignes directrices 01/2025 sur la pseudonymisation
- CNIL, L’anonymisation de données personnelles
- CNIL, Identifier les données personnelles
- Conseil de l’UE, communiqué du 21 octobre 2026 sur le Digital Omnibus
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.