MDP Data Protection aide les DPO à traiter les demandes d’accès aux emails professionnels sans s’exposer à une faute
Droit d’accès aux emails d’un salarié : depuis l’arrêt de la Cour de cassation du 18 juin 2025, l’employeur qui reste silencieux ou refuse sans justification s’expose à une faute. Mais le RGPD n’impose pas de tout transmettre sans discernement : la CNIL prévoit une procédure précise pour concilier ce droit avec le secret des correspondances et le secret des affaires. Voici comment la mettre en œuvre concrètement.
👉 Pour le rappel complet de la jurisprudence et de son contexte, voir notre article Les e-mails professionnels sont des données personnelles. Cet article-ci ne revient pas sur l’arrêt : il se concentre sur la procédure à appliquer concrètement.
Deux situations bien différentes : le salarié expéditeur/destinataire, ou simplement mentionné
La fiche pratique de la CNIL du 5 janvier 2022 distingue deux cas de figure qui ne s’instruisent pas de la même façon.
Le salarié est l’expéditeur ou le destinataire des emails demandés. Dans ce cas, la communication est présumée respectueuse des droits des tiers, puisque le salarié est censé avoir déjà eu connaissance du contenu. L’employeur n’a donc pas l’obligation d’anonymiser ou de pseudonymiser les données concernant des tiers avant transmission, l’anonymisation reste une bonne pratique, pas un préalable obligatoire, sauf circonstances exceptionnelles (secret industriel, sécurité nationale).
Le salarié est seulement mentionné dans des échanges entre d’autres personnes. Ici, l’analyse est différente : l’employeur doit rechercher un équilibre entre la satisfaction du droit d’accès et le respect des droits des autres salariés concernés, notamment le secret de leurs correspondances.
La procédure en trois étapes recommandée par la CNIL
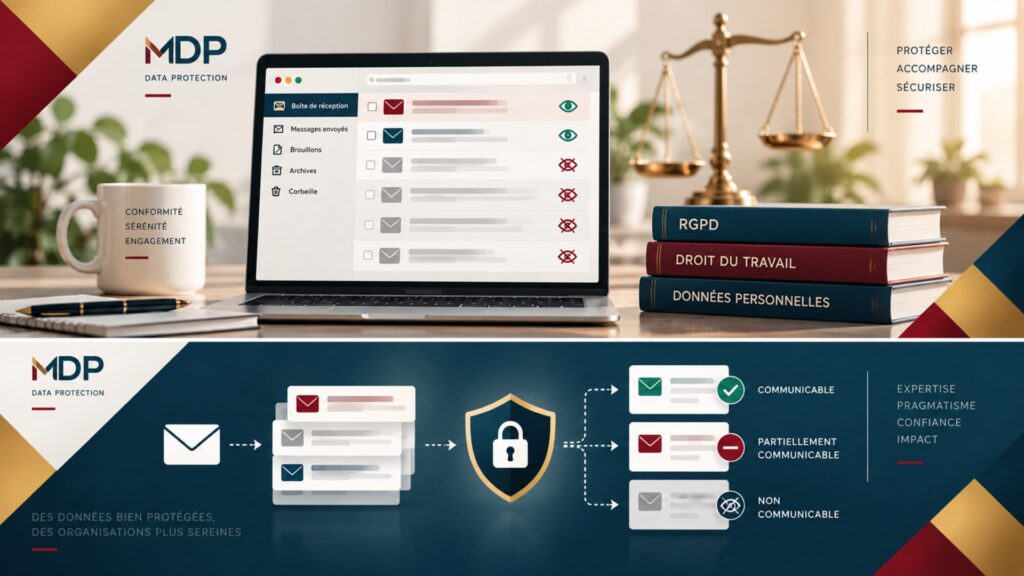
- Identifier précisément les emails visés par la demande, à partir des indications fournies par le salarié.
- Si un risque pour les droits des tiers apparaît, essayer d’abord de supprimer, anonymiser ou pseudonymiser les données concernées par ce risque, pour pouvoir malgré tout satisfaire la demande.
- Si ces mesures sont insuffisantes, refuser de communiquer les seuls éléments concernés, jamais la demande dans son ensemble, en motivant précisément ce refus auprès du salarié.
Ce qui peut être exclu de la communication
Les droits des tiers peuvent restreindre le périmètre communicable, notamment :
- le secret des affaires et les droits de propriété intellectuelle ;
- le droit à la vie privée d’autres personnes mentionnées ;
- le secret des correspondances d’autres salariés, lorsque le demandeur n’est ni expéditeur ni destinataire.
Un point de vigilance souvent négligé : le droit d’accès RGPD n’est pas une procédure de communication de pièces en contentieux. Si l’employeur refuse à bon droit une partie de la demande, le salarié conserve la possibilité de solliciter du juge la production de courriels spécifiques dans le cadre d’un litige, mais il s’agit alors d’un mécanisme distinct, soumis à des conditions de nécessité et de proportionnalité propres à la procédure civile.
Les délais à respecter
La réponse doit intervenir dans un délai d’un mois à compter de la réception de la demande, extensible de deux mois supplémentaires maximum lorsque la complexité ou le nombre de demandes le justifie, à condition d’en informer le salarié et de motiver ce report, la CNIL exerçant un contrôle sur ce point.
Motiver un refus : la clé pour éviter la condamnation
L’enseignement le plus opérationnel de l’arrêt du 18 juin 2025 tient moins à la qualification des emails qu’à la charge de la preuve : ce n’est pas au salarié de justifier sa demande, c’est à l’employeur de justifier un refus — y compris lorsque la demande ressemble à une recherche de preuves en vue d’un contentieux. Dans l’affaire jugée, l’employeur avait perdu non pas parce que la communication était impossible, mais parce qu’il n’avait invoqué aucun motif à son silence. Un refus motivé, appuyé sur un droit des tiers identifié, reste largement recevable ; un silence ou un refus non motivé expose à une faute.
👉 Sur la gestion plus large des réclamations et demandes RGPD par le DPO, voir notre article Recevabilité d’une réclamation CNIL : deux décisions du Conseil d’État en 2026.
Scénario illustratif (exemple pédagogique, à visée fictive)
L’exemple suivant est fictif et présenté à seule fin pédagogique ; il n’illustre aucun cas réel traité par MDP Data Protection.
Un ancien salarié, licencié trois mois plus tôt, demande la communication de l’intégralité de sa messagerie professionnelle sur les deux dernières années. Le DPO identifie que la boîte contient des échanges avec des clients (dont il était l’expéditeur ou le destinataire, communication présumée respectueuse des tiers), mais aussi des fils de discussion internes entre RH et managers évoquant sa situation, dans lesquels d’autres salariés donnent leur avis personnel. Pour ces derniers messages, le DPO identifie une atteinte potentielle au secret des correspondances des tiers mentionnés, tente une anonymisation des noms cités, et lorsque cela ne suffit pas à neutraliser le risque, exclut ces échanges de la communication en indiquant précisément au demandeur le motif du refus partiel, plutôt que de laisser la demande sans réponse.
Checklist DPO
- ☐ Accuser réception de la demande et vérifier l’identité du demandeur.
- ☐ Déterminer si le salarié est expéditeur/destinataire ou simplement mentionné dans les emails visés.
- ☐ Identifier tout risque pour les droits des tiers avant transmission.
- ☐ Tenter l’anonymisation ou la pseudonymisation si un risque est identifié.
- ☐ Vérifier que les données à transmettre n’auraient pas dû être supprimées au titre des durées de conservation applicables.
- ☐ Motiver par écrit tout refus, même partiel, avant l’échéance du délai.
- ☐ Documenter l’ensemble de la démarche pour pouvoir la justifier en cas de contrôle CNIL ou de contentieux.
FAQ – Droit d’accès aux emails d’un salarié
Un salarié peut-il exiger l’intégralité de sa messagerie professionnelle ?
Il peut le demander, et la jurisprudence récente impose à l’employeur de répondre de façon motivée. Mais cela ne signifie pas une transmission automatique et sans filtre : l’employeur doit d’abord vérifier qu’aucun droit des tiers ne fait obstacle, et peut exclure les éléments concernés en motivant ce choix.
Faut-il anonymiser systématiquement les emails avant de les transmettre ?
Non. Lorsque le salarié est expéditeur ou destinataire, la communication est présumée respectueuse des droits des tiers et l’anonymisation reste une bonne pratique, pas une obligation préalable. Elle devient nécessaire seulement si un risque réel pour les droits d’un tiers est identifié.
Que risque un employeur qui ne répond pas à une demande d’accès aux emails ?
Un silence, ou un refus non motivé, peut être qualifié de faute et donner lieu à des dommages et intérêts. Le salarié peut également saisir la CNIL, qui dispose de pouvoirs d’injonction et de sanction, et un juge peut prononcer une injonction de communiquer sous astreinte.
Le droit d’accès RGPD permet-il à un salarié d’obtenir des preuves pour un contentieux prud’homal ?
Ce n’est pas sa finalité première : le droit d’accès sert à permettre à la personne de prendre connaissance de ses données et d’en vérifier l’exactitude, pas à organiser une mesure probatoire. Dans les faits, un refus motivé de l’employeur reste opposable même si la demande semble poursuivre un objectif contentieux ; le salarié peut alors solliciter la production de pièces spécifiques devant le juge, selon les règles propres à cette procédure.
En résumé
- Depuis l’arrêt du 18 juin 2025, un employeur qui ne répond pas ou refuse sans justification à une demande d’accès aux emails professionnels commet une faute.
- La CNIL distingue deux situations : salarié expéditeur/destinataire (communication présumée sans risque pour les tiers) ou salarié simplement mentionné (analyse plus stricte du secret des correspondances).
- La procédure recommandée est en trois temps : identifier, tenter d’anonymiser si nécessaire, puis refuser en motivant si l’anonymisation ne suffit pas.
- Secret des affaires, propriété intellectuelle, vie privée et secret des correspondances peuvent restreindre le périmètre communicable.
- Le point décisif pour éviter une condamnation : motiver précisément tout refus, même partiel, plutôt que de laisser une demande sans réponse.
Sources
- CNIL — Le droit d’accès des salariés à leurs données et aux courriels professionnels (5 janvier 2022)
- Cour de cassation — Soc., 18 juin 2025, n° 23-19.022
- MDP Data Protection — Les e-mails professionnels sont des données personnelles
- MDP Data Protection — Recevabilité d’une réclamation CNIL : deux décisions du Conseil d’État en 2026
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.