MDP Data Protection accompagne les établissements sociaux et médico-sociaux dans l’hébergement de données de santé, pour des prestataires fiables et des contrats conformes
L’hébergement de données de santé par un prestataire extérieur impose un hébergeur certifié HDS. C’est le cas dès qu’un ESSMS confie à un tiers les données de santé de ses usagers :
- logiciel de dossier usager en ligne,
- sauvegarde externalisée,
- plateforme de télésanté.
Voici qui est concerné, ce qui a changé en 2026 et comment vérifier vos prestataires.
Ce que dit la loi sur l’hébergement de données de santé
L’article L. 1111-8 du code de la santé publique encadre l’hébergement des données de santé recueillies à l’occasion d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, lorsqu’il est réalisé pour le compte de la structure qui les a recueillies. Le secteur médico-social est donc expressément visé.
Trois règles en découlent :
- Sur support numérique, l’hébergeur doit être titulaire d’un certificat de conformité, délivré par un organisme de certification accrédité.
- Sur support papier ou dans le cadre d’un service d’archivage électronique, l’hébergeur doit être agréé par le ministère de la culture.
- Un contrat encadre obligatoirement la prestation, et la personne prise en charge doit être informée de l’hébergement, avec la possibilité de s’y opposer pour un motif légitime.
L’hébergeur ne peut utiliser les données qu’à cette seule fin. À la fin du contrat, il doit les restituer sans en garder de copie. Héberger des données de santé sans certificat est puni de trois ans d’emprisonnement et de 45 000 euros d’amende par l’article L. 1115-1 du même code.
Quand un ESSMS a-t-il besoin d’un hébergeur HDS ?
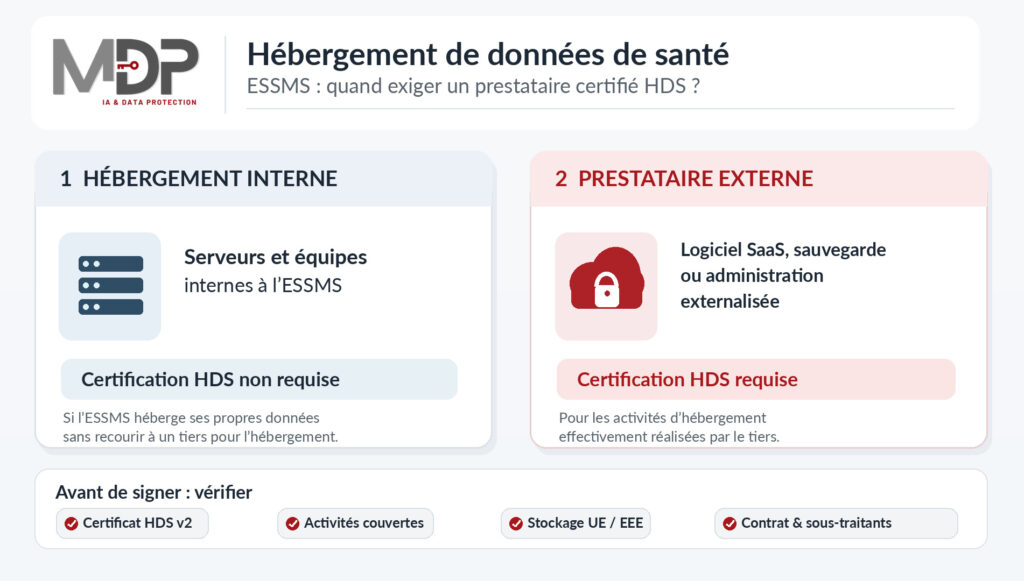
Le critère est simple : les données de santé sont-elles stockées ou administrées par un tiers, pour votre compte ? Si oui, ce tiers doit être certifié pour les activités qu’il réalise.
Les situations courantes qui l’exigent
- un logiciel de dossier usager informatisé utilisé en ligne, en mode SaaS ;
- un logiciel de plan de soins, de circuit du médicament ou de transmissions hébergé chez l’éditeur ;
- une sauvegarde des serveurs de l’établissement confiée à un prestataire ;
- un prestataire informatique qui administre à distance les serveurs contenant des dossiers usagers ;
- un outil de téléconsultation, de téléassistance ou de coordination qui conserve des informations de santé.
Les situations qui ne l’exigent pas
Un établissement qui héberge lui-même ses données sur ses propres serveurs, dans ses locaux et avec ses propres équipes, n’a pas besoin de certification : il n’héberge pas pour le compte d’un tiers. Il reste soumis à l’obligation de sécurité du RGPD. De même, un outil qui ne traite aucune donnée de santé (gestion des plannings du personnel, comptabilité) n’est pas concerné.
La frontière n’est pas toujours évidente. Une messagerie, un espace de stockage partagé ou un outil d’IA dans lequel les équipes déposent des informations sur les usagers devient, de fait, un lieu d’hébergement de données de santé. C’est l’un des points à vérifier lors de la mise en place d’un outil d’IA en contexte de soins.
Ce qui a changé pour les hébergeurs en 2026
Le référentiel HDS v2 s’applique à tous
Le référentiel de certification a été révisé en 2024. Les nouveaux hébergeurs sont audités selon cette version 2 depuis le 16 novembre 2024, et les hébergeurs déjà certifiés avaient jusqu’au 16 mai 2026 pour s’y conformer. Depuis cette date, un certificat valide doit reposer sur le référentiel v2.
Le certificat porte sur tout ou partie de six activités, définies par l’article R. 1111-9 du code de la santé publique :
- la mise à disposition des sites physiques (centre de données) ;
- la mise à disposition de l’infrastructure matérielle ;
- la mise à disposition de l’infrastructure virtuelle ;
- la mise à disposition de la plateforme d’hébergement d’applications ;
- l’administration et l’exploitation du système d’information contenant les données de santé ;
- la sauvegarde des données de santé.
Le stockage limité à l’Union européenne et à l’EEE
Le décret n° 2026-209 du 24 mars 2026 a créé l’article R. 1111-9-1 du code de la santé publique, en vigueur depuis le 26 septembre 2026. Lorsque l’hébergement donne lieu à un stockage, celui-ci doit avoir lieu exclusivement dans un État membre de l’Union européenne ou de l’Espace économique européen.
Un transfert ou un accès à distance depuis un pays tiers reste possible dans les conditions du RGPD : décision d’adéquation ou garanties appropriées. En l’absence de décision d’adéquation, le contrat d’hébergement doit le mentionner et décrire précisément les garanties mises en place. Les contrats existants sont donc à relire.
👉 Pour approfondir : notre guide 2026 de la conformité RGPD, cybersécurité et IA dans le médico-social.
Comment vérifier un prestataire d’hébergement de données de santé ?
Une mention « hébergé HDS » sur une plaquette commerciale ne suffit pas. Avant de signer, ou lors du renouvellement d’un contrat, vérifiez ces points :
- Le certificat : demandez-le, et contrôlez sa présence sur la liste des hébergeurs certifiés publiée par l’Agence du numérique en santé, avec sa date de validité et la version du référentiel.
- Les activités couvertes : elles doivent correspondre à ce que le prestataire fait réellement pour vous. Un éditeur qui exploite lui-même son logiciel en ligne ne peut pas se contenter de s’appuyer sur un cloud certifié pour l’infrastructure.
- Les sous-traitants : qui intervient sur l’infrastructure, où, et avec quelle certification.
- La localisation du stockage et les éventuels accès depuis des pays tiers.
- Le contrat : réversibilité et restitution des données en fin de contrat, notification des incidents, interdiction d’utiliser les données à d’autres fins.
- Le registre des traitements : chaque hébergeur doit y figurer comme sous-traitant, avec ses garanties.
En cas d’incident chez l’hébergeur, l’établissement reste responsable de la notification à la CNIL. Les bons réflexes sont détaillés dans notre article sur la violation de données en ESSMS. L’hébergement concerne en premier lieu le dossier usager en ESSMS, dont il faut aussi maîtriser les accès et la conservation.
💬 Conseil pratique : pensez aussi à l’information des personnes accompagnées. Une phrase dans le livret d’accueil, indiquant que les données de santé sont hébergées par un prestataire certifié et que chacun peut s’y opposer pour un motif légitime, répond à l’exigence du code de la santé publique.
Savez-vous où sont hébergés les dossiers de vos usagers ?
Cartographie des prestataires, vérification des certificats, registre des sous-traitants : découvrez notre accompagnement à la conformité des établissements sociaux et médico-sociaux.
Questions fréquentes : hébergement de données de santé
En résumé
L’hébergement de données de santé par un prestataire extérieur exige un hébergeur certifié HDS, y compris pour le suivi social et médico-social. Un ESSMS qui utilise un logiciel en ligne ou externalise ses sauvegardes est concerné. Depuis 2026, seuls les certificats HDS v2 sont valables, et le stockage doit rester dans l’Union européenne ou l’EEE. Vérifier le certificat, les activités couvertes et le contrat sécurise les données des usagers.
Sources
- Code de la santé publique, article L. 1111-8 (Légifrance)
- Code de la santé publique, article R. 1111-9 (Légifrance)
- Code de la santé publique, article R. 1111-9-1, issu du décret n° 2026-209 du 24 mars 2026 (Légifrance)
- Code de la santé publique, article L. 1115-1 (Légifrance)
- Liste des hébergeurs certifiés (Agence du numérique en santé)
- Certification HDS : point sur la transition vers le référentiel v2, webinaire du 15 octobre 2025 (Agence du numérique en santé)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.