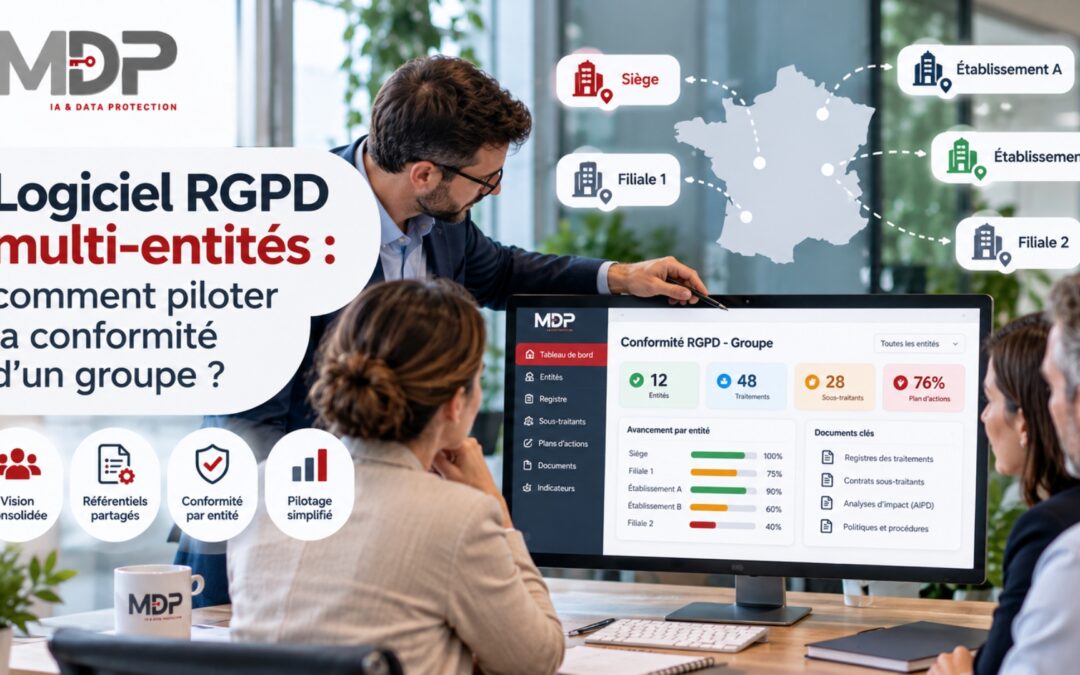
MDP Data Protection accompagne les groupes et les structures multi-établissements avec un logiciel RGPD multi-entités, pour une conformité cohérente et pilotée à tous les niveaux
Un logiciel RGPD multi-entités permet à un groupe de piloter la conformité de chacune de ses entités tout en partageant ce qui peut l’être : sous-traitants, modèles, plans d’actions. C’est la réponse aux limites des tableurs dès que l’organisation compte plusieurs sociétés ou établissements. Voici ce que le RGPD impose à un groupe et ce qu’un outil doit permettre.
Multi-entités : trois situations à distinguer
Le terme recouvre des réalités juridiques différentes, qui n’entraînent pas les mêmes obligations :
- Un groupe de sociétés : une société mère et des filiales, chacune avec sa propre personnalité juridique. Chaque société est en principe responsable de ses propres traitements.
- Une structure multi-établissements : une seule personne morale qui gère plusieurs sites, comme une association gestionnaire de plusieurs établissements, une collectivité avec ses services ou une entreprise multi-sites. Il n’y a qu’un responsable de traitement, mais des activités et des risques propres à chaque site.
- Un réseau : fédération, franchise, groupement. Les membres sont indépendants, mais partagent des outils, des modèles ou des prestataires.
Identifier la bonne situation est la première étape : elle détermine qui tient quel registre, qui signe quels contrats et qui répond aux demandes des personnes.
Ce que le RGPD impose à un groupe
Chaque entité reste responsable de ses traitements
Le RGPD ne connaît pas de « responsable de traitement de groupe ». Le rôle de chaque entité dépend de l’organisation réelle : qui décide des finalités et des moyens du traitement. Chaque responsable de traitement doit tenir son registre des activités de traitement, et un organisme qui agit aussi comme sous-traitant doit distinguer clairement les deux catégories d’activités.
L’appartenance à un même groupe ne crée pas à elle seule une responsabilité conjointe. Celle-ci n’existe que si plusieurs entités déterminent ensemble les finalités et les moyens d’un traitement, par exemple un outil RH commun dont les règles sont fixées ensemble. Elle doit alors faire l’objet d’un accord, selon l’article 26 du RGPD.
Les échanges de données au sein du groupe
- Base légale : le considérant 48 du RGPD reconnaît qu’un groupe peut avoir un intérêt légitime à transmettre des données en son sein à des fins administratives internes, y compris des données de clients ou de salariés. Cet intérêt doit être apprécié, documenté et porté à la connaissance des personnes.
- Services partagés : lorsque la société mère gère la paie, l’informatique ou l’hébergement pour ses filiales, elle agit le plus souvent comme sous-traitant. Un contrat conforme à l’article 28 du RGPD doit alors encadrer la prestation.
- Transferts hors Union européenne : un groupe international peut encadrer ses transferts par des règles d’entreprise contraignantes, prévues à l’article 47, ou par d’autres garanties appropriées.
Un DPO pour tout le groupe
L’article 37 du RGPD permet à un groupe d’entreprises de désigner un seul délégué à la protection des données, à condition qu’il soit facilement joignable à partir de chaque lieu d’établissement. La même logique vaut pour une association qui gère plusieurs établissements, comme le détaille notre article sur le DPO dans le médico-social.
Pourquoi les tableurs atteignent vite leurs limites
La CNIL propose un modèle de registre au format tableur, pensé pour les besoins courants des petites structures. Pour un groupe, cette approche montre rapidement ses limites :
- autant de fichiers que d’entités, avec des versions qui divergent ;
- des sous-traitants communs décrits différemment d’une entité à l’autre ;
- aucune vision consolidée de l’avancement des plans d’actions ;
- des mises à jour qui dépendent de la bonne volonté de chaque correspondant ;
- une démonstration de conformité difficile à produire en cas de contrôle.
Le risque n’est pas seulement administratif. Un registre incohérent masque les traitements à risque, les contrats manquants ou les durées de conservation non respectées.
Ce qu’un logiciel RGPD multi-entités doit permettre
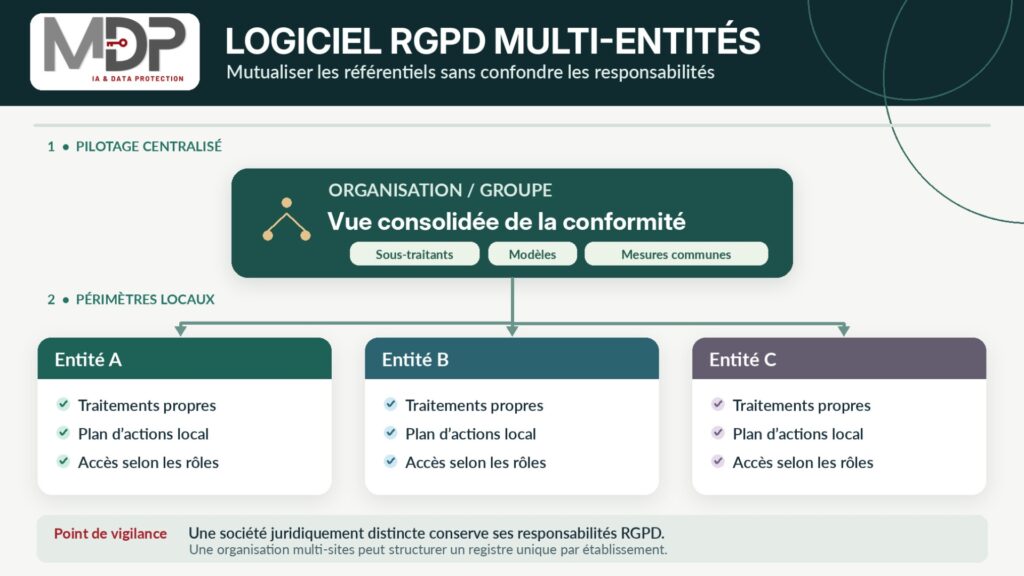
- Refléter la structure du groupe : une organisation mère et des entités filles, chacune avec son périmètre, son registre et ses responsables.
- Partager les référentiels communs : sous-traitants, mesures de sécurité, modèles de fiches, procédures, sans les ressaisir pour chaque entité.
- Garder ce qui est propre à chaque entité : traitements spécifiques, plans d’actions locaux, documents.
- Gérer les droits d’accès : le correspondant d’une entité voit son périmètre, le DPO du groupe voit l’ensemble.
- Suivre l’avancement entité par entité et pour le groupe.
- Couvrir plusieurs réglementations : RGPD, mais aussi NIS2 ou AI Act, qui concernent souvent les mêmes équipes.
- Héberger les données dans l’Union européenne, puisque le registre lui-même contient des informations sensibles sur l’organisation.
Comment Simply gère le multi-entités
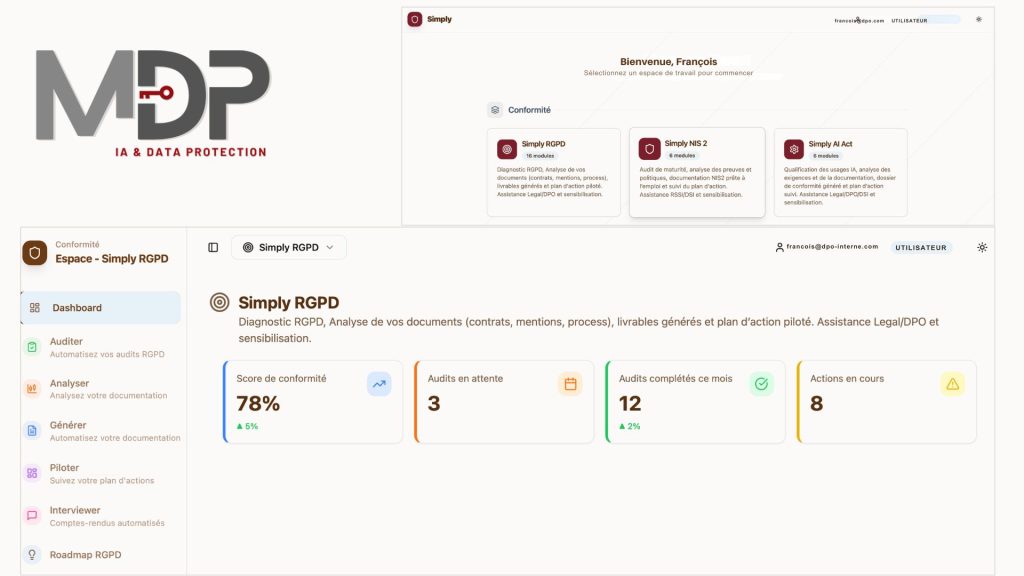
Simply repose sur une architecture mère et filles. Le groupe ou la structure gestionnaire crée ses entités, et décide pour chaque élément s’il est partagé ou propre à une entité : plans d’actions, sous-traitants et autres référentiels. Un éditeur de logiciel utilisé par toutes les entités n’est ainsi décrit qu’une fois, tandis qu’un plan d’actions local reste attaché à l’entité concernée.
Pour comparer les solutions du marché, notre article Logiciel RGPD : comment choisir la solution idéale pour votre entreprise détaille les critères à examiner.
Exemple : une association gestionnaire de cinq établissements
Une association gère un EHPAD, deux foyers, un service d’aide à domicile et un siège administratif. Elle est un seul responsable de traitement, mais chaque établissement a ses activités propres.
- Le siège porte les traitements transverses : paie, ressources humaines, comptabilité, communication.
- Chaque établissement a ses traitements spécifiques : dossier usager, vidéoprotection, transmissions, téléassistance.
- Les sous-traitants communs, comme l’éditeur du logiciel de dossier usager ou l’hébergeur, sont décrits une seule fois et partagés.
- Les plans d’actions sont suivis par établissement, avec une vue d’ensemble pour la direction et le DPO.
💬 Conseil pratique : avant de migrer vers un outil, dressez la liste des éléments vraiment communs à toutes les entités. C’est ce travail, plus que l’outil lui-même, qui fait gagner du temps : chaque élément partagé est un élément mis à jour une seule fois.
Combien de fichiers Excel pour votre registre de groupe ?
Entités, sous-traitants partagés, plans d’actions par établissement : découvrez comment le logiciel RGPD Simply structure la conformité de votre organisation.
Questions fréquentes : logiciel RGPD multi-entités
En résumé
Un logiciel RGPD multi-entités permet de piloter la conformité de plusieurs sociétés ou établissements dans un même outil. Le RGPD impose à chaque responsable de traitement de tenir son registre, et ne crée pas de responsabilité de groupe. Un groupe peut toutefois désigner un DPO unique et partager ses référentiels. Une architecture mère et filles évite les doublons et donne une vision d’ensemble fiable.
Sources
- Règlement (UE) 2016/679 (RGPD), considérant 48 et articles 26, 28, 30, 37 et 47 (EUR-Lex)
- Le registre des activités de traitement (CNIL)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.