Le mode de preuve RGPD est souvent réduit à un rapport d’audit produit en fin d’année. Pourtant, le règlement européen n’exige pas d’avoir été conforme à un instant donné : il exige de pouvoir le démontrer, à tout moment. Cette tribune de...
La faille Roundcube signalée par le CERT-FR en mai 2026 concerne un outil de messagerie très répandu dans les PME françaises, les collectivités et les associations. De multiples vulnérabilités, dont une injection SQL sans authentification et une exécution de code...
En 2024, la CNIL a recensé 5 629 notifications de violations de données personnelles : la fuite n’est pas un scénario rare, c’est une routine de gestion pour beaucoup d’organisations. Dans ce contexte, le rôle collaborateur ne se limite pas à “faire attention” : il...
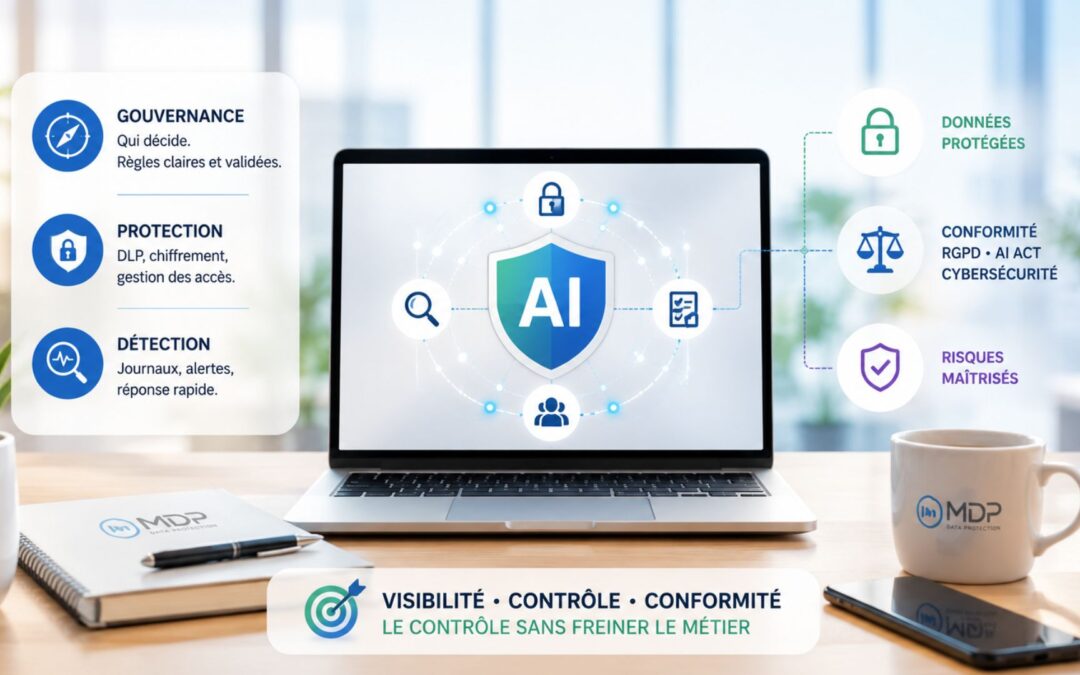
Qui, dans votre organisation, envoie déjà des données vers une IA non validée… sans le savoir, ou par simple gain de temps ? Le Shadow AI, ce sont des usages d’IA qui échappent à votre gouvernance, à votre sécurité et à vos preuves de conformité. En juin 2026, le...
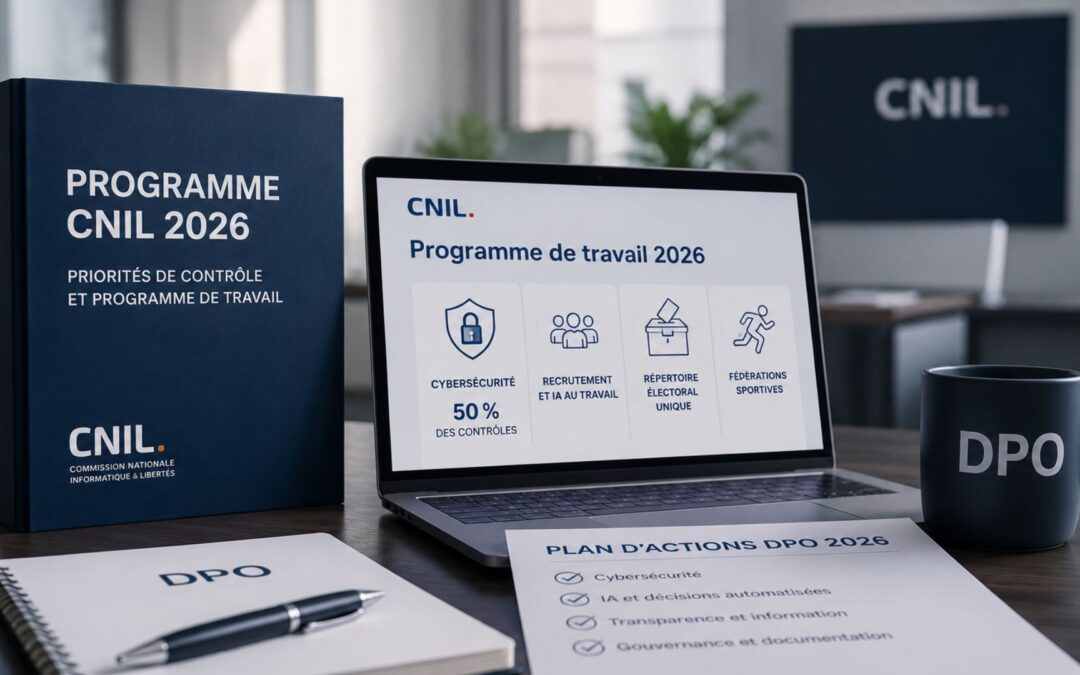
Le rapport annuel 2025 de la CNIL, publié le 18 mai 2026, confirme l’intensification du contrôle : 83 sanctions, 487 millions d’euros d’amendes. Mais pour les DPO déjà informés de ce bilan, la vraie question est ailleurs : quel est le programme CNIL...