MDP Data Protection accompagne les organisations dans la gestion des demandes d’exercice des droits, pour des réponses complètes, tracées et dans les délais
La gestion des demandes d’exercice des droits obéit à une règle simple : répondre dans un délai d’un mois à compter de la réception, prolongeable de deux mois si la demande est complexe. Dépasser ce délai sans prévenir la personne est un manquement au RGPD. Voici la procédure à suivre pour tenir les délais à chaque demande.
Les droits que les personnes peuvent exercer
Le RGPD reconnaît aux personnes plusieurs droits sur leurs données, qu’elles peuvent exercer auprès de tout organisme qui les traite :
- le droit d’accès (article 15) : obtenir la confirmation que des données sont traitées, une copie de ces données et des informations sur leur traitement ;
- le droit de rectification (article 16) : faire corriger des données inexactes ou incomplètes ;
- le droit à l’effacement (article 17) : obtenir la suppression des données dans certains cas ;
- le droit à la limitation (article 18) : geler temporairement l’utilisation des données ;
- le droit à la portabilité (article 20) : récupérer ses données dans un format réutilisable ;
- le droit d’opposition (article 21) : s’opposer à un traitement, notamment à la prospection ;
- le droit de ne pas faire l’objet d’une décision entièrement automatisée (article 22).
Une demande n’a pas besoin de citer un article ni d’utiliser un formulaire. « Je veux savoir ce que vous avez sur moi » est une demande d’accès, « supprimez mes données » une demande d’effacement. Elle peut arriver par courrier, par courriel, par téléphone ou au guichet.
Le délai d’un mois : ce que dit le RGPD
L‘article 12 du RGPD fixe le cadre commun à tous les droits :
- Un mois à compter de la réception de la demande pour y répondre.
- Deux mois de plus si la demande est complexe ou si les demandes sont nombreuses, à condition d’en informer la personne dans le premier mois, en expliquant les motifs de la prolongation.
- Une réponse même en cas de refus : si l’organisme ne donne pas suite, il doit en informer la personne dans le mois, en motivant sa décision et en rappelant qu’elle peut saisir la CNIL ou un juge.
- La gratuité : les demandes sont traitées sans frais, sauf demande manifestement infondée ou excessive, notamment en raison de son caractère répétitif. C’est alors à l’organisme de le démontrer.
Certains secteurs ont des délais plus courts. Pour les données de santé détenues par un professionnel de santé, la CNIL rappelle que l’accès doit être donné dans les 8 jours, comme le détaille notre article sur le dossier usager en ESSMS.
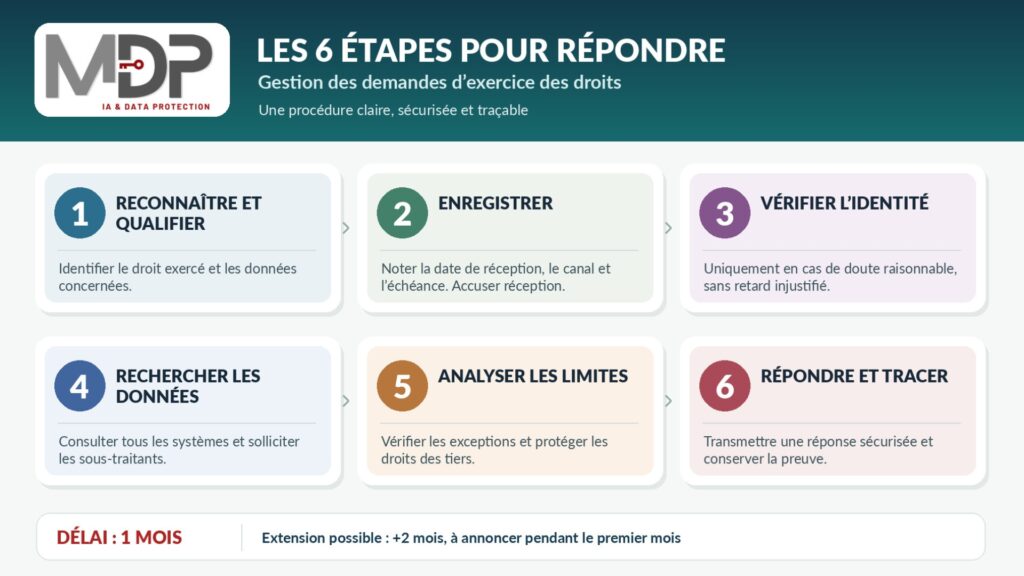
Gestion des demandes d’exercice des droits : la procédure en six étapes
1. Reconnaître et qualifier la demande
Identifier le droit exercé et les données visées. Si la demande est floue, il est possible de demander à la personne de préciser son périmètre, sans que cette question serve à retarder la réponse.
2. Enregistrer la demande et en accuser réception
Noter la date de réception, le canal, le droit exercé et la date limite de réponse. Un accusé de réception rassure la personne et constitue une preuve en cas de litige.
3. Vérifier l’identité, seulement en cas de doute
Le RGPD permet de demander des informations complémentaires en cas de doute raisonnable sur l’identité du demandeur. La vérification doit rester proportionnée : selon la page de la CNIL « Professionnels : comment répondre à une demande de droit d’accès ? », une pièce d’identité ne se demande qu’en cas de doute. Ces informations doivent être demandées sans attendre, pour ne pas compromettre le délai.
4. Rechercher les données dans tous les systèmes
Le registre des traitements sert de carte : il indique où les données de la personne peuvent se trouver, y compris chez les sous-traitants. Ces derniers doivent aider le responsable de traitement à répondre, comme le prévoit leur contrat au titre de l’article 28 du RGPD.
5. Analyser les limites
Vérifier que la réponse ne porte pas atteinte aux droits d’autres personnes : données de tiers à masquer, secret des affaires, propriété intellectuelle. Certains droits ont aussi des exceptions, comme l’effacement lorsque la conservation est imposée par la loi.
6. Répondre et garder la trace
Adresser une réponse claire et complète, par un moyen sécurisé, sous une forme accessible. Conserver la preuve de la réponse et de sa date : c’est l’une des pièces demandées lors d’un contrôle.
Organiser le suivi pour ne jamais dépasser le délai
La plupart des retards ne viennent pas d’une mauvaise volonté, mais d’une demande perdue dans une boîte de réception ou transmise au mauvais service. Quelques règles d’organisation suffisent à les éviter :
- Un point d’entrée identifié, par exemple une adresse dédiée, indiqué dans les mentions d’information.
- Un référent chargé du suivi, en lien avec le DPO.
- Un registre des demandes avec la date limite de chaque réponse et une alerte avant l’échéance.
- Des modèles de réponse pour chaque droit, validés une fois pour toutes.
- Des équipes sensibilisées : accueil, service client, ressources humaines doivent savoir reconnaître une demande et la transmettre immédiatement.
Dans un groupe, il faut en plus savoir quelle entité doit répondre, ce que traite notre article sur le logiciel RGPD multi-entités. Pour choisir un outil qui centralise registre, sous-traitants et preuves, voir notre article Logiciel RGPD : comment choisir la solution idéale pour votre entreprise.
Les erreurs qui mènent aux plaintes
- Laisser passer le délai sans information : le silence au-delà d’un mois est en soi un manquement.
- Exiger systématiquement une pièce d’identité, y compris pour une personne déjà identifiée.
- Répondre partiellement, en oubliant des systèmes ou les informations sur le traitement exigées par l’article 15.
- Refuser sans motiver, ou sans indiquer les voies de recours.
- Envoyer des données sensibles par un canal non sécurisé, ou à la mauvaise personne.
- Imposer un formulaire ou un canal unique comme condition pour traiter la demande.
💬 Conseil pratique : testez votre procédure. Envoyez une fausse demande d’accès depuis une adresse externe et mesurez le temps qu’elle met à arriver chez le bon interlocuteur. C’est souvent là que se perdent les premiers jours du délai.
Savez-vous où se trouvent les données d’une personne qui vous écrit demain ?
Registre à jour, sous-traitants identifiés, preuves centralisées : avec notre logiciel RGPD Simply, vous disposez de la cartographie nécessaire pour répondre vite et complètement.
Questions fréquentes : gestion des demandes d’exercice des droits
En résumé
La gestion des demandes d’exercice des droits impose de répondre dans un délai d’un mois à compter de la réception. Ce délai peut être prolongé de deux mois, à condition d’en informer la personne dans le premier mois. Un refus doit être motivé et indiquer les voies de recours. Un point d’entrée identifié, un registre des demandes et le registre des traitements permettent de tenir ces délais.
Sources
- Règlement (UE) 2016/679 (RGPD), articles 12 et 15 à 22, article 28 (EUR-Lex)
- Professionnels : comment répondre à une demande de droit d’accès ? (CNIL)
Pour aller plus loin
- CNIL - Nouvelle édition : Guide 2024 de la sécurité des données personnelles
- MDP Data Protection - Logiciel RGPD : comment choisir la solution idéale pour votre entreprise
- MDP Data Protection —
- Une question sur votre situation ? Parlons-en — réponse sous 48 heures ouvrées.
Les solutions MDP Data Protection
MDP Data Protection et sa méthode CCOS accompagne les organisations dans la mise en conformité multi-réglementaire (RGPD, NIS2 et IA Act...), avec une approche opérationnelle et évolutive.
- SimplyRGPD : Pilotage de votre conformité au quotidien.
- MDP CAMPUS : Notre parcours de sensibilisation en vidéos pédagogiques de 3 à 7 minutes.
Notre Méthode : le Continuous Compliance Operating System - CCOS
Découvrez notre méthode pour passer à une conformité en continu.
Sinon retrouvez un résumé ici : le Continuous Compliance Operating System
Restez à jour sans y passer vos journées
Notre veille réglementaire, une fois par mois. Les textes qui bougent, ce qu'ils changent, ce qu'il faut faire.
À propos de l’auteur
Christophe SAINT-PIERRE est le dirigeant de MDP Data Protection. Expert reconnu en conformité réglementaire, RGPD, NIS2 et AI Act, il accompagne depuis plus de vingt ans les organisations dans leur transformation numérique.
Sa vision stratégique repose sur l'idée que la conformité ne doit pas être perçue comme une contrainte, mais comme un véritable levier de compétitivité, de sécurité et de confiance. Engagé pour une souveraineté numérique européenne, il défend également une approche éthique de l'intelligence artificielle et de la cybersécurité. Lire sa biographie complète.