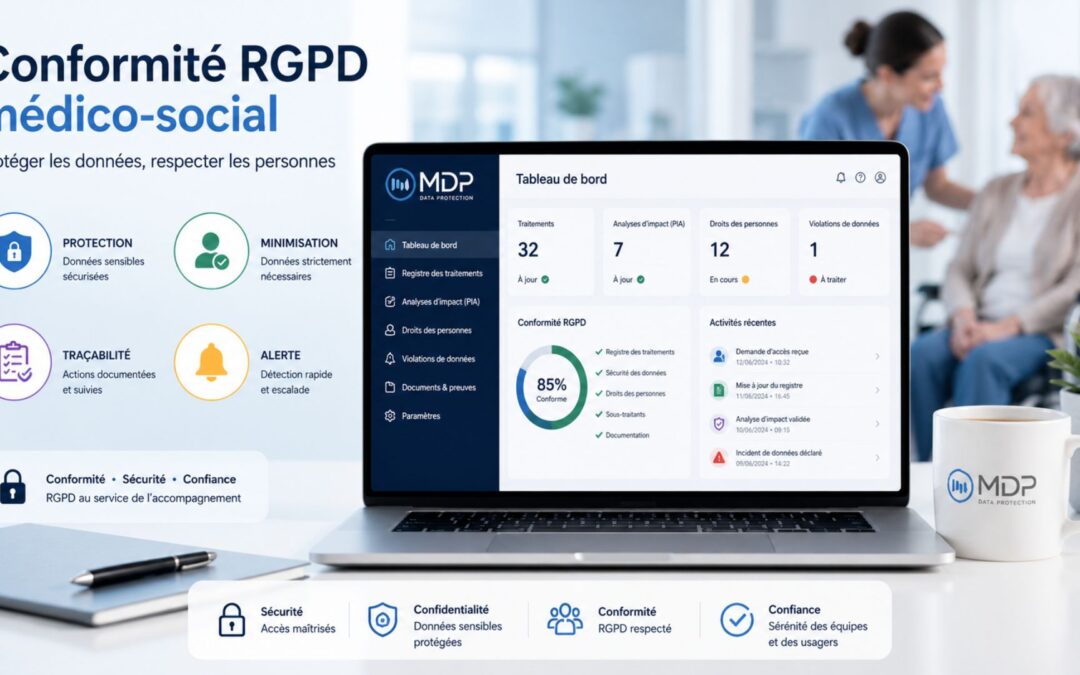
En 2025, la CNIL a reçu 20 150 plaintes et 6 167 notifications de violation de données personnelles : le volume seul suffit à comprendre pourquoi le médico-social ne peut plus « faire au mieux ». Comment un ESSMS, un EHPAD ou une association...
La faille Roundcube signalée par le CERT-FR en mai 2026 concerne un outil de messagerie très répandu dans les PME françaises, les collectivités et les associations. De multiples vulnérabilités, dont une injection SQL sans authentification et une exécution de code...
Les zones de commentaire libre dans les CRM, SIRH et logiciels de gestion client constituent l’un des angles morts les plus fréquents lors d’un contrôle CNIL. La récente audience de Voyageurs du Monde devant la formation restreinte, le 4 juin 2026, le...
En 2024, la CNIL a recensé 5 629 notifications de violations de données personnelles : la fuite n’est pas un scénario rare, c’est une routine de gestion pour beaucoup d’organisations. Dans ce contexte, le rôle collaborateur ne se limite pas à “faire attention” : il...
Qui, dans votre organisation, envoie déjà des données vers une IA non validée… sans le savoir, ou par simple gain de temps ? Le Shadow AI, ce sont des usages d’IA qui échappent à votre gouvernance, à votre sécurité et à vos preuves de conformité. En juin 2026, le...