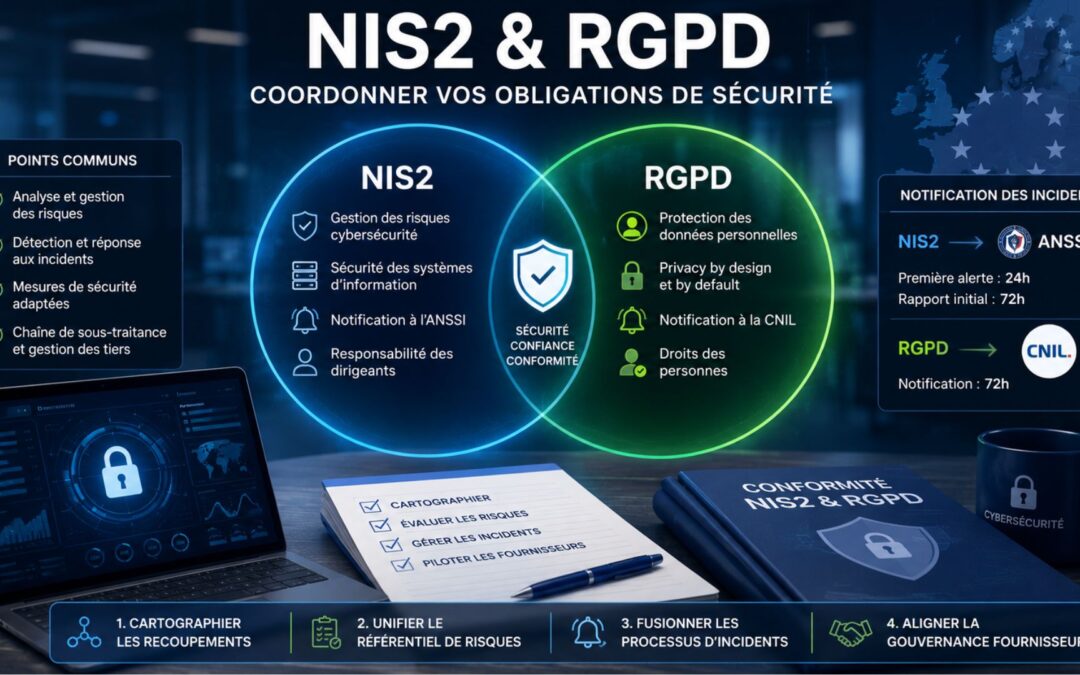
L’EDPB et le CEPD viennent de publier un avis conjoint sur la révision du Cybersecurity Act et les amendements NIS2. Depuis janvier 2026, les managers sont personnellement responsables en cas de défaut de gouvernance cyber dans les entités soumises à NIS2....
La question agite la communauté DPO depuis quelques jours sur les forums professionnels. Un pixel de tracking inséré dans un email marketing déclenche-t-il une obligation de consentement au sens du RGPD et de la directive ePrivacy ? La réponse n’est pas aussi...
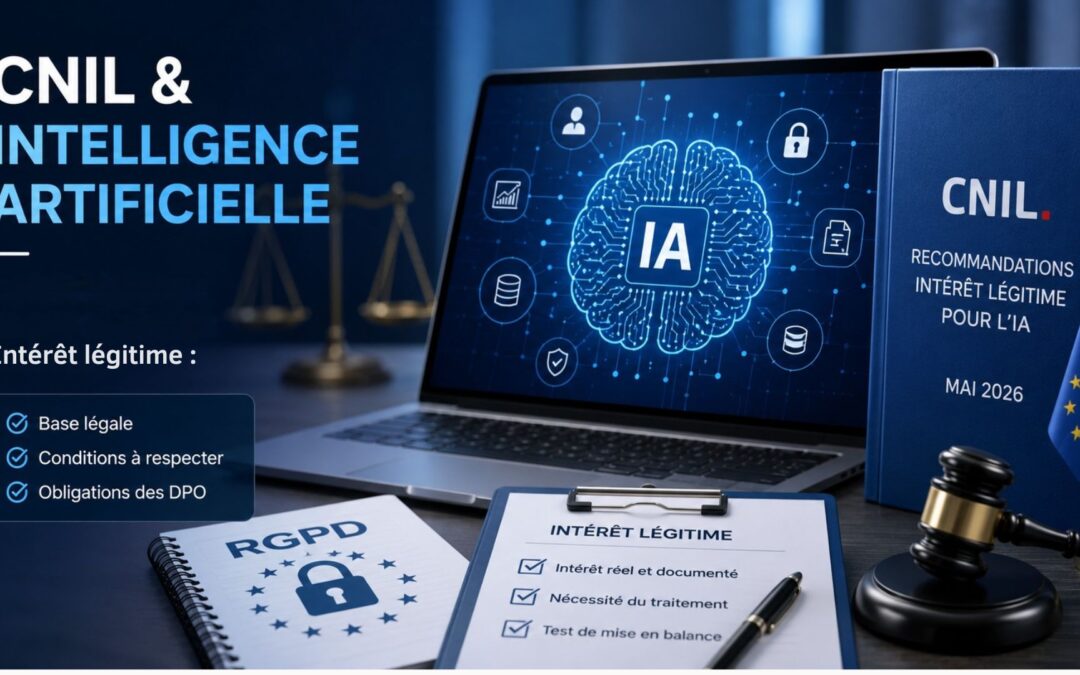
La CNIL a finalisé le 5 mai 2026 ses recommandations sur l’utilisation de l’intérêt légitime comme base légale pour entraîner des systèmes d’intelligence artificielle. Ce n’est pas un document de plus à ranger dans un tiroir : c’est le...
En 2024, la Dares décompte 889 400 contrats d’apprentissage débutés : un volume qui transforme la conformité des CFA en sujet de management, pas en simple dossier. Votre enjeu n’est plus de « faire bien », mais de prouver, de façon cohérente, ce que vous faites...
En France, la CNIL indique avoir reçu 5 629 notifications de violations de données en deux mille vingt-quatre, un signal clair : la conformité n’est pas un dossier, c’est un système vivant. Le piège classique consiste à empiler des procédures, des tableaux et des...